3시간 전
법의학 보고서, 155만 달러 규모 FET 탈취와 4억850만 NTX 발행 연계
One wallet links $1.55 million FetchAI theft to massive 408.5 million NTX mint

CryptoSlate
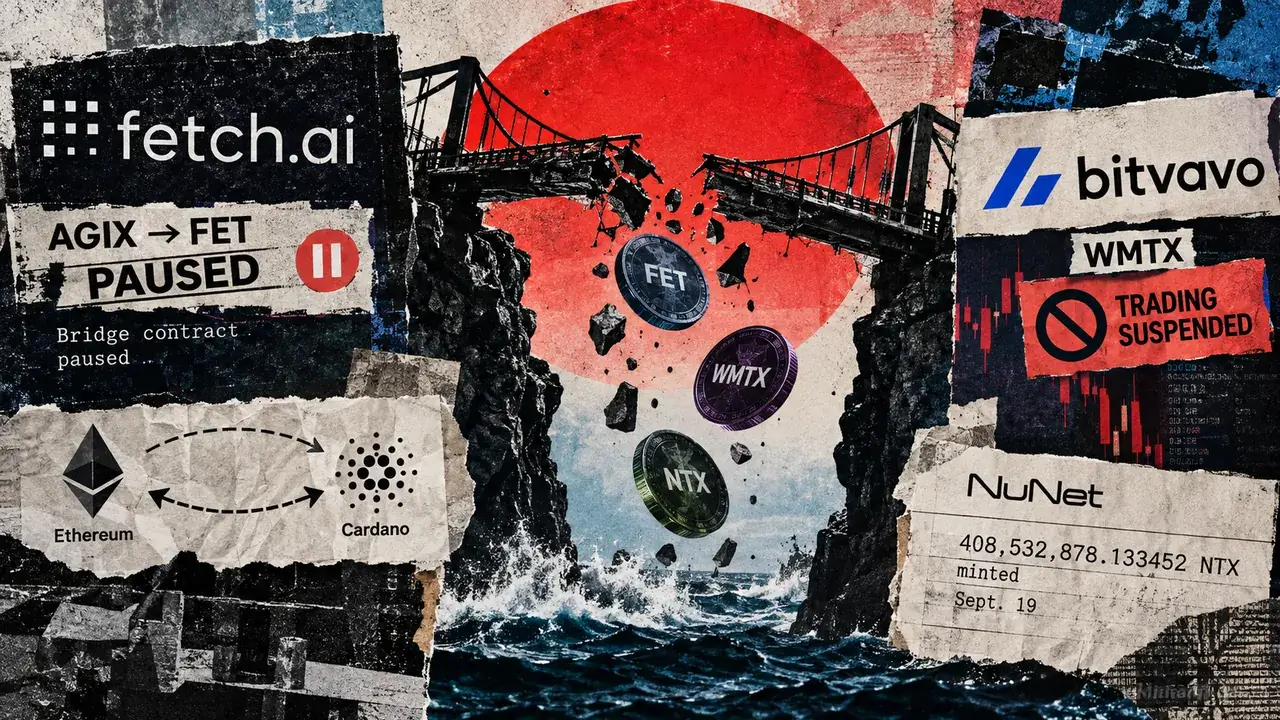
Athena가 작성한 온체인 법의학 보고서에 따르면, 9월 19일 SingularityNET의 브리지에서 사용되는 이더리움 측 전환 컨트랙트에서 약 155만 달러 상당의 8,721,530 FET가 조직적인 공격으로 빠져나갔다. 29분 후 손상된 NuNet 민터 키가 408,532,878 NTX를 발행해 도난 FET를 수취한 것과 같은 지갑으로 토큰을 전송했다. 조사관들은 최초 추적 기간 동안 손상된 브리지 승인자와 NuNet 민터 자격 증명이 교체되지 않았다고 말했다. Fetch.ai는 이후 예방 조치로 AGIX-FET 전환과 이더리움 측 브리지를 일시 중단했다. Fetch.ai는 영향을 받은 인프라가 SingularityNET, 그중에서도 주로 이더리움-카르다노 브리지에 속하며, Fetch.ai 자체 컨트랙트와 정상적인 FET 전송은 계속 운영됐다고 밝혔다. 보고서는 영향을 받은 브리지 컨트랙트가 TokenConversionManagerV3라고 확인했으며, 이는 현재 Artificial Superintelligence Alliance FET 토큰과 연계된 정상적인 이더리움 측 잠금·해제 구성 요소다. 조사관들은 이번 손실이 공격자가 브리지 컨트랙트를 우회할 수 있도록 한 결함이 아니라, 백엔드 인증 키가 손상된 데 따른 것이라고 분석했다. 해당 거래에는 컨트랙트에 설정된 신뢰 주소의 유효한 서명이 포함돼 있었고, 이에 따라 전체 FET 잔액이 공격자가 통제하는 지갑으로 풀려났다. 이 컨트랙트에는 이더리움에서 빠져나가는 토큰에 대해 100만 FET의 거래 한도가 있었지만, 공격자는 한 번의 거래로 872만 FET를 인출했다. 서명된 메시지에는 최종 수취인이 지정돼 있지 않아 호출자가 목적지 주소를 선택할 수 있었다. UTC 기준 20시 50분, 휴면 상태였던 NuNet 민터 키가 408,532,878 NTX를 발행해 전액을 도난 FET 수취 지갑으로 전송했다. 보고서는 이 발행량이 NuNet의 문서상 토큰 공급량의 약 42%에 해당한다고 밝혔다. 이후 진행된 법의학 분석에서는 NuNet 민터가 UTC 기준 19시 36분에 최종 수취 지갑으로 0.3667 ETH를 직접 보냈고, 공격자와 연계된 다른 계정이 2,430만 NTX를 해당 지갑으로 이동시킨 것으로 나타났다. MetaMask의 스왑 인프라를 통한 NTX 매각은 FET 브리지가 비워지기 전에 이미 시작됐다. 이후 도난된 FET는 주로 MetaMask의 스왑 인프라를 통해 이더리움으로 교환됐고, 새로 발행된 NTX 중 2억1,700만 개 이상은 탈중앙화 유동성 거래소를 통해 매각됐다. 보고서에 따르면 9월 20일 UTC 기준 1시 10분경 중앙 지갑에는 약 144만 달러 상당의 547.89 ETH와 추가로 2억3,000만 NTX가 들어 있었다. 이후 3,855만 NTX가 관련된 네 차례의 매각으로 공격자의 ETH 잔액은 약 0.30 ETH만 증가했으며, 당시 이용 가능한 유동성 풀이 고갈된 상태였다. 1,000만 NTX를 Mayan Protocol을 통해 라우팅한 별도 거래에서는 크로스체인 전송을 위해 약 940 USDT가 발생했다. Bitvavo는 9월 20일 해당 토큰에 영향을 미친 진행 중인 보안 사고를 이유로 WMTX 입출금을 중단한 뒤 거래도 일시 중단했다. 거래소는 고객 잔액이 안전하다고 밝혔다. 과거 SingularityNET 자료는 WMTX, FET, NTX를 이더리움-카르다노 브리지 생태계와 연결하지만, 이용 가능한 법의학 증거는 FET와 NTX 활동을 구체적으로 조사했을 뿐 WMTX가 같은 메커니즘을 통해 손상됐다는 점은 입증하지 않았다. Fetch.ai는 SingularityNET과 협력하고 있으며 조사 기간 동안 전환을 일시 중단했다고 밝혔다. 보고서의 첫 추적 기간에는 공격 발생 약 5시간 후에도 손상된 FET 브리지 승인자와 NuNet 민터 자격 증명이 교체되거나 폐기되지 않은 것으로 나타났다. 보고서는 영향을 받은 서비스의 복구가 자격 증명 조치에 달려 있다고 밝혔다. 승인자가 계속 신뢰된 상태에서 FET 전환 컨트랙트를 다시 충전하면 새로운 유동성이 또 다른 서명 인출에 노출될 수 있기 때문이다. 또한 영향을 받은 지갑이 추가 NTX를 발행할 권한을 유지하는 동안 NuNet에도 별도의 위험이 있다고 밝혔다. Fetch.ai의 전환 서비스와 이더리움 측 브리지는 계속 모니터링해야 할 운영 상태 지표로 남았으며, Bitvavo는 평가 기간 동안 WMTX 거래와 전송 제한을 유지할 것이라고 밝혔다.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.