5시간 전
FBI, 북한의 바이낸스 60억 달러 탈취 책임으로 지목…THORChain에 자금 차단 촉구
FBI blames North Korea for $6 billion Binance hack, urges THORChain to block stolen funds
CryptoSlate
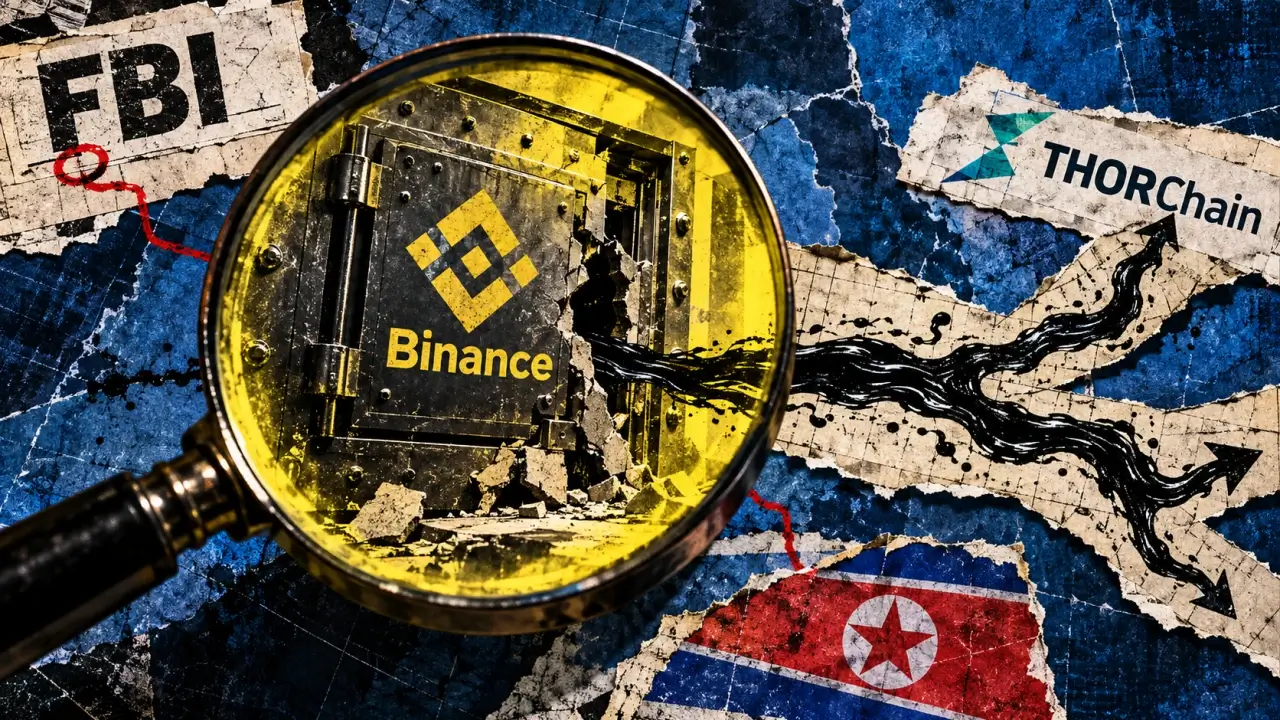
FBI는 바이낸스에서 60억 달러 넘는 자산을 탈취한 주체로 북한의 트레이더트레이터(TraderTraitor) 작전을 지목했다. FBI는 10월 29일 공격에 관한 10월 31일 보안 경보에서 북한을 배후로 지목했다. 이번 탈취는 역사상 최대 규모의 암호화폐 탈취 사건 가운데 하나다.
FBI는 미국 비밀경호국 및 국세청 범죄수사국과 공조한 수사관들이 공격자들이 탈취 자산을 주로 이더리움으로 전환하는 것을 확인했다고 밝혔다. FBI는 공격자들이 자산의 출처를 숨기기 위해 탈중앙화금융(DeFi) 프로토콜과 즉시 스왑 서비스를 이용할 것으로 예상된다고 경고했다. FBI는 탈취 사건과 연관된 암호화폐 주소 수백 개를 공개했다. FBI는 THORNode 운영자, RPC 노드 운영자, 디파이 플랫폼, 즉시 거래소와 기타 서비스 제공업체들에 해당 지갑과 관련된 거래를 차단하라고 촉구했다.
체이널리시스는 탈중앙화 플랫폼을 통한 정교한 자금 세탁 활동이 이미 진행 중이라고 파악했다. 체이널리시스는 공격자들이 스테이블코인 동결 조치를 피하기 위해 트론 기반 대출 프로토콜을 이용하고 있다고 밝혔다. 이 동결 조치로 도난 자산 약 30억 달러가 이미 제한된 상태였다. 이 수법은 TRX를 스테이블코인으로 바꾼 뒤 대출 프로토콜에 예치하고, 스테이블코인 발행자가 직접 동결할 수 없는 예치 영수증 토큰을 받는 방식이다. 공격자들은 영수증 토큰을 새 지갑으로 옮긴 뒤 스테이블코인으로 교환하고 자금을 ETH를 비롯한 자산으로 브리지한다. 체이널리시스는 이 수법으로 약 50만 달러가 이동한 것을 추적했으며, 이는 공격자들이 동결 위험을 줄이면서 디파이 유동성을 이용할 수 있음을 보여 준다.
체이널리시스는 또 바이낸스 공격자들이 이용한 또 다른 자금 세탁 경로가 관련 없는 THORChain 기술 장애로 중단됐다고 밝혔다. 이더리움 블록체인의 재구성으로 THORChain은 10 ETH 예치금을 실수로 두 차례 환불했다. 이 오류로 긴급 일시 중단 조치가 발동돼 북한 공격자들을 포함한 이용자들이 대부분의 THORChain 브리지에서 자산을 스왑하지 못했다. 이 중단은 일시적이었으며, 탈취 자금을 의도적으로 겨냥한 것이 아니라 이용자 전반에 영향을 미쳤다.
THORChain은 과거에도 도난 암호화폐와 관련된 거래로 비판을 받은 바 있다. 9월 THORChain은 3억8,800만 달러 규모의 비트겟 해킹과 연관된 자산을 차단해 달라는 요청을 거부했다. THORChain은 프로토콜의 무허가형 설계상 특정 거래만 선별적으로 검열할 수 없다고 주장했다. 해킹과 연관된 거래가 급증한 5일 동안 THORChain은 프로토콜의 9월 수입 300만 달러 가운데 약 63%를 벌어들였다. THORChain은 긴급 네트워크 중단은 특정 주소를 블랙리스트에 올리는 것과 근본적으로 다르다고 주장했다. 5월 THORChain을 겨냥한 1,100만 달러 규모의 익스플로잇 이후에도 네트워크가 일시 중단된 바 있다.
THORChain 공동 창업자 채드 바라포드는 FBI의 호소에 대해 노드 운영자들이 공개된 실시간 데이터 외에는 아무런 정보를 갖고 있지 않다고 말했다. 바라포드는 "소환장도 필요 없다. 수사에 최선의 시나리오"라고 썼다.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.