4시간 전
바이낸스, 63억4,000만 달러 가상자산 탈취에 앞서 벌어진 가짜 면접 공격 경위 공개
Binance stopped 57 North Korean cyber threats but fell for a fake job interview

CryptoSlate
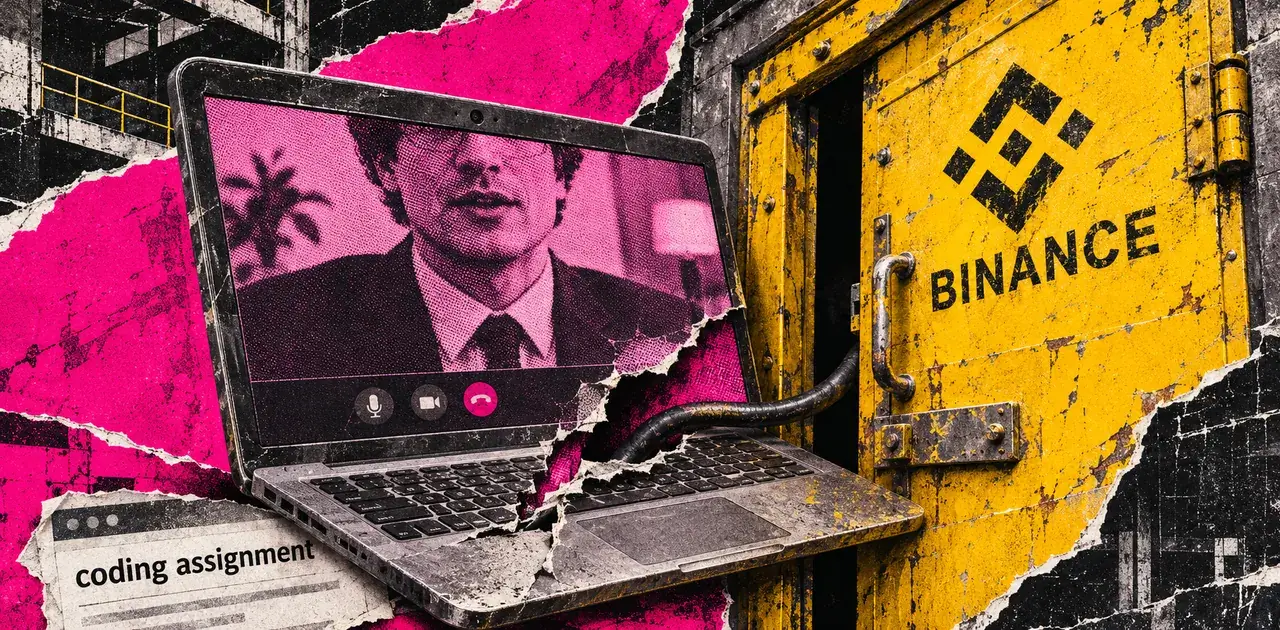
바이낸스가 11월 3일 발표한 보안 보고서는 10월 29일 발생한 63억4,000만 달러 규모 가상자산 탈취에 공격자들이 관여 시스템에 접근하도록 한 채용 사기를 설명했다. 바이낸스는 보안팀이 2026년 한 해 동안 북한 연계가 의심되는 사이버 위협 57건을 탐지해 차단했다고 밝혔다. 하지만 이번 공격에는 보안팀이 이미 경험한 전술인 가짜 면접과 개발자 도구 침해가 사용됐다.
바이낸스 공동 최고경영자(CEO) 이허는 국가 지원을 받는 공격자들이 가상자산 업계에 지속적인 위협이라고 말했다. 이허는 가짜 면접, 개발자 도구로 위장한 악성코드, 침해된 소프트웨어 패키지와 브라우저 확장 프로그램, 가짜 화상회의 애플리케이션, 인증 정보 탈취나 원격 접속 악성코드 설치를 노리는 사회공학 기법을 열거했다. 이허는 공격을 하나라도 놓쳤을 때의 결과는 심각하며 이번 침해는 결코 발생해서는 안 됐다고 말했다. FBI는 10월 31일 이번 탈취를 북한의 트레이더트레이터 작전(TraderTraitor)으로 지목하며, 탈중앙화 금융 플랫폼을 통해 가상자산을 훔치고 수익금을 세탁하려는 시도가 계속되고 있다고 설명했다.
처음 확인된 활동은 6월에 발생했다. 바이낸스의 지갑 인프라 엔지니어가 인기 AI 코딩 도구를 설치하려다 변조된 Homebrew 설치 프로그램을 받았다. 바이낸스 보안팀은 의심스러운 소프트웨어를 발견해 해당 엔지니어의 기기를 교체하고 관련 인증 정보를 변경했다. 하지만 이 사건으로 엔지니어의 업무와 동료들에 관한 세부 정보가 노출됐다.
9월에는 존재하지 않는 회사의 프로젝트 책임자라고 주장한 사칭범이 합법적인 채용 플랫폼을 통해 다른 소프트웨어 엔지니어에게 연락했다. 인사 담당자라고 밝힌 인물이 실시간 화상 면접을 진행했고, 신뢰를 얻기 위해 개인 사진과 동영상이 담긴 소셜미디어 프로필을 제공했다. 두 번째 면접에는 해당 회사의 최고경영자라고 주장하는 인물이 참여했다. 면접이 끝날 무렵 엔지니어는 업무용 컴퓨터에 코딩 과제를 내려받으라는 지시를 받았다.
과제 저장소는 설치 과정에서 악성코드를 설치하고, 합법적인 개발자 도구의 구성 요소를 바꿔치기한 뒤 공격자가 통제하는 서버에 연결했다. 바이낸스는 이 악성코드가 이전에 알려지지 않았고 엔드포인트 보안 소프트웨어를 우회했으며 침입 흔적을 숨겼다고 밝혔다. 10월 20일까지 공격자들은 침해된 컴퓨터와 내부 AI 도구를 이용해 엔지니어 2명을 추가로 장악했다. 이 중에는 6월에 표적이 된 직원도 포함됐다. 이후 공격자들은 컨테이너 배포 권한이 있는 토큰을 확보했다. 9일 뒤 공격자들은 탈취한 인증 정보를 사용해 악성 컨테이너를 배포하고 바이낸스의 지갑 서명 인프라에 접근했다. 바이낸스는 무단 이체가 거래소의 표준 출금 절차를 우회해 여러 블록체인 네트워크에서 자산을 빼냈다고 밝혔다.
이번 수법은 보안 연구자들과 미국 당국이 수년간 추적해 온 북한 연계 채용 캠페인과 매우 유사했다. FBI는 2024년 9월 북한 해커들이 맞춤형 채용 제안, 상세한 가상 신원 정보, 장기간의 대화를 이용해 가상자산 기업을 표적으로 삼고 있다고 경고했다. FBI는 직원의 직업적 배경에 맞춘 캠페인이 기술적으로 정통한 직원조차 속일 수 있다고 밝혔다. 이런 수법은 2026년에도 계속 사용됐다.
쿠델스키 시큐리티(Kudelski Security) 연구진은 6월 북한의 콘테이저스 인터뷰(Contagious Interview) 작전을 기록했다. 연구진은 공격자들이 링크드인, 왓츠앱, 디스코드에서 채용 담당자를 사칭하고 개발자들을 설득해 악성 코드를 실행하게 했다고 밝혔다. 아틀라시안 연구진은 9월까지 이미 널리 쓰이는 개발 플랫폼에서 가짜 기술 평가를 확인했다. 아틀라시안 연구진은 겉보기에는 합법적인 소프트웨어 프로젝트 안에 유해한 지시가 숨겨져 있었다고 밝혔다.
이번 유사성은 바이낸스의 기존 보안 조치가 성공한 채용 사기를 왜 탐지하지 못했는지에 대한 의문을 낳는다. 바이낸스는 차단한 57건 가운데 가짜 면접을 이용한 사례가 몇 건인지, 또는 이 중 어느 사례가 10월 공격자들과 직접 관련됐는지 공개하지 않았다.
바이낸스는 대응 조치로 침해된 직원 기기를 교체하고 노출된 인증 정보를 폐기했으며 영향을 받은 지갑 인프라를 재구축했다고 밝혔다. 또 개발 환경 보호를 강화하고 AI 기반 행동 모니터링을 확대했다고 말했다.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.