15시간 전
3년 된 라딕스 버그로 약 $130만 유출, 10일간 네트워크 중단
3-year-old bug triggers $1.3 million drain and forces 10-day blockchain halt
CryptoSlate
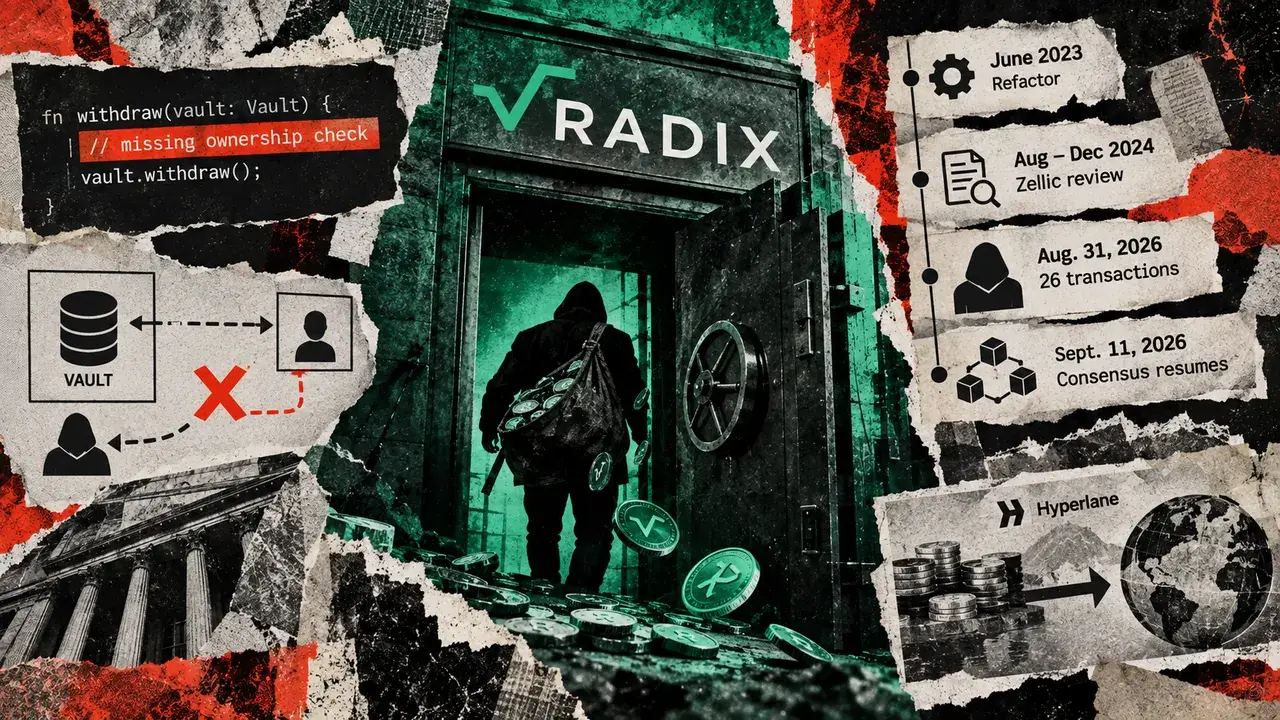
라딕스 엔진의 결함으로 약 $130만이 탈취되고 검증자들이 블록체인을 중단해야 했다. 라딕스 재단은 RDX Works 개발팀이 2023년 6월 라딕스 엔진을 정리하는 과정에서 이 결함을 도입했다고 밝혔다. 취약점은 3년 넘게 발견되지 않았다. 공격자는 8월 31일 이를 악용했다. 커뮤니티 원장 재구성 결과 26건의 공격 거래가 기록됐다. 공격자는 약 45만8,915 USDC를 인출했다. 공격자는 7만2,420 USDT를 인출했다. 공격자는 61.08 ETH를 인출했다. 공격자는 6.35 래핑드 비트코인을 인출했다. 공격자는 536.16 SOL을 인출했다. 공격자는 32.91 BNB를 인출했다. 해당 자산의 가치는 8월 31일 시장 가격 기준 약 $126만이었다. 공격자는 거래 수수료를 지불하기 위해 1만3,000 XRD를 추가로 가져갔다. 두 스테이블코인의 규모는 약 $53만1,335에 달했다. 공격자는 하이퍼레인을 통해 해당 자산을 이더리움, BNB 체인, 솔라나로 보냈다. 라딕스는 공격자가 이후 해당 자산을 ETH로 매도했다고 밝혔다. 하이퍼레인은 설계된 대로 작동했다. 개인 키는 탈취되지 않았다. 조사관들은 이 결함이 네트워크상의 어떤 볼트에도 악용될 수 있었다고 결론 내렸다. 잠재적 노출 범위에는 공격자가 노린 브리지된 보유 자산을 넘어 토큰과 기타 자산도 포함됐다. 검증자들은 네트워크가 합의에 도달하지 못하도록 충분한 스테이크를 오프라인으로 전환했다. 개발자들이 수정 작업을 진행하는 동안 이 조치로 추가 거래가 중단됐다. 중단은 10일 넘게 지속됐다. 프로토콜 수정으로 제한된 볼트 참조를 일반 출금에 사용하는 것이 차단됐다. 커뮤니티 원장 재구성에 따르면 사용자 거래는 9월 11일 재개됐다. 젤릭은 2024년 라딕스 프로토콜을 감사했다. 해당 검토에는 결함이 포함된 엔진 커널이 포함됐다. 그러나 검토에서 이 권한 부여 결함은 발견되지 않았다. 이 버그로 거래가 내부 주소를 통해 다른 사용자의 볼트를 식별할 수 있었다. 이후 스마트 계약 코드가 해당 참조를 전달받을 수 있었다. 엔진은 소유권 경계를 적절히 강제하지 않은 채 일반 출금 기능을 허용했다. 공격자는 소유자의 서명을 받지 않고 사용자 계정, 애플리케이션, 유동성 풀에 보관된 자산에 접근했다. 브리지된 자산이 거래 쌍의 한쪽에서 제거되면서 이 사건은 유동성 풀에 2차 손실을 초래했다. 가격 왜곡으로 다른 계정이 영향을 받은 풀에서 수백만 XRD를 빼낼 수 있었다. 라딕스는 회귀 테스트를 추가하고 있다고 밝혔다. 라딕스는 보안 검토 절차를 강화하고 있다. 라딕스는 검증자들이 네트워크 라이브니스를 중단시키기 위해 사용한 긴급 절차를 공식화하고 있다. 재단은 향후 보안 작업에서 점점 더 고도화되는 AI 지원 코드 분석 도구를 고려해야 한다고 밝혔다. 재단은 그러한 도구가 공격자가 수년 된 결함을 식별하는 데 도움을 줬을 수 있다고 보고 있다.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.