3시간 전
코인베이스, 외부업체 사고로 고객 연락처 노출…보안 침해는 부인
Coinbase says it wasn't breached, but hackers don't need to steal crypto to hurt users
CryptoSlate
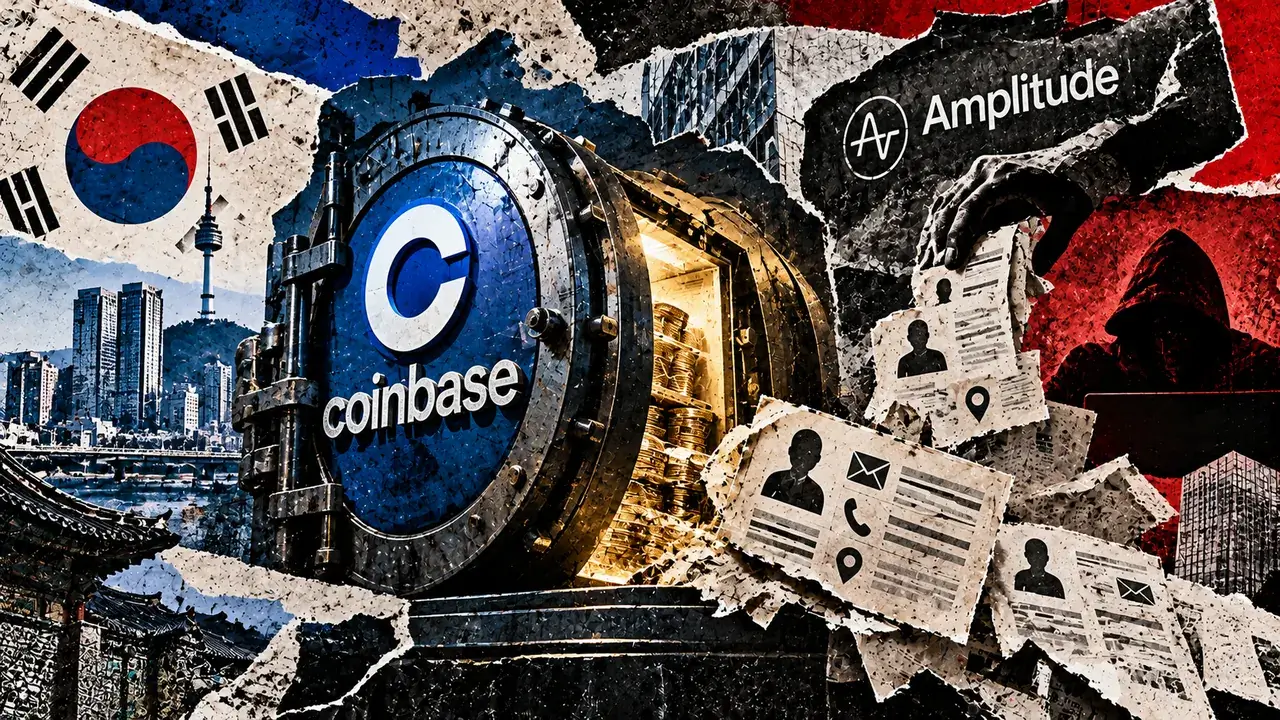
코인베이스는 제3자 분석업체 Amplitude에서 발생한 사고로 일부 고객의 연락처 정보가 노출된 뒤 수요일 보안 침해가 발생하지 않았다고 부인했다. 코인베이스는 10월 28일 성명에서 이번 사고가 소수 고객에게 영향을 미쳤다고 밝혔다. 거래소 시스템에 무단으로 접근한 정황은 발견되지 않았으며 고객 자금도 안전하다고 코인베이스는 말했다. 코인베이스는 피해 고객과 규제 당국에 통지하고 있다고 밝혔다. 코인베이스는 노출된 연락처 정보의 종류나 피해 고객 수를 공개하지 않았다.
한국 당국은 빗썸, 대신증권, 미래에셋자산운용이 시스템 무단 접근을 신고한 뒤 수요일 조사에 착수했다. 이들 공개에 따라 규제 당국은 긴급회의를 열고 현장 조사에 나섰다. 이번 사고는 앞서 한국 금융기관 16곳에 영향을 미친 사이버 사고들에 이어 발생했다.
대신증권은 10월 17일 감지된 의심스러운 활동으로 고객 38,490명의 개인정보와 금융 정보가 노출됐다고 확인했다. 노출된 기록에는 이름, 이메일 주소, 거주지 주소, 로그인 ID, 은행명, 암호화된 계좌번호와 전화번호가 포함됐다. 대신증권은 무단 접근자가 핵심 운영 시스템에 접속했거나 이후 노출된 정보를 오용했다는 증거는 발견하지 못했다고 밝혔다.
빗썸은 공격자들이 내부 직원 커뮤니케이션 시스템에 침입해 임직원, 자회사, 사업 파트너 관련 정보를 노출했다고 신고했다. 빗썸은 공격자들이 고객 기록도 침해했는지 조사하고 있다. 금융위원회는 지갑 주소나 사기성 가상자산 이체를 가능하게 할 수 있는 정보가 노출됐는지 확인하지 못했다고 밝혔다. 미래에셋자산운용은 별도로 내부 웹 시스템에 무단 접근한 정황을 발견했지만 투자자 데이터와 민감한 금융 기록은 영향을 받지 않았다고 말했다.
이번 사고는 올해 이스라엘의 가상자산 중개업체 Bits of Gold와 하드웨어 지갑 제조업체 Trezor를 비롯한 가상자산 서비스 제공업체에서 발생한 침해 사고들에 이어 나왔다. Bits of Gold는 8월 분석 인프라에 대한 무단 접근으로 고객 이름, 연락처, 이스라엘 신분증 번호, 은행 정보, 공개 지갑 주소가 노출됐을 가능성이 있다고 공개했다. Trezor는 배송업체 ShipMonk와 관련된 침해 사고로 고객 이름, 전화번호, 배송 주소가 노출됐다고 신고했다. 9월에는 Trezor의 이메일 제공업체 Brevo에서 별도 사고가 발생해 마케팅 이메일 주소 347,149개가 반출됐다. Brevo 사고 뒤 유포된 사기성 메시지는 지갑 복구 문구를 요구했다. 이들 사고로 거래소의 주요 거래·수탁 시스템 외부에서 얻은 정보를 공격자들이 이용할 수 있다는 우려가 커졌다.
바이낸스 창업자 창펑 자오는 코인베이스와 한국에서 공개된 사례를 당일 보고된 데이터 유출 4건으로 묘사했다. 자오는 범죄자들이 침해된 고객 기록을 피싱, SIM 스와핑, 사회공학에 이용한다고 설명했다. 자오는 유출된 주소와 가상자산 보유 정보가 결합되면 온라인 계정 공격뿐 아니라 투자자를 상대로 한 물리적 갈취와 강도도 가능해질 수 있다고 경고했다. 자오는 "유출을 막을 수는 없지만 스스로를 보호할 수는 있다"고 말했다. 자오는 거래소 계정마다 별도의 이메일 별칭과 전화번호를 사용할 것을 권했다. 또 SMS 인증을 패스키나 하드웨어 보안 키로 대체하고 출금 제한을 활성화하라고 조언했다. 자오는 고객들에게 계정 세션과 API 권한을 정기적으로 확인하고 거래소 지원팀을 사칭하는 원치 않는 메시지를 경계하라고도 당부했다.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.