7시간 전
마이크로소프트, 7만5,000개 이상 조직 겨냥한 피싱 공급업체 교란
Microsoft exposes how USDT-funded phishing network targeted 75,000 organizations
CryptoSlate
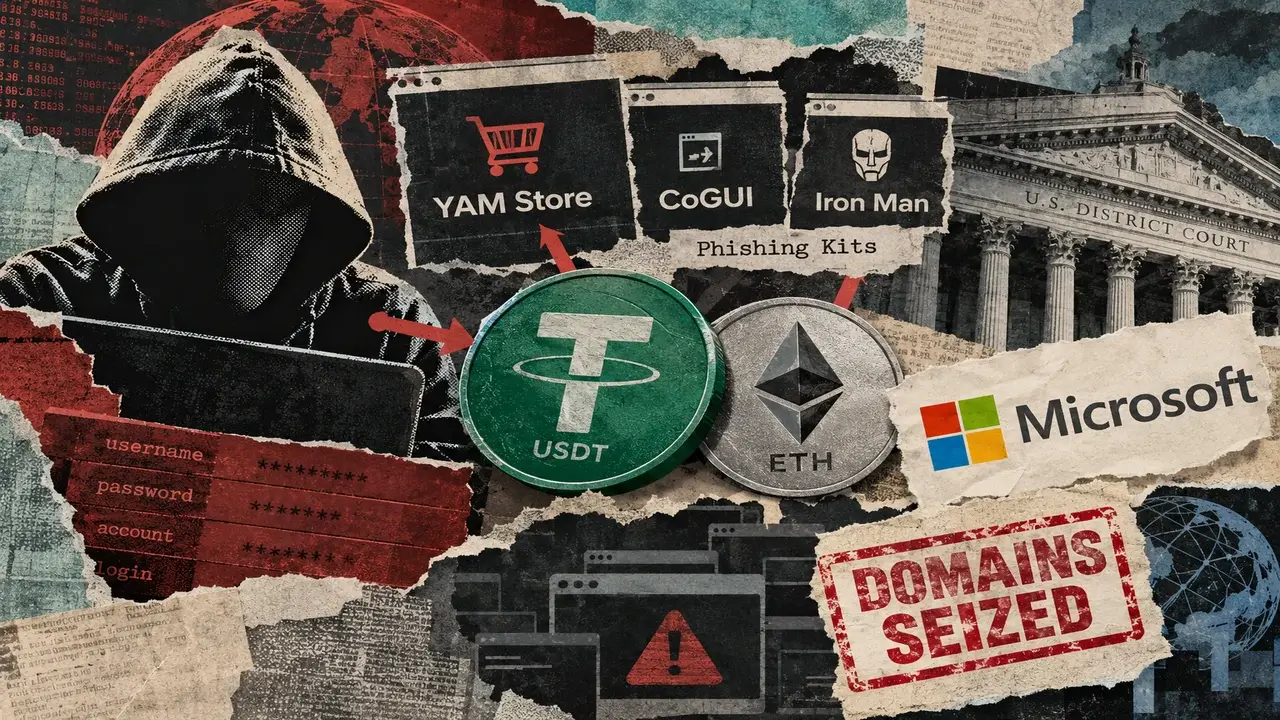
마이크로소프트가 올해 전 세계에서 10억 건이 넘는 피싱 메시지와 연계된 암호화폐 결제 사이버범죄 공급업체를 교란했다. 10월 14일 성명에 따르면 마이크로소프트와 사이버보안 단체 헬스-아이삭(Health-ISAC)은 YAM Store, CoGUI, Iron Man을 지원하는 도메인을 압류하고 리디렉션하기 위한 미국 법원 명령을 확보했다. 세 서비스는 사기범들에게 계정과 피싱 도구를 판매했다. 이 서비스들은 1월 이후 범죄자들이 150개국 이상에서 7만5,000개가 넘는 조직을 겨냥한 메시지를 보내는 데 도움을 줬다. 서비스 운영자들은 이 서비스들로 수천만 달러를 벌어들였다.
마이크로소프트는 YAM Store와 연계된 계정 2만 개 이상을 비활성화했다고 밝혔다. 마이크로소프트는 사칭 및 사기 도메인 10만 개 이상을 계속 차단하고 있다고 밝혔다. 이번 조사는 일본 경찰청이 지난해 말 소비자와 기업을 겨냥한 사기 수법을 마이크로소프트에 알린 뒤 시작됐다. 수사관들은 범죄 조직이 직접 인프라를 구축하지 않고도 피싱 작전에 쓸 인프라를 구매할 수 있는 중국어권 시장까지 캠페인의 경로를 추적했다.
YAM Store는 부정하게 취득한 마이크로소프트 및 구글 계정, 클라우드 자원과 호스팅을 제공했다. 일부 운영자는 비영리단체와 교육기관이 보유했던 만료 도메인을 되살렸다. 이 운영자들은 겉보기에 합법적인 웹사이트를 이용해 마이크로소프트 365 계정을 확보한 뒤 재판매했다. CoGUI와 Iron Man은 은행, 소매업체, 교통 당국과 정부 기관을 흉내 낸 피싱 페이지와 메시지를 바로 사용할 수 있는 형태로 제공했다. 마이크로소프트와 보안업체 리시큐리티(Resecurity)는 Iron Man 템플릿 2,300개 이상을 확인했다. 이 템플릿을 이용하면 고객이 브랜드와 국가에 맞춰 사기 수법을 조정할 수 있었다.
마이크로소프트의 기술 조사 결과 이 서비스들은 테더의 USDT와 이더리움을 비롯한 암호화폐를 결제 수단으로 받았다. YAM Store의 온라인 상점은 알리페이와 위챗페이에 더해 트론 네트워크상의 USDT 결제도 지원했다. 클라우드플레어는 구매자들이 마켓플레이스 상품을 USDC로도 결제할 수 있었다고 밝혔다. 이러한 결제 수단은 고객에게 탈취된 인증 정보와 피싱 서비스를 구매할 여러 경로를 제공했다. YAM Store는 하위 재판매업자 단계도 운영해 계정과 인프라의 유통 범위를 자사 온라인 상점 바깥으로 넓혔다.
블록체인 분석업체 TRM 랩스(TRM Labs)는 자사의 정보가 수사관들이 해당 조직과 연계된 자산을 찾아 동결하는 데 도움을 줬다고 밝혔다. TRM 랩스는 동결 자산의 가치를 밝히지 않아 작전의 즉각적인 재정 피해 규모는 불분명하다. 단속은 범죄자들이 구매 후 이용한 서비스도 겨냥했다. 클라우드플레어는 피싱 페이지를 지원하는 계정을 정지하고 Workers 프로젝트를 비활성화했다고 밝혔다. 클라우드플레어는 관련 도메인과 프로젝트 수백 개를 차단했다고 밝혔다. 클라우드플레어는 도메인을 압류할 수 없는 경우 악성 링크 앞에 경고 페이지를 표시했다.
마이크로소프트는 Iron Man의 구독 사업에서 의존성이 확인됐다고 밝혔다. 고객은 공급업체가 관리하는 라이선스 서버에 연결된 피싱 소프트웨어를 이용할 권한을 구매했다. 해당 인프라를 비활성화하면 이미 판매된 도구의 사본이 유통 중이더라도 고객이 구매한 도구를 사용하기 어려워질 수 있다. 이번 단속에는 일본 경찰과 사이버범죄통제센터, 오라클, 프루프포인트, 리시큐리티, 미국 사법 당국 파트너들이 참여했다. 마이크로소프트는 표적이 된 공급업체들이 더 큰 범죄 네트워크의 일부라고 밝혔다. 마이크로소프트는 관련 인프라를 계속 제거하고 있다고 밝혔다.
다음 과제는 공급업체들이 압류된 도메인과 침해된 계정을 얼마나 빨리 대체할 수 있는지를 제한하는 것이다. 클라우드플레어는 일부 도메인 등록기관이 법적 압류를 어렵게 만드는 관할권에서 운영된다고 밝혔다. 클라우드플레어는 이에 따라 해당 도메인이 계속 온라인에 남아 있더라도 보안 경고를 통해 접근을 차단해야 한다고 밝혔다.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.