15시간 전
리볼루트, 가짜 정부 이메일로 고객 데이터 노출
Revolut says data was exposed through fake government email
Cointelegraph
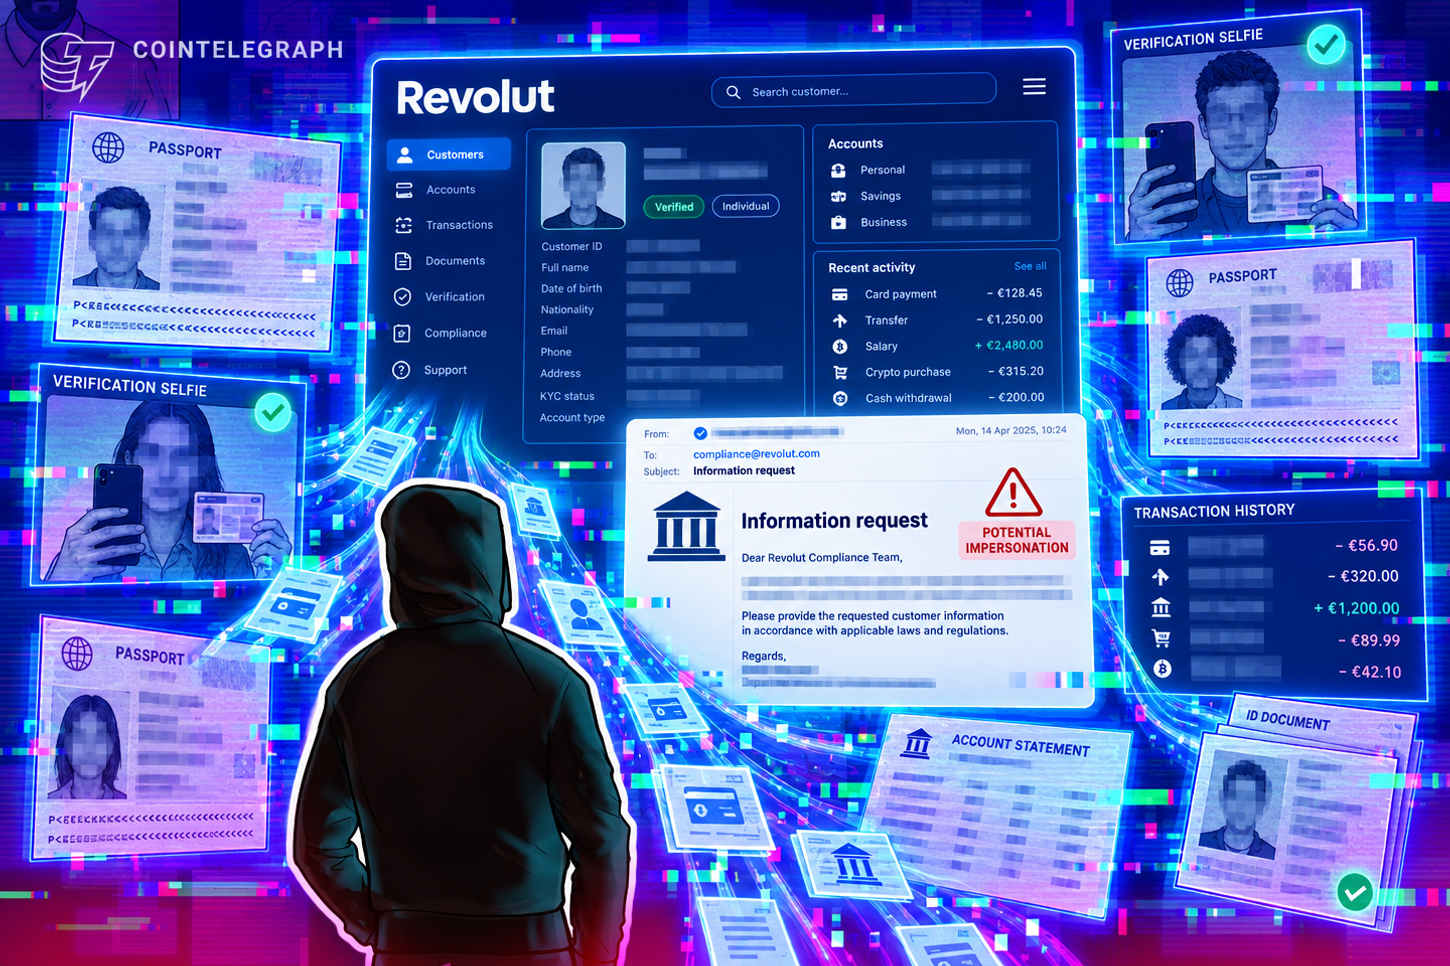
리볼루트는 정부 기관에서 보낸 것처럼 보이는 사기성 요청으로 일부 고객의 민감한 데이터가 노출됐다고 밝혔다. 해당 데이터에는 여권 사본, 본인 인증 셀카, 전체 거래 내역이 포함됐다. 국제 사이버 다이제스트(International Cyber Digest)는 X 게시물에서 합법적인 정부 기관의 이메일 도메인에서 발송된 요청이 리볼루트의 인증 검사를 통과했다고 밝혔다. 리볼루트는 이후 해당 요청이 진짜가 아니라고 결론 내렸다. 리볼루트는 금요일 정보가 유출된 고객들에게 통지했다. 회사 대변인은 토요일 인증된 도메인을 무단 제3자가 사용해 요청을 제출했다고 밝혔다. 리볼루트는 사기를 감지한 뒤 해당 주소를 차단했다. 리볼루트는 관련 정부 기관에 이 사실을 알렸다. 또한 수사 기관과 금융 규제 당국에도 통지했다. 대변인은 리볼루트의 시스템과 고객 자금에는 영향이 없었다고 밝혔다. 리볼루트는 영향을 받은 소수의 개인들에게 직접 연락해 지원을 제공했다. ZachXBT는 이번 사건의 규모가 제한적이었고 고액 자산가를 겨냥한 것으로 생각한다고 말했다고 전해졌다. 이번 사건은 의무적 정보 공유 시스템에 대한 X상의 비판을 촉발했다. 마르크 젤러는 이번 사건이 고객확인 의무가 유의미한 혜택을 제공하지 못했고 많은 사람을 위험에 처하게 했다는 점을 보여줬다고 말했다.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.