vor 11 Stunden
Mutmaßliche Diebstähle aus Ledger-Wallets nähern sich 90 Millionen Dollar, sagen Ermittler
Ledger hack scare nears $90 million as Tether moves to freeze stolen USDT
CryptoSlate
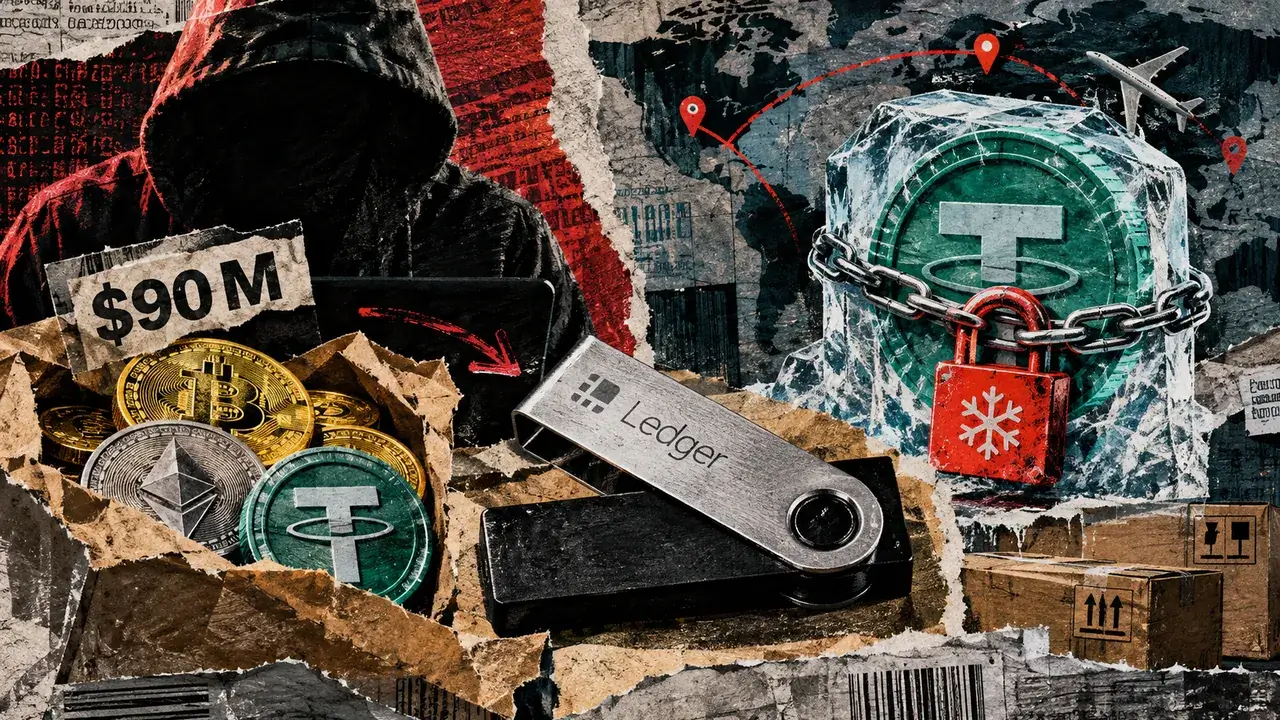
Blockchain-Ermittler schätzen, dass sich die mutmaßlichen Diebstähle aus Ledger-Wallets 90 Millionen Dollar nähern. Der On-Chain-Ermittler Specter schätzte die mutmaßlichen Diebstähle zunächst auf mehr als 86 Millionen Dollar. Das Blockchain-Sicherheitsunternehmen MistTrack bezifferte die gemeldeten Verluste später auf knapp 90 Millionen Dollar. Die Schätzungen wurden nicht unabhängig bestätigt. Die Ermittler haben nicht festgestellt, ob alle in die Berechnungen einbezogenen Wallets im Rahmen derselben Operation kompromittiert wurden.
Ledger teilte in einer Stellungnahme vom 9. Oktober mit, der Hersteller von Hardware-Wallets untersuche gemeldete Verluste von Kunden nach Gerätekäufen bei CryptoBilis. CryptoBilis ist ein autorisierter Wiederverkäufer in Südostasien und wird im offiziellen Verzeichnis der Ledger-Wiederverkäufer für Malaysia, Indonesien und die Philippinen geführt. Ledger forderte CryptoBilis vorsorglich auf, den Verkauf und Versand von Ledger-Hardware-Wallets sofort auszusetzen, solange die Untersuchung andauert. Ledger riet Kunden, die in den vergangenen 90 Tagen Geräte bei CryptoBilis gekauft hatten, nicht eingerichtete Geräte nicht zu initialisieren. Kunden mit eingerichteten Wallets empfahl Ledger, eine Übertragung ihrer Kryptowährungen auf ein neues Ledger-Gerät zu erwägen, das mit einer neuen Wiederherstellungsphrase initialisiert wurde. Kunden verlassen sich üblicherweise auf autorisierte Vertriebsbeziehungen, um das Risiko zu verringern, gefälschte oder manipulierte Hardware zu erhalten.
Binance-Gründer Changpeng Zhao warnte Nutzer, vorsichtig zu sein, insbesondere jene, die vor Kurzem ein Ledger-Gerät gekauft hatten. Die verfügbaren Informationen deuteten auf einen auf einen einzelnen Anbieter begrenzten Angriff auf die Lieferkette hin, sagte Zhao. Zhao vermutete, dass eine begrenzte Zahl von Kunden gefälschte oder manipulierte Geräte erhalten haben könnte, und betonte zugleich Ledgers langjährige Sicherheitsreputation. Zhao rief die Branche zur Zusammenarbeit auf, um die mutmaßlichen Angreifer zu identifizieren und gestohlene Vermögenswerte zurückzuholen. Er erwarte, dass sich alle Teilnehmer des BNB-Ökosystems und die gesamte Branche an der Nachverfolgung und Rückgewinnung der Gelder beteiligten, sagte Zhao.
Der frühere Mt.-Gox-Chef Mark Karpelès untersucht, ob in Geräte, die an Kunden ausgeliefert wurden, bösartige Hardware-Komponenten eingebaut worden sein könnten. Karpelès bat CryptoBilis, einige noch nicht verkaufte Ledger-Wallets zu öffnen, damit die internen Leiterplatten auf Spionageimplantate oder nicht genehmigte Veränderungen untersucht werden können. In Ledgers Sicherheitsdokumentation heißt es, dass Genuine Check das Secure Element eines Geräts überprüft, aber Veränderungen an anderen Stellen des Geräts nicht zwangsläufig erkennen kann, wenn der ursprüngliche Sicherheitschip intakt bleibt. Ein physisch verändertes Gerät könnte daher die Authentifizierung bestehen, obwohl es nicht genehmigte Komponenten enthält. Es gibt keine bestätigten Belege dafür, dass bösartige Hardware-Implantate die gemeldeten Diebstähle verursacht haben. Ledger hat weder offengelegt, wie viele Geräte kompromittiert worden sein könnten, noch festgestellt, ob gefälschte Hardware, physische Manipulation oder eine andere Angriffsmethode den Vorfall verursacht hat.
Blockchain-Ermittler versuchen, die Bewegungen der gestohlenen Kryptowährungen nachzuverfolgen und einzuschränken, während Ledger die mutmaßliche Ursache der Kompromittierungen untersucht. Specter zufolge ergab die Transaktionsanalyse Zuflüsse von Hunderten mutmaßlich betroffenen Wallets auf Adressen im Bitcoin-, Ethereum- und Tron-Netzwerk. MistTrack erklärte, beobachtet zu haben, dass Tether mit dem Vorfall verknüpfte USDT eingefroren hat. Mehrere betroffene Nutzer hätten sich hilfesuchend an das Team von MistTrack gewandt, teilte das Unternehmen mit.
USDT verfügt über administrative Kontrollmechanismen, mit denen Tether Überweisungen von bestimmten Adressen aus einschränken kann; dies bietet eine mögliche Möglichkeit, Gelder zurückzuerlangen. Nutzer können betroffene USDT nicht über gewöhnliche Blockchain-Transaktionen von einer eingefrorenen Adresse aus bewegen, solange die Beschränkung nicht aufgehoben wird. Die Kontrollmechanismen können dazu beitragen, zu verhindern, dass gestohlene Gelder auf weitere Wallets übertragen oder in andere Kryptowährungen umgetauscht werden, während die Ermittler die Eigentumsverhältnisse klären. Die mutmaßlichen Diebstähle betreffen jedoch mehrere Blockchain-Netzwerke und Vermögenswerte, die über USDT hinausgehen. Tether kann Bitcoin oder Ethereum nicht direkt einfrieren. Die Ermittler sind daher auf die Zusammenarbeit von Börsen, Verwahrstellen und Strafverfolgungsbehörden angewiesen, falls diese Vermögenswerte zu identifizierbaren Diensten gelangen.
Das Einfrieren von USDT führt nicht automatisch dazu, dass die Token an ihre ursprünglichen Eigentümer zurückgegeben werden. Eine Entschädigung würde weitere Überprüfungen und die Abstimmung mit den zuständigen Behörden oder Gegenparteien erfordern. MistTrack hat den Dollarwert der gesperrten Token nicht offengelegt. Daher lässt sich nicht bestimmen, welcher Anteil der gemeldeten Verluste von knapp 90 Millionen Dollar zurückgewonnen werden kann. Die Ermittler haben bislang weder festgestellt, wie die Wallets kompromittiert wurden, noch wie viel der mutmaßlich gestohlenen Gelder zurückgewonnen werden kann. Die Ungewissheit erhöht den Druck auf die Ermittler, die verbleibenden Gelder aufzuspüren, bevor sie durch weitere Transaktionen verteilt werden.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.