八月 21, 07:00
研究:早期以太坊 EIP-7702 使用量中,63%與攻擊者控制的合約有關
Attackers drove 63% of early use of Ethereum’s new smart wallet feature
CryptoSlate
關鍵要點
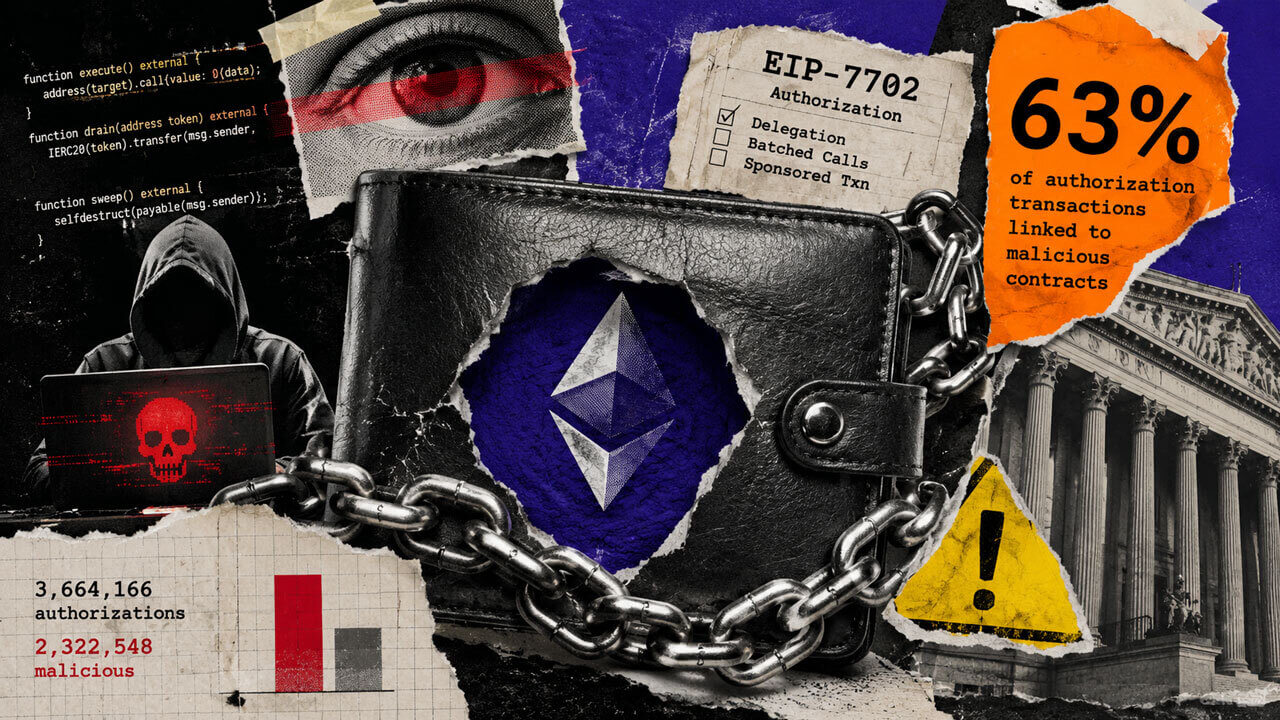
一項經過同儕評審、發表於 USENIX Security '26 的研究,將攻擊者控制的合約與七條鏈上截至 2025 年 7 月 15 日的 3,664,166 筆 EIP-7702 授權交易中的 2,322,548 筆聯繫起來。以太坊於 2025 年 5 月 7 日啟用 Pectra,其中包括 EIP-7702。EIP-7702 允許外部擁有帳戶在不轉移資產的情況下,將權限委託給已部署的合約程式碼。研究人員偵測到 2,362,848.76 美元的已實現損失,並估計依賴過時帳戶檢查的舊合約可能帶來約 1,014 萬美元的風險敞口。作者表示,這些發現無法衡量不同錢包的普及率,也無法衡量目前 2026 年的攻擊率。
市場情緒
謹慎看跌, 技術驅動。
原因: 研究人員將觀察到的早期 EIP-7702 授權交易中 63% 的交易與攻擊者控制的合約聯繫起來。
類似歷史案例
新的錢包權限系統通常會面臨較高的濫用風險,直到錢包介面能夠清楚顯示使用者授予的權限。當前問題涉及具有帳戶級權限的委託程式碼,因此,目前看似無害的設定可能無法完全反映先前或未來的風險。
漣漪效應
如果錢包不限制委託目標,惡意程式碼可能利用受委託的權限,將攻擊範圍從欺騙性簽名擴大到授權、轉帳和應用程式呼叫。
機會與風險
機會: 關注錢包是否清楚顯示委託目標、初始化詳情和授權歷史。更強的錢包控管措施可能減少不安全的委託請求。
風險: 關注錢包是否允許任意委託,或是否將尚未部署的目標視為無害。重複使用的攻擊者合約可能繼續推高交易數量,即使受影響使用者的數量仍不明確。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.