八月 28, 20:10
Cosmos 誤判漏洞長達 4 個月,駭客從 6 條鏈上竊取近 600 萬美元
Cosmos misjudged a critical bug for 4 months before hackers stole nearly $6 million across 6 chains

CryptoSlate
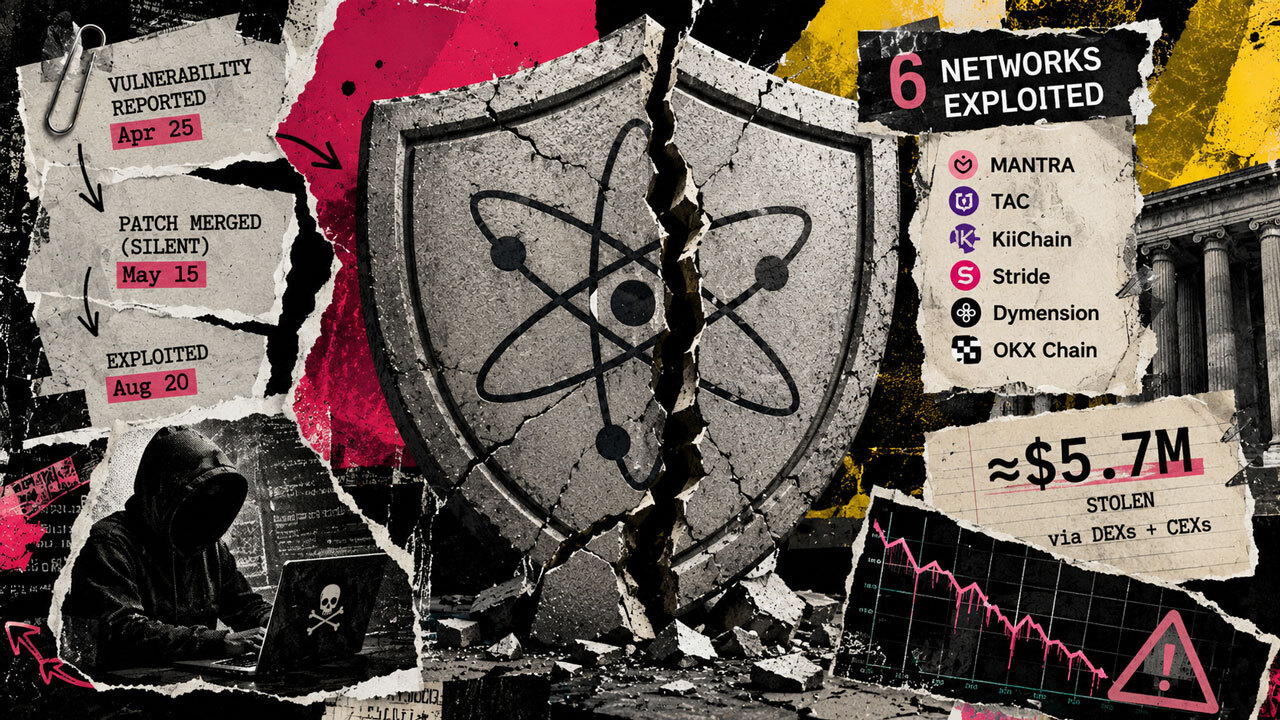
駭客利用 Cosmos EVM 漏洞攻擊 6 個網路,竊取近 600 萬美元。Cosmos Labs 在攻擊發生前最初誤判該漏洞長達 4 個月。攻擊者透過去中心化交易所兌換約 287 萬美元,並透過中心化平台兌換估計 285 萬美元。與中心化交易所活動有關聯的帳戶已遭凍結。Cosmos Labs 於 4 月 25 日收到最初的漏洞報告。工程師當時認定該漏洞影響 6 位小數的網路,而已知的生產環境 Cosmos EVM 鏈使用 18 位小數。Cosmos Labs 於 5 月 15 日將修復方案合併至主程式碼庫。該修復被作為靜默公開修補程式處理,且因需要協調升級,未立即回移植至舊分支。8 月初的進一步研究顯示,無論小數位設定為何,Cosmos EVM 部署都存在漏洞。修復後的 v0.6.2 和 v0.7.2 版本於 8 月 19 日稍晚發布。隔天早上,一份描述該漏洞及其利用路徑的公開拉取請求出現。不到 12 小時後,MANTRA 已知的首筆未經授權交易發生。攻擊開始後,Cosmos Labs 聯絡了 40 個網路。該公司表示,另外 13 條可能受影響的鏈在遭到利用前完成修補、暫停運作或採取緩解措施。此次回應也發現 11 個 Cosmos Labs 此前未透過安全溝通管道得知的 Cosmos EVM 部署。該漏洞影響一個為 Cosmos SDK 鏈提供以太坊相容功能的共用軟體層。更廣泛的 Cosmos 生態系統估值超過 70 億美元,但這個數字包含可能未使用該漏洞軟體的專案,並不代表直接暴露的金額。該漏洞將無號整數下溢與另一個帳戶中的上溢結合。攻擊者可以建立異常巨大的餘額,並利用它提取另一個帳戶的合法餘額,同時不增加代幣總供應量。MANTRA 遭受了公開詳述損失中最大的一筆。一個無權限錢包從兩個未授權 8 月 20 日交易的地址轉出約 7.209 億枚代幣。這次轉移沒有危及驗證者、管理員、治理或多重簽章金鑰。攻擊者從一個銷毀地址轉出約 6 億枚代幣,又從一個遺留的創世時期多重簽章地址轉出 1.209 億枚代幣。先前處於閒置狀態的餘額變得可以轉移,使 MANTRA 的流通供應量增加約 7.209 億枚。MANTRA 按照事件發生前的價格,將這筆轉移的價值估算為約 360 萬美元。截至 8 月 28 日,尚無代幣被追回。約 3,800 萬枚代幣仍被鎖定在攻擊者帳戶中。MANTRA 透過交易所路徑追蹤剩餘代幣後,將相關資訊轉交給平台和執法機關。由於將銷毀地址視為無法轉移資金的地址,MANTRA 的監控系統近 4 個小時未標記首筆交易。第二次未經授權的扣款發生 14 分鐘後,該鏈停止運作。中斷持續約 30 小時。TAC 在 MANTRA 之後約 45 小時報告遭到利用。KiiChain 很快也跟進。Cosmos Labs 在協調更廣泛回應的同時,建議 Cosmos EVM 鏈暫停運作並升級。在該漏洞波及 6 個網路、並促使數十個其他網路採取緊急行動後,Cosmos Labs 正在修改其漏洞分級與揭露流程。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.