3 小時前
Bitquery稱,Solana錢包先測試匯出10美元後,仍向假地址轉出30,749.80 USDT
A Solana wallet tested a fake address with $10, then sent it $30,750
CryptoSlate
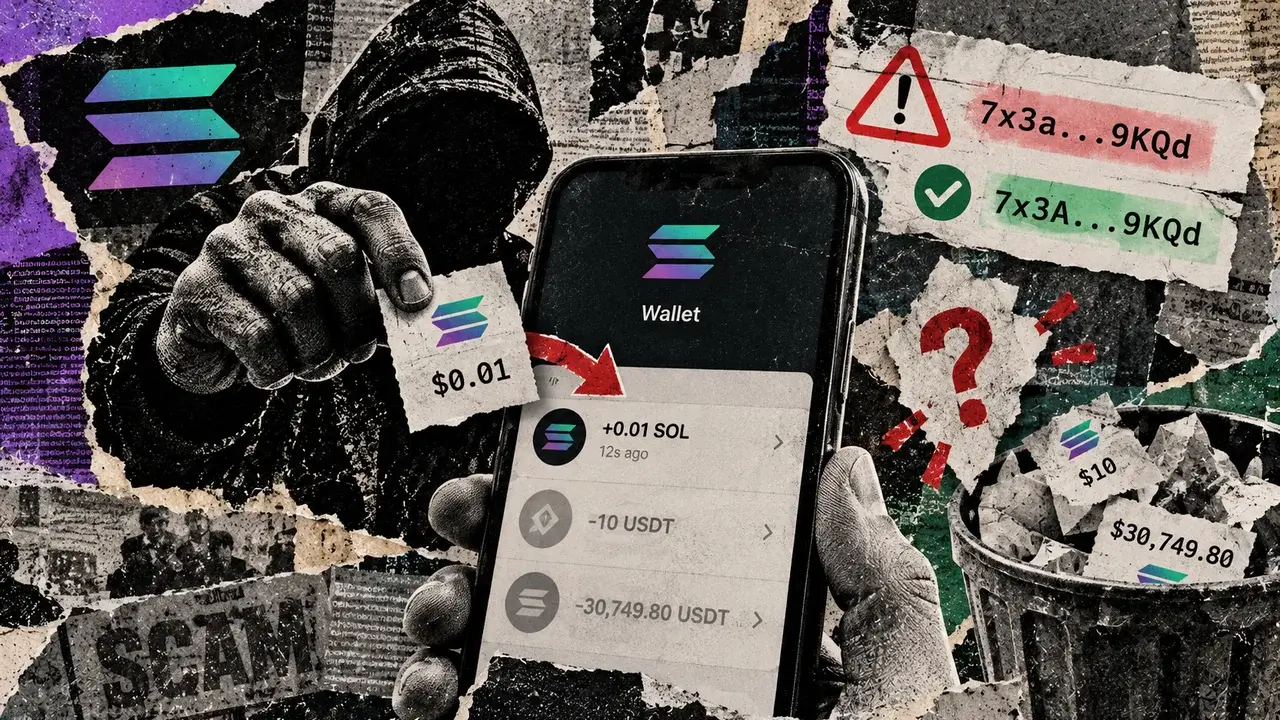
區塊鏈資料公司Bitquery描述一起發生於2025年11月17日的案例:一個Solana錢包先向該錢包的Gate.io存款地址轉入10美元的USDT。12秒後,一個仿冒地址轉入一筆極小額款項。隨後,該錢包又向假地址轉入第二筆10美元的測試款項。之後,該錢包向同一個假地址轉出30,749.80 USDT。
地址投毒會在錢包的付款紀錄中植入誤導性項目。一筆極小額入帳會讓仿冒地址出現在合法付款地址附近。使用者日後若複製了仿冒地址,就可能把錢轉給錯誤的收款人。測試成功只能確認款項已送達所選地址,無法證明誰控制該地址。如果目的地地址抄錯,重複付款就會重蹈覆轍。透過這種手法收到極小額款項,本身不會掏空錢包。損失發生在錢包持有人之後授權付款至仿冒地址時。
Bitquery於2026年10月9日公布的調查結果統計,從2025年10月30日至2026年10月7日這11個月期間,共有4,497,798個Solana錢包遭鎖定。Bitquery的鎖定判定規則要求:同一天先有至少1美元的SOL、USDC或USDT付款,之後再收到一筆極小額轉帳或假穩定幣代幣。後續轉帳必須來自不同地址,且該地址與收款地址的首尾各至少有3個字元相同。遭鎖定錢包數量並不代表450萬個錢包都蒙受損失。
Bitquery的損失分析涵蓋較小範圍的子樣本,即截至2026年7月9日遭投毒的約300萬個錢包。其中,1,104個錢包進行符合條件的付款,總額為940,106美元。這個損失總額是下限。分析計入首次極小額轉帳後90天內至少1美元的付款。如果在該期限之外付款,只要當天收到更多極小額轉帳,也可能符合條件。分析排除了7月9日之後遭投毒的錢包,以及不符合上述規則的付款。Bitquery也排除了可能存在既有往來的案例,包括先前曾有付款或退款的地址組合。這些排除項目可能也排除了部分真實竊盜案件。
Phantom的地址投毒指南建議使用者避免複製交易紀錄中的地址,並在轉帳前核對地址。Phantom的收款說明則要求使用者先確認正確的收款地址與網路,再於區塊鏈瀏覽器查詢交易狀態。Phantom表示,無法找回轉入錯誤地址的代幣。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.