十月 30, 20:30
Chainalysis指出幣安63億美元遭竊案出現前所未見的洗錢模式
Binance hackers deploy never-seen-before laundering tactics to conceal $6.3 billion theft
CryptoSlate
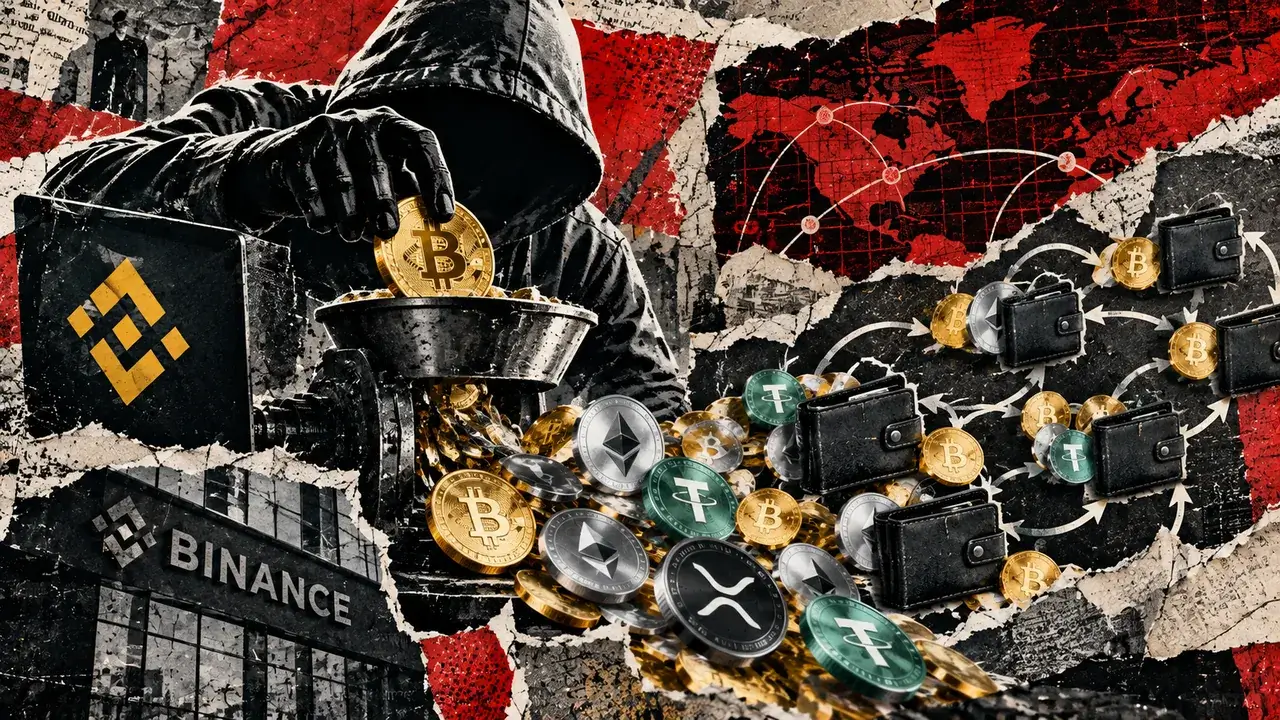
涉及幣安63億美元遭竊案的攻擊者,正迅速將遭竊資產兌換成其他加密貨幣,並採用此前未見的洗錢手法。Chainalysis於10月30日表示,調查人員偵測到數千筆交易集中在短時間內進行,顯示攻擊者可能利用自動化操作掩蓋資金流向。Elliptic指出,攻擊者在資產凍結生效前,將約7.86億美元的遭竊穩定幣兌換成以太幣和波場幣。Elliptic表示,攻擊者有時會接受大幅損失,以加快兌換速度。
Chainalysis表示,攻擊者一再透過彼此相連的加密貨幣地址網絡轉移遭竊資產。有些轉帳會將資金送回先前使用過的錢包,使交易紀錄難以追蹤。Chainalysis將這些活動形容為「我們此前未曾見過的洗錢模式」,並指出快速、重複的轉帳是疑似自動化操作的跡象。
調查人員發現,許多波場錢包先收到恰好1 TRX,之後再收到更多資金並將其轉往其他地方。這種反覆出現的流程顯示,程式化指令可能正在協調多個錢包之間的轉帳。數千筆彼此重疊的轉帳可能增加調查難度,因為分析人員必須檢視更多交易,才能查明遭竊資產的去向。
Elliptic的調查發現,攻擊者在去中心化交易平台上迅速兌換遭竊加密貨幣。在以太坊上,攻擊者透過Uniswap、1inch及做市商的詢價系統,將約4.34億USDT兌換成160,451枚ETH。成交價格較當時市場價格低12%至26%,顯示對攻擊者而言,兌換速度比保留資產的全部價值更重要。攻擊者也透過SunSwap將約2.34億USDT兌換成6.38億枚TRX。另有價值4,800萬美元的Ripple穩定幣RLUSD在進一步限制生效前遭到出售。
Elliptic還發現,約150種其他遭竊代幣在去中心化交易所被出售,換成ETH。這些兌換將遭竊資產集中為ETH和TRX等原生加密貨幣,而代幣發行方無法直接凍結這些貨幣。
然而,相當一部分遭竊比特幣採取了不同路徑。Elliptic發現,攻擊者透過較小額的轉帳,將18,270枚BTC分散到19個地址。大多數地址各持有約1,000枚BTC。Elliptic於10月30日評估指出,這些比特幣均未流入已確認的交易所或其他服務。
Elliptic預期,攻擊者會先透過更多錢包、跨鏈橋、混幣器和交易服務轉移更多遭竊資產,再設法透過場外經紀商和加密貨幣交易所套現。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.