九月 01, 17:40
駭客在 ICON 加密貨幣漏洞利用事件中成功重放 1,490 次
How a hacker reused the same authorization message 1,490 times to trigger massive crypto payout loops

CryptoSlate
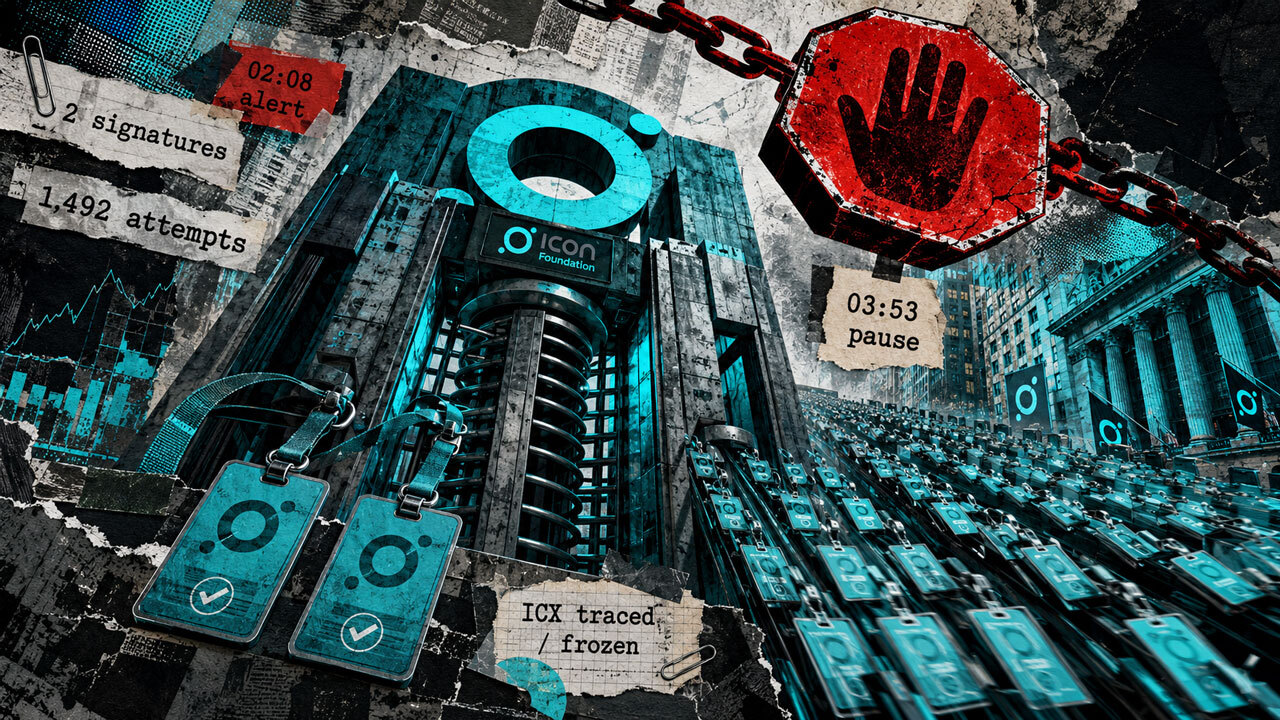
駭客透過重複使用兩則合法提款訊息,在 ICON 漏洞利用事件中成功重放 1,490 次。這兩則訊息共被重複使用 1,492 次。這起漏洞利用從基金會持有的資產中釋出 119,866,000 枚 ICX 和 531,600 枚 bnUSD。ICON 表示,使用者存款、餘額或持倉均未遭存取。ICON 將截至目前的淨損失估計為約 150.2 ETH 加上 31,204 USDC。絕大多數 ICX 已被追蹤並凍結,目前正積極追回。ICON 表示,bnUSD 和 SODA 均已全數追回。由於 ICON 尚未取得交易所持有、轉換或提領多少 ICX 的確切數據,交易所持有的數量仍可能修訂。這項漏洞讓駭客能在不改變已簽署有效負載的情況下,修改提款識別碼的一部分。ICON 追溯認為,這項不一致源自一項將提款訊息標準化為 32 位元組的變更。該變更使序號的一部分經過 float64 範圍邏輯,而非精確的整數運算。合約的唯一性檢查會檢查駭客可以變更的高位元。加密驗證涵蓋未變更的低 256 位元。在每組重放中,已簽署有效負載和簽章均維持不變。未簽署部分的變更使這些呼叫看起來具有唯一性。兩次呼叫遭到回滾。每次成功呼叫都將款項記入同一個中繼器錢包。ICON 表示,這項漏洞是其自身實作所特有的。其他支援的鏈使用固定寬度整數,無法產生相同的不一致。ICON 的監控系統於 UTC 02:08 發出警報,即漏洞利用開始 7 分鐘後。技術人員約於 03:40 開始調查。受影響合約於 03:53 暫停,即警報發出 105 分鐘後。駭客於 02:44 開始將 ICX 分散至交易所充值地址。分散持續至約 05:20。ICON 表示,已被掃入交易所託管的資金無法透過暫停操作阻止。網路於 06:18:54 停止。網路於隔日約 07:51 恢復,約 25 小時後重新啟動。Bitvavo、Bitget 和 KuCoin 公開確認在事件前後暫停 ICX 充值和提領。三家均未表示持有駭客資金,也未確認遭凍結的金額。2025 年 11 月的一次中繼器稽核審查了部分中繼器和驗證器程式碼,包括 ICON 驗證器檔案。其公布的稽核範圍未列出受影響遷移合約的原始碼。公開的 9 項發現中,沒有一項指出序號不一致。ICON 表示,與事件相關的中繼器邏輯已接受稽核。然而,ICON 表示,這項缺口不在稽核發現範圍內。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.