Eylül 26, 05:10
EBA, 30 Eylül öncesinde AB'den DeFi kredi kurallarını değerlendirmesini istedi
EU faces September 30 clock to decide future of DeFi loans

CryptoSlate
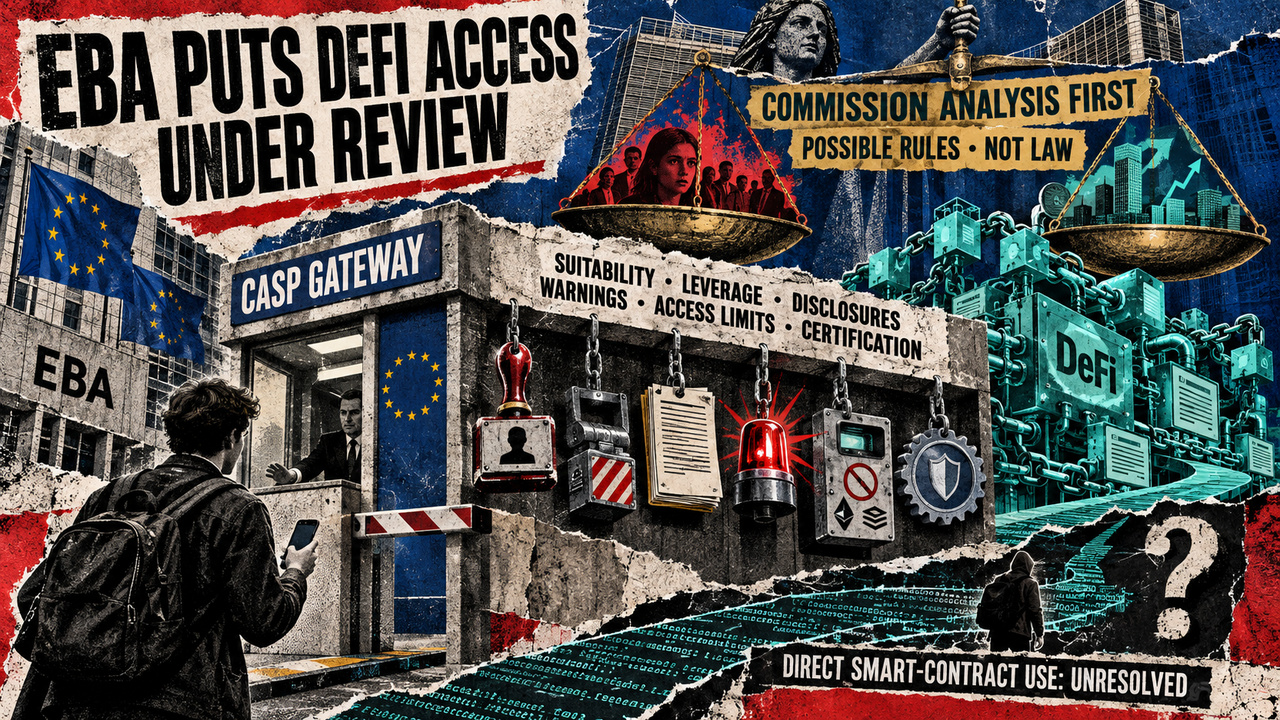
Avrupa Bankacılık Otoritesi (EBA), Avrupa Komisyonu'ndan, müşterileri merkeziyetsiz finans (DeFi) kredilerine yönlendiren kripto şirketleri için MiCA kurallarını incelemesini istedi. EBA'nın 24 Eylül tarihli yanıtı, aracılı borçlanma ve borç verme faaliyetlerine yönelik olası yükümlülükler için maliyet-fayda analizi yapılması çağrısında bulunuyor. Analiz, müşterilere arayüzler veya ürünler üzerinden DeFi kredilerine erişim sağlayan kripto varlık hizmet sağlayıcılarını kapsayacak. EBA'nın yanıtı, kredi verme kurallarını değiştirmiyor. Düzenleyici, konunun incelenme gerekçesi olarak tüketici risklerine işaret etti. Olası değişikliklerden biri, aracılı kripto borçlanma ve borç verme faaliyetlerini MiCA'nın kripto varlık hizmet sağlayıcılarının hizmetleri listesine eklemek olacak. Bir diğer olası değişiklik, arayüzler veya ürünler üzerinden DeFi kredi protokollerine erişimi kolaylaştıran sağlayıcılar için şartlar belirleyecek. Komisyonun, bu faaliyetlerin ölçeğini dikkate alması gerekecek. Ayrıca bireysel katılımı da değerlendirmesi gerekecek. Mevzuat hazırlayıp hazırlamamaya karar vermeden önce risklerin ciddiyetini de değerlendirmesi gerekecek. Olası önlemler arasında müşteriler için uygunluk testleri bulunuyor. Kaldıraç sınırları, borçlanma risklerini ele alabilir. Daha kapsamlı açıklamalar da bu riskleri ele alabilir. EBA, gerçekten merkeziyetsiz bir protokol üzerinden yürütülen faaliyetler için ek uyarılar önerdi; çünkü bu faaliyetlerde düzenleyici güvenceler bulunmayabilir. EBA ayrıca kredi protokollerinin siber saldırılara dayanıklılık açısından sertifikalandırılmasını önerdi. EBA, kripto varlık hizmet sağlayıcılarının yetkili bir ihraççısı bulunmayan belirli tokenleri içeren borçlanma ve borç verme işlemlerini kolaylaştırmasının yasaklanabileceğini söyledi. Bu tokenler, MiCA'nın varlığa referanslı token veya elektronik para tokeni tanımını karşılayacak. Öneriler, ücretler ve getiriler hakkında eksik bilgileri potansiyel tüketici zararları arasında sayıyor. Önerilerde teminat şartlarında olası değişikliklere de işaret ediliyor. Belirtilen diğer riskler arasında kaldıraç, varlıkların birleştirilmesi, kesintiler, siber saldırılar ve yetersiz kayıt tutma yer alıyor. Yanıt ayrıca kredi değerliliği kontrollerinin bulunmamasına ve olası aşırı borçluluğa dikkat çekiyor. MetaMask'ın kredi verme rehberi, uygulama içinde Aave'nin sabit kripto para havuzlarına erişim sunuyor. Aave'nin erişim rehberine göre kullanıcılar protokole arayüzü, diğer uygulamaları veya doğrudan akıllı sözleşme etkileşimini kullanarak ulaşabiliyor. Her iki rehber de MetaMask'ın bu özelliğinin AB'deki müşterilere sunulup sunulmadığını ortaya koymuyor. Her iki rehber de gelecekteki bir kripto varlık hizmet sağlayıcısı kuralı kapsamında adı belirtilen bir işletmecinin nasıl sınıflandırılacağını ortaya koymuyor. Gelecekteki yasa koyucuların ilgili faaliyeti yine de tanımlaması gerekecek. Doğrudan akıllı sözleşme kullanımının nasıl ele alınacağına da karar vermeleri gerekecek. Bu kararlara bağlı olarak bir uygulama, giriş noktasında kontrollere veya uyarılara tabi olabilir. Bir protokol, kredileri zincir üzerinde yürütmeye devam edebilir. Komisyonun hedefli istişaresi 30 Eylül'de Orta Avrupa Yaz Saati'yle 23.59'da sona eriyor. Geri bildirimler, Komisyonun MiCA'nın uygulanması ve kripto piyasalarındaki gelişmelere ilişkin raporuna katkı sağlayacak. Komisyon, gerekli görülmesi halinde bu rapora bir mevzuat teklifi eşlik edebileceğini belirtiyor. EBA'nın yanıtı, protokole erişim sağlayan bir arayüz, bir krediyi aracılık eden hizmet ve DeFi'ye maruz kalma sağlayan bir ürün arasında ayrım yapıyor. Gelecekteki önlemlerin, bu ayrımları şirketler ve müşteriler için yükümlülüklere dönüştürmesi gerekecek.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.