Ağustos 27, 14:40
Kripto kullanıcıları öngörülebilir cüzdan seed’leri nedeniyle en az 5,69 milyon dolar kaybetti
Crypto users lost at least $5.69 million because their wallet seeds were too predictable

CryptoSlate
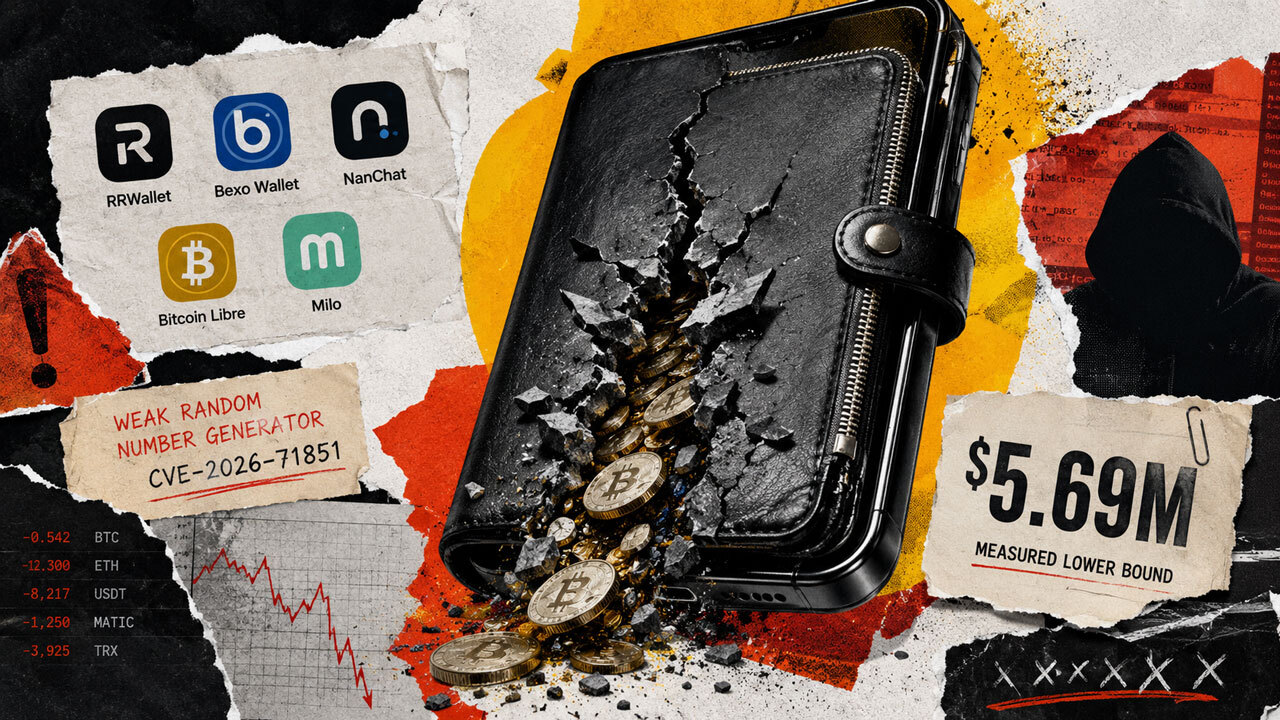
Kripto kullanıcıları, saldırganların öngörülebilir cüzdan kurtarma ifadelerini yeniden oluşturmasının ardından izlenebilen hırsızlıklarda en az 5,69 milyon dolar kaybetti. Coinspect, RRWallet, Bexo Wallet, NanChat, Bitcoin Libre ve Milo’daki açığı tespit etti. Etkilenen cüzdan listesi eksiksiz olmayabilir. Maruz kalma, yalnızca cüzdan markasına değil, ifadeyi oluşturan yazılım sürümüne bağlı. Coinspect, 27 Mayıs’ta çekilen yaklaşık 3,14 milyon doları izledi. Saldırganlar 30 Mayıs ile 13 Temmuz arasında 2,55 milyon dolar daha çekti. Üçüncü saldırı dalgasında, Çince anımsatıcı alt kümesini kullanan cüzdanlardan 20-21 Temmuz arasında yaklaşık 40.000 dolar çekildi. Coinspect’in analizi 2.000’den fazla seed’i kapsadı. Faaliyet Bitcoin, Ethereum, Tron, Rootstock ve Polygon’u içerdi. 5,69 milyon dolarlık rakam toplam kayıplar için alt sınır niteliğinde. Cüzdanlar CryptoJS kütüphanesindeki zayıf bir rastgele sayı üretecini kullandı. Güvenlik açığı bulunan uygulama Haziran 2014’te kullanıma sunuldu. Açık, 2^128 veya 2^256 olasılık içermesi beklenen arama alanlarını yaklaşık 2^39 ve 2^47’ye indirdi. Saldırganlar etkilenen ifadeleri tarayabilir, blokzincir adreslerini türetebilir ve bu adreslerde fon bulunup bulunmadığını kontrol edebilirdi. Yalnızca eski bir CryptoJS bağımlılığı, maruz kalındığını kanıtlamaz. Açığın bulunduğu işlevin cüzdan sırrını da üretmiş olması gerekiyordu. Bir uygulamayı güncellemek, yetersiz rastgelelikle oluşturulmuş bir kurtarma ifadesini düzeltemez. Aynı ifadeyi başka bir yazılım veya donanım cüzdanına aktarmak da açığı ortadan kaldırmaz. Bexo, oluşturma yolunu 20.1.0 sürümünde düzeltti. NanChat, 1.3.0 sürümünde düzeltti. Bitcoin Libre, 4. sürümde düzeltti. RRWallet ve Milo hizmetten kaldırıldı. NanChat, 1.3.0 sürümünden önce cüzdan oluşturan kullanıcılara bunları ele geçirilmiş kabul etmelerini ve yeni oluşturulmuş bir ifadeye geçiş yapmalarını tavsiye etti. Coinspect, özel bilgileri göndermeden herkese açık blokzincir adreslerini bilinen ifşa edilmiş veri kümelerine karşı kontrol etmek için Unlukey’i kullanıma sundu. Bir adresin eşleşmesi olası maruz kalmaya işaret eder. Negatif sonuç yalnızca adresin yayımlanmış verilerde bulunmadığı anlamına gelir. Etkilenen cüzdanları doğrulanan kullanıcılar güvenli şekilde yeni bir kurtarma ifadesi oluşturmalı ve bu ifadenin kontrol ettiği fonları taşımalıdır.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.