Eylül 22, 22:50
FomoPeek uygulaması iOS sanal alanını istismar ederek yaklaşık 580.000 dolarlık USDT çaldı
Rogue iPhone app escapes iOS sandbox to hijack $580,000 in USDT

CryptoSlate
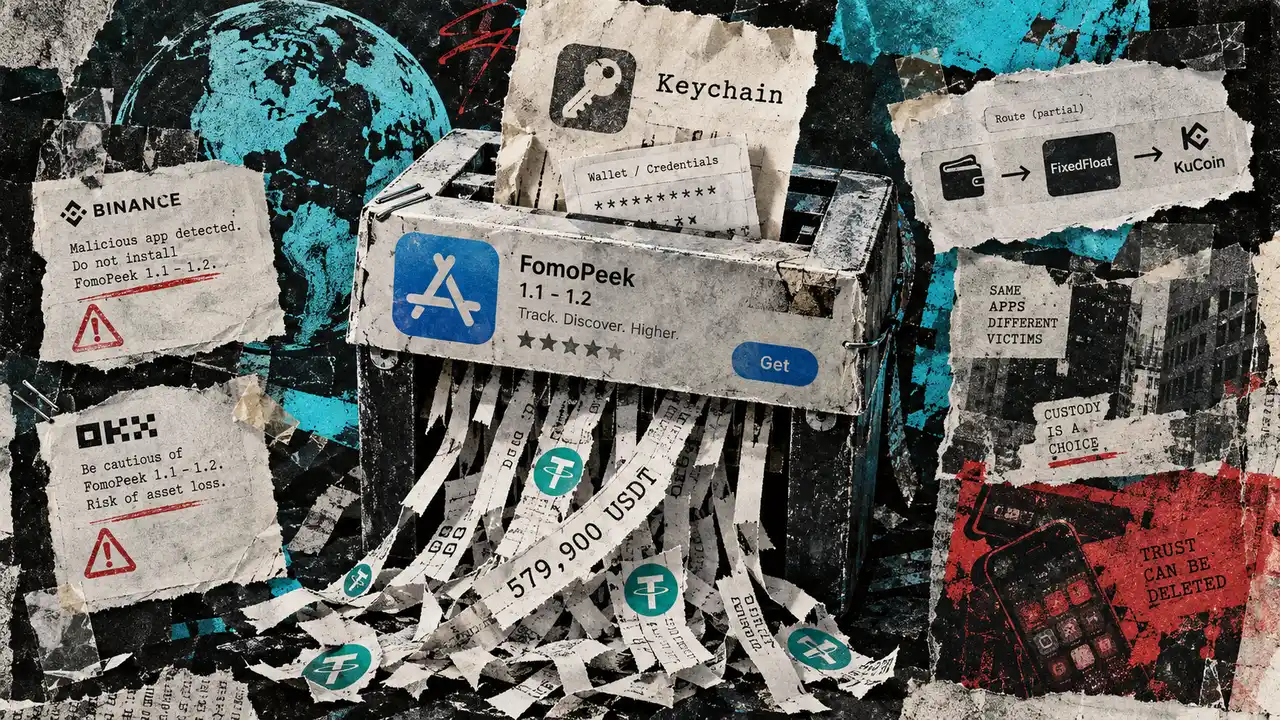
FomoPeek, Apple'ın App Store'u üzerinden dağıtılan kötü amaçlı bir iPhone uygulamasıydı. Uygulama, Ethereum, Solana ve Tron genelindeki büyük kripto para işlemlerini takip etmek için salt okunur bir araç olarak pazarlanıyordu. SlowMist, açığa çıkan özel anahtarlarla bağlantılı varlık hırsızlığı raporlarını aldıktan sonra soruşturmaya başladı. SlowMist, OKX'teki güvenlik araştırmacılarının yardımıyla 1.1 ve 1.2 sürümlerinde birbiriyle ilgisiz iki modül tespit etti. Modüllerden biri harici komuta ve kontrol altyapısıyla iletişim kuruyordu. Diğerinde sekiz saldırı yöntemi içeren bir çekirdek istismar çerçevesi bulunuyordu. Çerçeve, kurbanın iPhone modeline ve işletim sistemi sürümüne uyum sağlayabiliyordu. Başarılı bir istismar, Apple'ın uygulama sanal alanından çıkılmasını ve Keychain bilgileriyle diğer uygulamalara ait dosyalara erişilmesini sağlayabiliyordu. Bu durum, kullanıcıların cüzdan bağlamasını veya bu bilgileri FomoPeek'e girmesini gerektirmeden cihazda yerel olarak saklanan özel anahtarlara, tohum ifadelerine ve giriş bilgilerine ulaşılmasını mümkün kıldı. SlowMist kurucusu Yu Xian, riskin Apple'ın Keychain'inde saklanan parolaları ve diğer uygulamaların tuttuğu şifrelenmiş dosyaları da kapsadığını söyledi. Kötü amaçlı bileşenler, 9 Eylül'de yayımlanan 1.1 sürümünde ve 12 Eylül'de yayımlanan 1.2 sürümünde yer aldı. FomoPeek, bileşenleri 17 Eylül'de 1.3 sürümünde kaldırdı. Çerçeve, istismarın etkin olup olmayacağını ve ne sıklıkta çalışacağını kontrol eden uzaktan talimatlar alabiliyordu. Salus, olaydan elde edilen geliri yaklaşık 579.900 USDT olarak tahmin etti. Salus, 401.028 USDT'yi üç aracı adres üzerinden FixedFloat'a kadar izledi. 20.000 USDT daha KuCoin'in sıcak cüzdanına ulaşmadan önce para yatırma adreslerinden geçti. 111.458 USDT ise Salus'un bir emanet platformuyla ilişkilendirdiği bir adresten geçti. 10.000 USDT daha bir emanet hizmetiyle bağlantılı adreslere ulaşmadan önce CCE karıştırma hizmetinden geçti. Salus, olayın arkasındaki grubun haziranda gerçekleşen ayrı bir özel anahtar hırsızlığına da karıştığını söyledi. Araştırmacılar, bu saldırıda aynı tekniğin kullanılıp kullanılmadığını hâlâ belirlemeye çalışıyor. Binance, OKX, Gate, Bitget Wallet ve Rabby kullanıcıları uygulama konusunda uyardı. Şirketler, kullanıcılara FomoPeek'i kaldırmalarını ve iOS'u güncellemelerini tavsiye etti. Ayrıca kullanıcıları, uygulamanın hiç yüklenmediği cihazlarda yeni oluşturulan cüzdanlara varlıklarını taşımaya çağırdılar. Uygulamanın silinmesi veya işletim sisteminin güncellenmesi, daha önce kopyalanmış olabilecek bir özel anahtarı geçersiz kılamaz. Binance ve diğer platformlar, çalınan USDT ile bağlantılı para yatırma işlemlerini izliyor.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.