Ağustos 21, 07:00
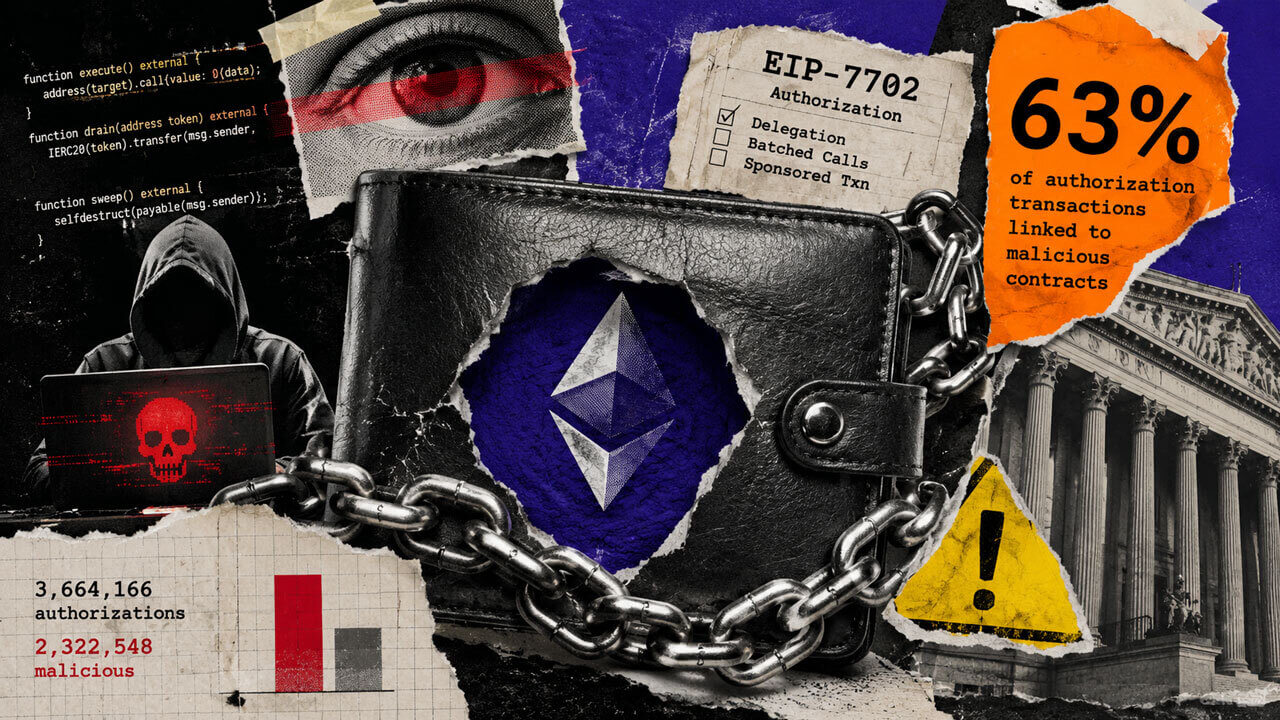
Çalışma, erken Ethereum EIP-7702 kullanımının %63'ünü saldırganların kontrolündeki sözleşmelerle ilişkilendirdi
Attackers drove 63% of early use of Ethereum’s new smart wallet feature

CryptoSlate
Öne Çıkan Noktalar
Hakemli bir USENIX Security '26 çalışması, 15 Temmuz 2025'e kadar yedi zincirde gerçekleşen 3.664.166 EIP-7702 yetkilendirme işleminin 2.322.548'ini saldırganların kontrolündeki sözleşmelerle ilişkilendirdi. Ethereum, EIP-7702'yi de içeren Pectra'yı 7 Mayıs 2025'te etkinleştirdi. EIP-7702, harici olarak sahip olunan bir hesabın varlıkları taşımadan yetkiyi dağıtılmış sözleşme koduna devretmesine olanak tanıyor. Araştırmacılar 2.362.848,76 dolarlık gerçekleşmiş kayıp tespit etti ve güncel olmayan hesap kontrollerine dayanan eski sözleşmelerden kaynaklanabilecek potansiyel maruziyeti yaklaşık 10,14 milyon dolar olarak tahmin etti. Yazarlar, bulguların farklı cüzdanlar arasındaki yaygınlığı veya 2026'daki mevcut saldırı oranını ölçmediğini belirtti.
Piyasa Duyarlılığı
temkinli düşüş, teknoloji odaklı.
Gerekçe: Araştırmacılar, gözlemlenen erken dönem EIP-7702 yetkilendirme işlemlerinin %63'ünü saldırganların kontrolündeki sözleşmelerle ilişkilendirdi.
Benzer Geçmiş Örnekler
Yeni cüzdan izin sistemleri, kullanıcıların verdiği yetkiyi cüzdan arayüzleri açıkça göstermeye başlamadan önce genellikle daha yüksek kötüye kullanım riskiyle karşılaşır. Mevcut sorun, hesap düzeyinde yetkiye sahip devredilmiş kodla ilgili olduğundan, o an için zararsız görünen bir ayar geçmişteki veya gelecekteki riski tamamen göstermeyebilir.
Zincirleme Etki
Cüzdanlar yetki devri hedeflerini kısıtlamazsa, kötü amaçlı kod devredilmiş yetkiyi kullanarak kötü niyetli imzalardan izinlere, transferlere ve uygulama çağrılarına kadar uzanan bir istismar alanı oluşturabilir.
Fırsatlar ve Riskler
Fırsatlar: Cüzdanların yetki devri hedeflerini, başlatma ayrıntılarını ve yetkilendirme geçmişini açıkça gösterip göstermediğini izlemek. Daha güçlü cüzdan kontrolleri, güvenli olmayan yetki devri taleplerini azaltabilir.
Riskler: Cüzdanların herhangi bir hedefe yetki devrine izin verip vermediğini veya dağıtılmamış hedefleri zararsız kabul edip etmediğini izlemek. Saldırganların yeniden kullandığı sözleşmeler, etkilenen kullanıcıların sayısı belirsizliğini korusa bile işlem sayılarını yüksek tutabilir.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.