Ağustos 28, 20:10
Cosmos, bilgisayar korsanları 6 ağda yaklaşık 6 milyon dolar çalmadan önce açığı 4 ay boyunca yanlış değerlendirdi
Cosmos misjudged a critical bug for 4 months before hackers stole nearly $6 million across 6 chains

CryptoSlate
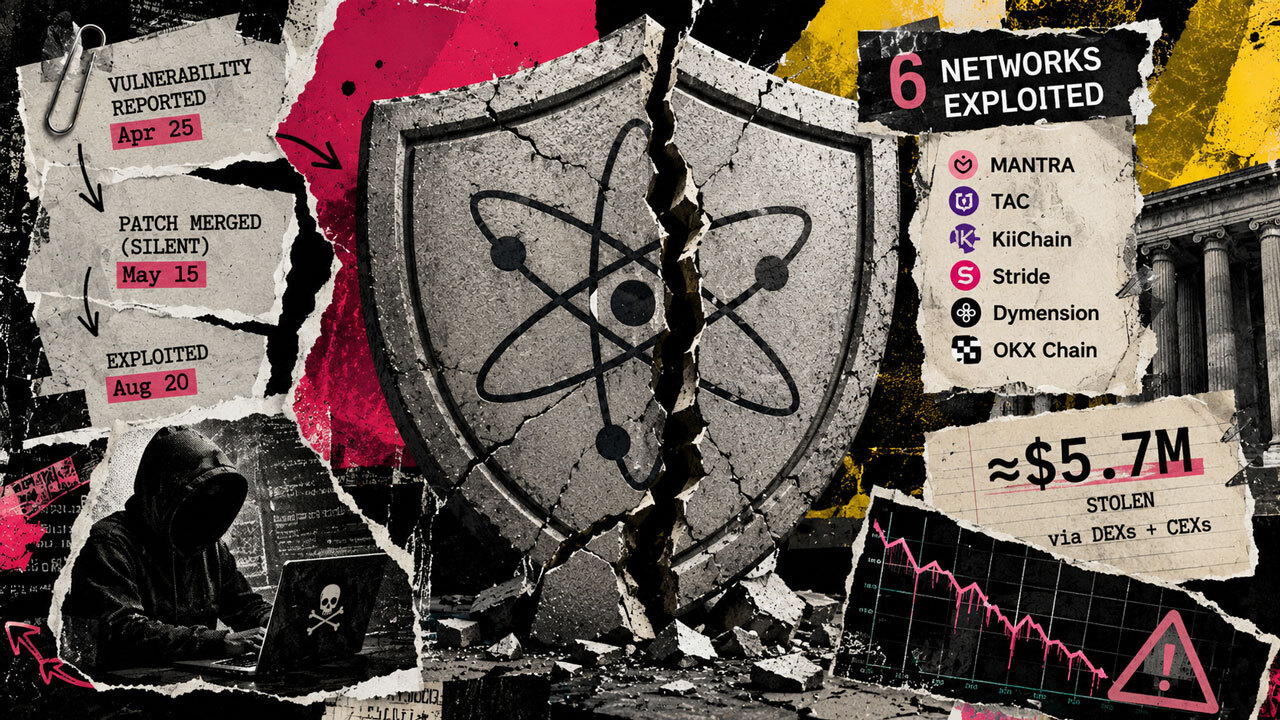
Bilgisayar korsanları altı ağda bir Cosmos EVM açığından yararlanarak yaklaşık 6 milyon dolar çaldı. Cosmos Labs, saldırılardan önce dört ay boyunca açığı başlangıçta yanlış değerlendirdi. Saldırganlar merkeziyetsiz borsalar üzerinden yaklaşık 2,87 milyon dolar dönüştürdü. Tahmini 2,85 milyon doları ise merkezi borsalar üzerinden dönüştürdüler. Merkezi borsa faaliyetleriyle bağlantılı hesaplar donduruldu. Cosmos Labs ilk güvenlik açığı bildirimini 25 Nisan'da aldı. Mühendisler açığın altı ondalık basamak kullanan ağları etkilediği sonucuna vardı; bilinen üretim Cosmos EVM ağları ise 18 ondalık basamak kullanıyordu. Cosmos Labs düzeltmeyi 15 Mayıs'ta ana kod tabanına birleştirdi. Düzeltme sessiz bir kamu yaması olarak ele alındı ve koordineli yükseltmeler gerektirdiği için eski dallara hemen geri taşınmadı. Ağustos başındaki ek araştırma, Cosmos EVM dağıtımlarının ondalık yapılandırmalarından bağımsız olarak savunmasız olduğunu gösterdi. Yamalı v0.6.2 ve v0.7.2 sürümleri 19 Ağustos'un ilerleyen saatlerinde yayımlandı. Açığı ve istismar yolunu açıklayan kamuya açık bir birleştirme isteği ertesi sabah ortaya çıktı. MANTRA'nın bilinen ilk yetkisiz işlemi bundan 12 saat geçmeden gerçekleşti. Saldırılar başladıktan sonra Cosmos Labs 40 ağla iletişime geçti. Şirket, potansiyel olarak açığa çıkan 13 diğer ağın istismar gerçekleşmeden önce yama uyguladığını, durdurulduğunu veya önlem aldığını söyledi. Müdahale ayrıca Cosmos Labs'in güvenlik iletişim kanalları aracılığıyla daha önce bilmediği 11 Cosmos EVM dağıtımını da ortaya çıkardı. Açık, Cosmos SDK zincirlerine Ethereum uyumluluğu sağlayan ortak bir yazılım katmanını etkiledi. Daha geniş Cosmos ekosisteminin değeri 7 milyar doların üzerindeydi; ancak bu rakama savunmasız yazılımı kullanmamış olabilecek projeler de dahildi ve rakam doğrudan açığa çıkan miktarı temsil etmiyordu. Açık, işaretsiz tamsayı alt taşmasını başka bir hesaptaki taşmayla birleştirdi. Saldırgan anormal derecede büyük bir bakiye oluşturabilir ve bunu toplam token arzını artırmadan başka bir hesabın meşru bakiyesini çekmek için kullanabilirdi. Kamuya açık şekilde ayrıntıları verilen kayıplar arasında en büyüğü MANTRA'da yaşandı. Yetkisiz bir cüzdan, 20 Ağustos işlemlerine onay vermemiş iki adresten yaklaşık 720,9 milyon token taşıdı. Bu hareket, doğrulayıcı, yönetici, yönetişim veya çoklu imza anahtarlarını tehlikeye atmadı. Saldırgan bir yakım adresinden yaklaşık 600 milyon token taşıdı. Bir başka 120,9 milyon tokeni ise eski genesis dönemi çoklu imza adresinden taşıdı. Daha önce hareketsiz olan bakiyeler transfer edilebilir hale geldi ve dolaşımdaki MANTRA arzını yaklaşık 720,9 milyon artırdı. MANTRA, olay öncesi fiyatı kullanarak hareketin değerini yaklaşık 3,6 milyon dolar olarak hesapladı. 28 Ağustos itibarıyla hiçbir token geri alınmamıştı. Yaklaşık 38 milyon token saldırganın hesabında hâlâ bloke durumdaydı. MANTRA, kalan tokenleri borsa güzergâhları üzerinden izledikten sonra platformlara ve kolluk kuvvetlerine bildirdi. MANTRA'nın izleme sistemi, yakım adresini fon taşıyamaz olarak değerlendirdiği için ilk işlemi neredeyse dört saat boyunca işaretlemedi. Zincir, ikinci yetkisiz borçlandırmadan 14 dakika sonra durdu. Kesinti yaklaşık 30 saat sürdü. TAC, MANTRA'dan yaklaşık 45 saat sonra istismarı bildirdi. KiiChain kısa süre sonra onu izledi. Cosmos Labs daha geniş müdahaleyi koordine ederken Cosmos EVM zincirlerine durma ve yükseltme tavsiyesinde bulundu. Açık altı ağa ulaşıp onlarca başka ağda acil önlemleri tetikledikten sonra Cosmos Labs, güvenlik açığı sınıflandırma ve açıklama prosedürlerini gözden geçiriyor.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.