Ağustos 24, 18:10
Zilliqa, 683 milyon ZIL hırsızlığıyla bağlantılı Ledger açığını tespit etti
Zilliqa points to hardware wallet flaw discarding entropy to expose crypto keys, enabling 683M ZIL theft
CryptoSlate
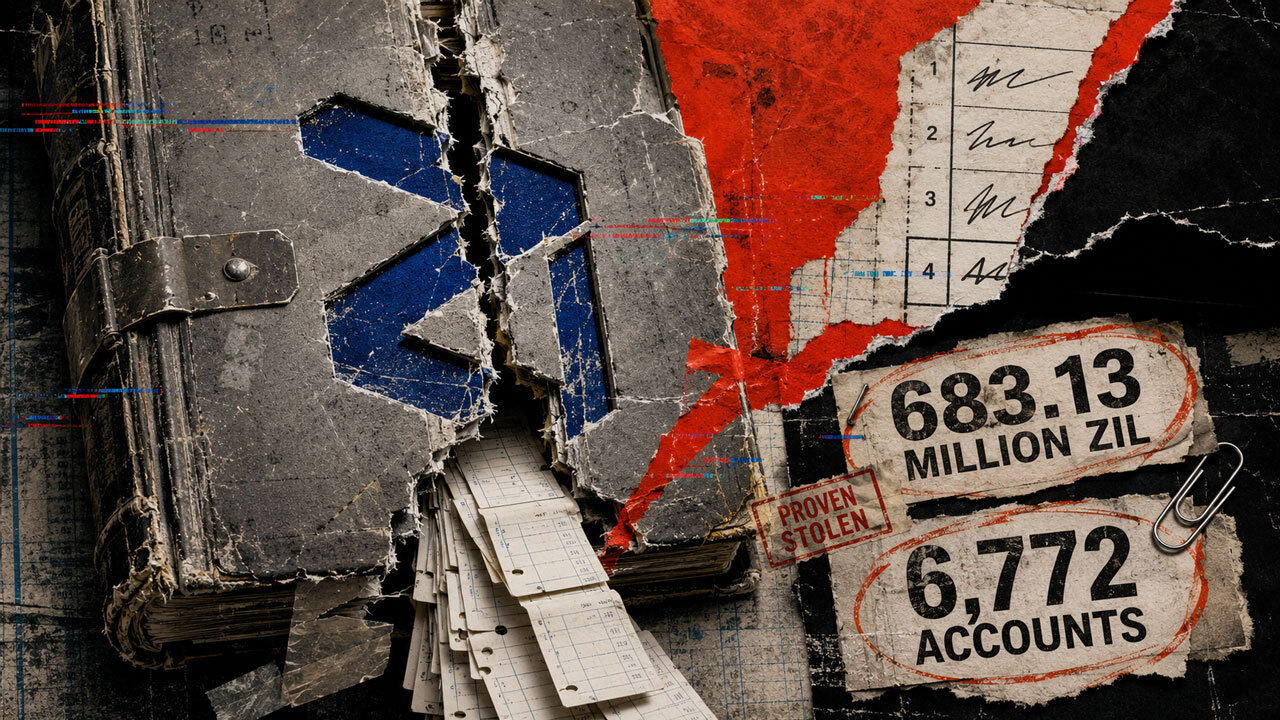
Zilliqa, özel anahtarları açığa çıkaran ve 66 işlem üzerinden 683,130,969.66 ZIL'in çalınmasını mümkün kılan Ledger'ın eski uygulamasındaki bir açığı tespit etti. Olay sonrası inceleme, uygulamanın 40 rastgele bayt ürettiğini ancak imzalama arabelleğine yanlış 32 baytı kopyaladığını ortaya koydu. Bu durum, 8 baytlık entropinin atılmasına ve etkilenen nonce değerlerinin en yüksek 64 bitinin sıfıra zorlanmasına neden oldu. Aynı hesaptan alınan 4 veya daha fazla yanlı imza, saldırganların sıradan donanımlarda kamuya açık blokzincir verilerini kullanarak hesabın özel anahtarını saniyeler içinde yeniden oluşturmasına olanak sağlayabilirdi. Olay sonrası inceleme, en az 6.772 açığa çıkan hesap ve varlıkları boşaltılan 51 hesap tespit etti. Araştırmacılar daha fazla hırsızlık işlemi tespit ederse açığa çıkan hesapların toplamı artabilir. Toplu tarama için en az 5 yerel imza gerektiğinden, tam olarak 4 imzaya sahip hesaplar kapsam dışında kaldı. Zilliqa'nın canlı adres denetleyicisi 4 imzalı vakaları bildiriyor. Zilliqa, kanıtlanan ilk hırsızlığı 4 Mart'a kadar takip etti ve eski tip işlemleri 20 Temmuz'da yaklaşık 12:59 UTC'de devre dışı bıraktı. Zilliqa, ilk uygulama altyapısını kendisinin yazdığını, Ledger'ın ise açığı bulmadan bunu yıllarca sürdürdüğünü açıkladı. Sorun, Zilliqa EVM faaliyetlerini, kurtarma ifadelerini, diğer blokzincirlerdeki varlıkları veya listelenen yazılım cüzdanı imzalama yollarını etkilemiyor. Zilliqa, eski sistemdeki varlık sahiplerini Zilliqa EVM'e taşımayı planlıyor ancak geçiş aracının lansman tarihini açıklamadı.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.