Eylül 18, 17:50
3 yıllık Radix hatası 1,3 milyon dolarlık hırsızlığa ve 10 günlük duruşa yol açtı
3-year-old bug triggers $1.3 million drain and forces 10-day blockchain halt

CryptoSlate
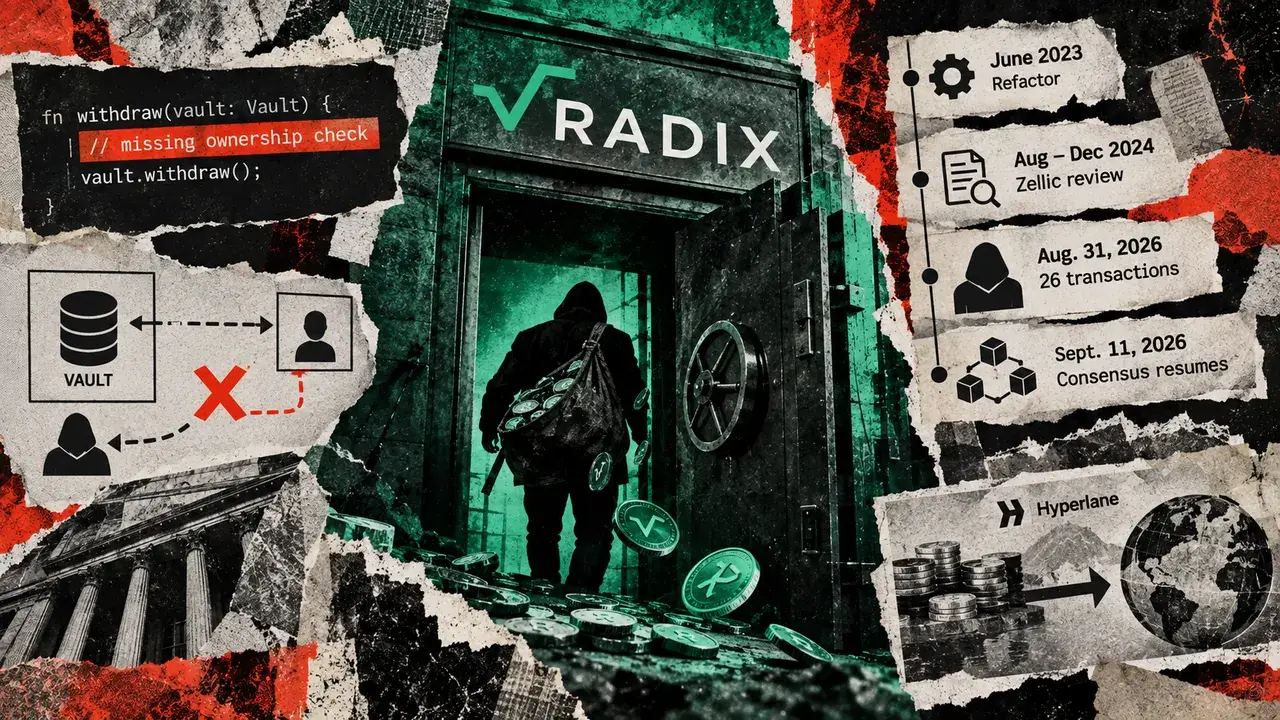
Radix Engine'deki bir açık, yaklaşık 1,3 milyon dolarlık hırsızlığı mümkün kıldı ve doğrulayıcıları blok zincirini durdurmaya zorladı. Radix Foundation, hatanın RDX Works'teki bir geliştirme ekibi tarafından Radix Engine'in Haziran 2023'teki temizliği sırasında ortaya çıkarıldığını söyledi. Güvenlik açığı üç yıldan uzun süre tespit edilmeden kaldı. Saldırgan 31 Ağustos'ta bu açıktan yararlandı. Topluluk tarafından oluşturulan bir defter rekonstrüksiyonu, açıktan yararlanmaya ilişkin 26 işlem kaydetti. Saldırgan yaklaşık 458.915 USDC çekti. Saldırgan 72.420 USDT çekti. Saldırgan 61,08 ETH çekti. Saldırgan 6,35 wrapped Bitcoin çekti. Saldırgan 536,16 SOL çekti. Saldırgan 32,91 BNB çekti. Varlıkların değeri, 31 Ağustos piyasa fiyatları kullanıldığında yaklaşık 1,26 milyon dolardı. Saldırgan işlem ücretlerini ödemek için 13.000 XRD daha aldı. İki sabit coin yaklaşık 531.335 dolara karşılık geliyordu. Saldırgan varlıkları Hyperlane üzerinden Ethereum, BNB Chain ve Solana'ya gönderdi. Radix, saldırganın ardından varlıkları ETH karşılığında sattığını söyledi. Hyperlane tasarlandığı şekilde çalıştı. Hiçbir özel anahtar ele geçirilmedi. Araştırmacılar, açığın ağdaki herhangi bir kasaya karşı kullanılabileceği sonucuna vardı. Potansiyel risk, saldırganın hedef aldığı köprülenmiş varlıkların ötesindeki tokenleri ve diğer varlıkları da kapsıyordu. Doğrulayıcılar, ağın mutabakata ulaşmasını engellemek için yeterli miktarda stake'i çevrimdışı hale getirdi. Bu eylem, geliştiriciler bir düzeltme üzerinde çalışırken ek işlemleri durdurdu. Duruş 10 günden uzun sürdü. Bir protokol düzeltmesi, kısıtlı kasa referanslarının normal para çekme işlemlerinde kullanılmasını engelledi. Topluluk tarafından oluşturulan defter rekonstrüksiyonuna göre kullanıcı işlemleri 11 Eylül'de yeniden başladı. Zellic, Radix protokolünü 2024'te denetlemişti. İnceleme, hatayı içeren motor çekirdeğini de kapsıyordu. İnceleme, yetkilendirme açığını tespit edemedi. Hata, bir işlemin başka bir kullanıcının kasasını dahili adresi üzerinden tanımlamasına izin veriyordu. Akıllı sözleşme kodu daha sonra bu referansı alabiliyordu. Motor, sahiplik sınırını gerektiği gibi uygulamadan normal para çekme işlevlerine izin veriyordu. Saldırgan, sahiplerin imzalarını almadan kullanıcı hesapları, uygulamalar ve likidite havuzlarında tutulan varlıklara erişti. Olay, köprülenmiş varlıkların işlem çiftlerinin bir tarafındaki havuzlardan çıkarılmasının ardından likidite havuzlarında ikincil kayıplara yol açtı. Bozulmuş fiyatlar, başka bir hesabın etkilenen havuzlardan milyonlarca XRD çekmesine olanak sağladı. Radix, regresyon testleri eklediğini söyledi. Radix güvenlik inceleme sürecini güçlendiriyor. Radix, doğrulayıcıların ağın canlılığını kesmek için kullandığı acil durum prosedürünü resmileştiriyor. Foundation, gelecekteki güvenlik çalışmalarında giderek daha yetenekli yapay zekâ destekli kod analiz araçlarının dikkate alınması gerektiğini söyledi. Foundation, bu araçların saldırganın yıllar önce ortaya çıkan hatayı tespit etmesine yardımcı olmuş olabileceğine inanıyor.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.