5 saat önce
ZachXBT, Lazarus Group adına 1 milyar dolardan fazla para aklayan şebekeye sızdığını söyledi
ZachXBT infiltrates $1B crypto syndicate to expose Lazarus Group
CryptoSlate
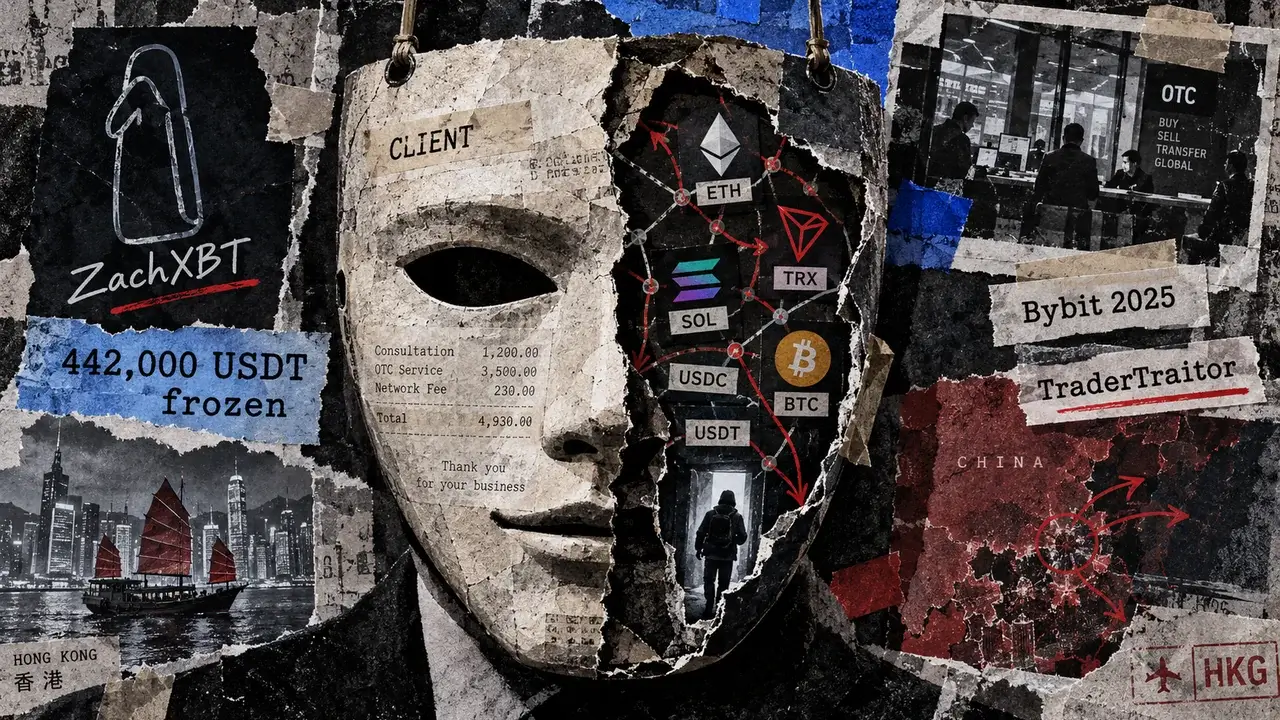
Blokzincir araştırmacısı ZachXBT, kripto para müşterisi gibi davranıp tekrarlanan sabit coin işlemlerini finanse ederek Çinli bir para aklama şebekesine sızdığını söyledi. ZachXBT, 5 Ekim'de yaptığı açıklamada ağın Lazarus Group için düzenlenen saldırılardan elde edilen 1 milyar dolardan fazla parayı akladığını öne sürdü. ZachXBT, Jimmy Green takma adını kullanan bir irtibatla ilişki kurmak için 349.700 USDC ödediğini söyledi. ZachXBT'ye göre tekrarlanan takas işlemleri, 2025'te Bybit'ten çalınan paranın taşınmasına ilişkin özel görüşmelere yol açtı.
ZachXBT, soruşturmanın Şubat 2025'teki Bybit saldırısının ardından başladığını söyledi. ZachXBT, kamuya açık Telegram ve Discord gruplarında çalınan fonlarla bağlantılı olduğunu düşündüğü işlemler için yardım isteyen en az 15 hesap fark ettiğini belirtti. ZachXBT, Telegram'da Jimmy Green takma adını kullanan kişi de dahil olmak üzere bu hesaplardan bazılarıyla iletişime geçti. ZachXBT, irtibatıyla yapılacak işlemler için hazırlık olarak 6 Mart 2025'te yeni bir Ethereum adresine 349.700 USDC aktardığını söyledi. Düzenleme kapsamında ZachXBT'nin Ethereum'daki USDC'si, irtibatın Tron'daki USDT'siyle takas edilecekti. ZachXBT daha sonra güven oluşturmak için ek işlemler gerçekleştirdi.
ZachXBT, irtibatın Kuzey Kore adına Bybit fonlarının hareket ettirilmesini, bu hareketler gerçekleşmeden önce konuşmaya başladığını söyledi. ZachXBT, görüşmelerde Hong Kong ve Çin anakarasındaki operasyonlara ilişkin ayrıntıların da yer aldığını belirtti. ZachXBT, irtibatın ertesi gün gerçekleşen Solana'ya transferi önceden tahmin ettiğini söyledi. ZachXBT, irtibatın 12 Mart 2025'te zincirler arası bir transferin ekran görüntüsünü gönderdiğini belirtti. ZachXBT, ekran görüntüsündeki tutar ve zamanlamayı, mesajdan dakikalar sonra THORChain işlem tarayıcısında oluşturulan bir emirle eşleştirdi.
ZachXBT'ye göre irtibat, üç Solana adresi de verdi. ZachXBT, bu adreslerin Bitcoin, Ethereum, Solana ve Tron üzerinden hareket eden, Bybit saldırısından elde edilmiş 12 milyon dolardan fazla fonu içeren bir kümeyi ortaya çıkardığını söyledi. ZachXBT ayrıca Tether'in daha sonra kümeyle bağlantılı 442.000 USDT'yi dondurduğunu bildirdi. Dondurulan 442.000 USDT, ZachXBT'nin izini sürdüğünü söylediği 12 milyon dolardan fazla fondan ayrıydı. ZachXBT, irtibatın 2024'te fonları dondurulan bir ekipten de söz ettiğini söyledi. ZachXBT, bu bilginin Poloniex saldırısıyla bağlantılı 332.000 USDC'nin zincir üstünde dondurulmasıyla örtüştüğünü belirtti.
FBI, 26 Şubat 2025 tarihli bir uyarıda Kuzey Kore'nin 21 Şubat civarında Bybit'ten yaklaşık 1,5 milyar dolarlık sanal varlık çaldığını söyledi. FBI, söz konusu kötü niyetli faaliyeti TraderTraitor olarak adlandırdı. FBI, çalınan varlıkların bir kısmının Bitcoin ve diğer sanal varlıklara çevrilerek birden fazla blokzincirdeki binlerce adrese dağıtıldığını belirtti. FBI, özel sektör hizmetlerine para aklama adresleriyle bağlantılı işlemleri engelleme çağrısı yaptı. Şebekenin akladığı öne sürülen toplam tutar ve Jimmy Green ile bağlantıları, FBI'ın hırsızlığa ilişkin atfından ayrı olarak ZachXBT'nin bulguları olmaya devam ediyor. Çinli bir tezgah üstü işlem yapan traderı içeren iddialar Ekim 2024'te gündeme gelmişti.
ZachXBT, soruşturma için 349.700 USDC ödediğini ve her işlemde %5 zarar ettiğini söyledi. Ödenen tutar, ZachXBT'nin açıklanan rakamlarda belirtmediği net zararından farklıydı. ZachXBT, daha yüksek riskli soruşturmaları desteklemek için vakıf hibelerinin ve bireysel bağışların sürdürülmesi çağrısında bulundu. ZachXBT, işlemler aracılığıyla elde edilen istihbaratın Bybit saldırısıyla bağlantılı fonların dondurulmasına yardımcı olduğunu söyledi.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.