8 saat önce
Analiz: Yapay zekâ Bitcoin madenciliği izinleri saha kontrollerine ve yazılım sürümlerine bağlı
Paolo Ardoino wants AI to run Bitcoin mines. Who gets permission to act?
CryptoSlate
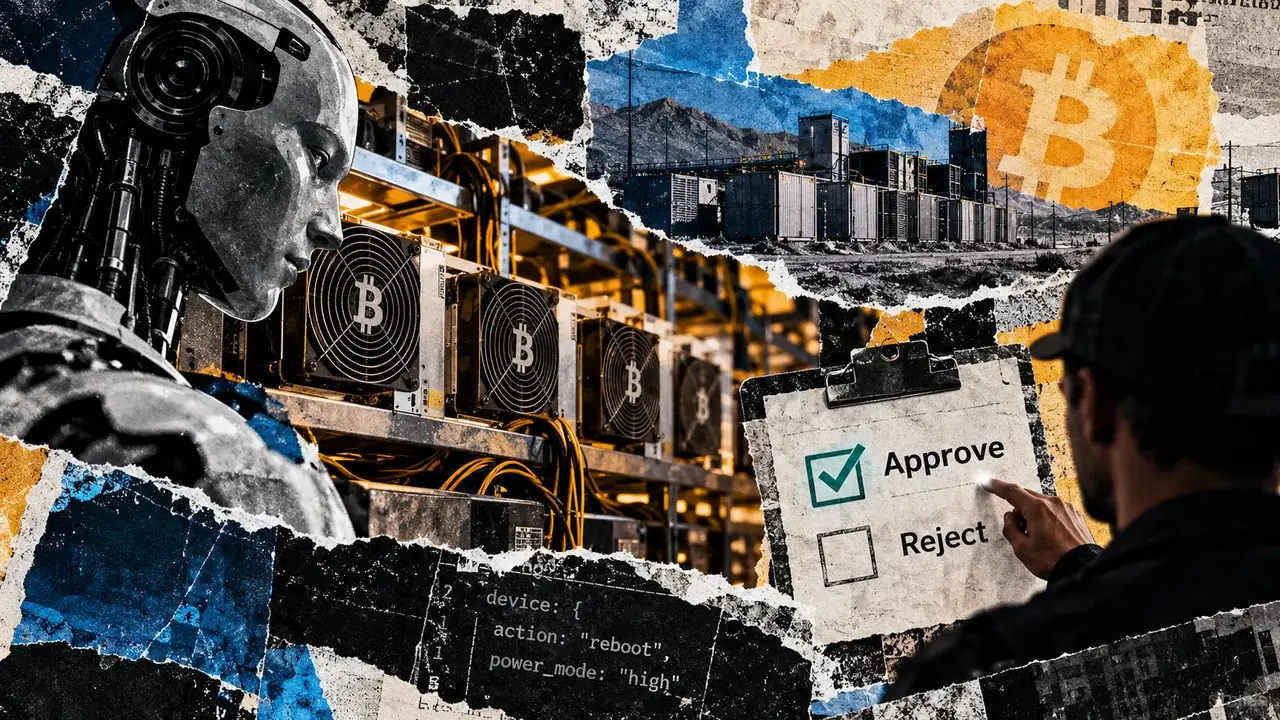
Paolo Ardoino, yapay zekânın Bitcoin madenlerini işletmesini istiyor ancak Tether'ın MDK v0.11 referans ajanı, ekipman eylemi aracını kullanmadan önce insan onayı gerektiriyor. Her madencilik sahası bu eylemlere kimin yetki verebileceğini belirlemeli. Tether, 24 Ekim'de Mining Development Kit ile entegrasyonlar geliştirmek ve bunları sürdürmek üzere sektörden 15 katılımcının taahhütte bulunduğunu açıkladı. MDK, madencilik ekipmanlarını, havuzları ve uygulamaları birbirine bağlayan açık kaynaklı bir çerçeve.
Katılımcılar BITMAIN, MicroBT, Canaan, Bitdeer, Foundry Digital, Luxor Technology, ACME Swisstech, Elektron Energy, EMCD, F2Pool, Heatbit, OCEAN, Proto, SpiderPool ve Stratum V2. Anlaşma kapsamında katılımcılar, mevcut donanım, havuz veya sistem arayüzlerini MDK'nın ortak arayüzüne dönüştüren yazılımlar olan Workers'ı geliştirecek ve sürdürecek. Her şirket hangi işlevleri kullanıma sunacağına karar veriyor. Uygulamalar, her üretici için ayrı bir entegrasyona ihtiyaç duymak yerine ortak arayüzü kullanabiliyor. Tether, QVAC madencilik ajanının MDK'yı halihazırda erken aşamadaki bir gösterimde kullandığını söylüyor. Tether'ın açıklamasında katılımcıların filo kapasitesi, Bitcoin hashrate payı veya ölçülen tasarruflara ilişkin bilgi verilmedi.
v0.11 referans eylem aracı, adı belirtilen tek bir cihazı hedefliyor ve cihazı yeniden başlatmayı veya cihazın güç modunu değiştirmeyi destekliyor. İşleyici, düşük, normal, yüksek veya uyku güç modu komutunu göndermeden önce cihazın bu özelliği desteklediğini doğruluyor. Bu referans özellikleri, geliştiricilerin diğer MDK uygulamaları veya Workers aracılığıyla sunabileceği işlevleri sınırlamıyor. Referans aracı bir yazma işlemi olarak sınıflandırılıyor ve yürütme döngüsü, onay gerektiren araçları çağırmadan önce bekleyen bir onay olayıyla duraklıyor; onayın reddedilmesi çağrıyı engelliyor. Gateway ajan eklentisi, varsayılan onay süresini iki dakika olarak belirliyor; bu sürede yanıtlanmayan istek reddediliyor.
v0.11 eklentisi, oturumları ve onayları isteği başlatan kimlikle ilişkilendiriyor; kullanıcı kimliği sağlanmadığında bunun yerine ortak bir yerel operatör kullanıyor. Ortak operatör yapılandırması, onay bekletme mekanizması üzerinden bireysel kişileri ayırt edemiyor. Bu sürümü kullanan bir maden, kimlik kontrollerini kendisi sağlamalı ve ekipman bilgilerini görüntüleme ile güç modu değişikliklerini onaylama için ayrı izinler belirlemeli. Ajan referansı yerel QVAC modellerini ve barındırılan uç noktaları destekliyor; barındırılan yapılandırmalarda istemler ve araç sonuçları uç noktanın barındırıcısına gönderiliyor. Ajanın yerel olarak çalıştırılması ve modelin konumu birbirinden bağımsız biçimde yapılandırılıyor.
v0.11 güvenlik planı, doğrudan command.request çağrılarının Kernel'den izin kontrolü almadığını belirtiyor. action.push rotası ise kabul edilmiş bir arka uç çağrısının sağladığı izinlere dayanıyor; bu nedenle Gateway giriş noktasının söz konusu izinleri doğrulanmış bir kullanıcıdan alması gerekiyor. Kernel, uygulamaların Workers'a yönelik isteklerini koordine ediyor. Bir arka uç erişim anahtarı bir sürecin sisteme girmesine izin veriyor ancak ekipmanda değişiklik isteyen kişinin kimliğini doğrulamıyor.
v0.11 Worker uygulaması, çağrıyı yapanın anahtarını doğrulamadan ağ komutlarını iletiyor. Sürüm etiketi taşıyan güvenlik planı, bir Worker'ın ağ erişimine ve Worker'ın açık anahtarına sahip bir eşin doğrudan komut gönderebileceği uyarısında bulunuyor. Bu maruziyet, herhangi bir madende Worker'ların bu şekilde erişime açık olduğunu ortaya koymadan, ağ yapılandırmasına ve kuruluma bağlı olarak değişiyor. Referans sohbet üzerinden alınan onay, bu ajan etkileşimini koruyor; ekipman üzerindeki kapsamlı kısıtlamalar için diğer komut rotalarının da denetlenmesi gerekiyor.
24 Ekim'de kontrol edilen GitHub referansları, v0.11.0'ı fae8fbce052a commit'iyle, main dalını ise 35c144f240f0 commit'iyle ilişkilendiriyor. İkinci commit'teki Workers, açıkça allowAll ayarı etkinleştirilmediği sürece kabul edilmiş çağıran anahtarlarını zorunlu kılıyor. v0.12 etiketli değişiklik günlüğü, Kernel için okuma, yazma ve yönetim rollerini, isteğe bağlı MCP yazma araçlarını ve beyan edilmiş cihaz durumu doğrulamasını açıklıyor. 24 Ekim'de erişilen yayımlanmış güvenlik kılavuzu hâlâ çağıran izin listeleri bulunmayan Workers'ı tarif ediyor; bu nedenle belgelerin devreye alınan kodla uyumlu olması gerekiyor. v0.11 örneği, QVAC'ta veya katılımcı madenlerde kurulu yazılım sürümlerini ortaya koymuyor.
MDK'nın yönetişim belgesi, proje üzerindeki son yetkiyi çekirdek ekibe veriyor. Belge, birleştirme işlemleri, mimari ve sürüm planlamasında son teknik yetkiyi Lead Maintainer'a veriyor. Stratejik yön ve yol haritası konusunda son yetkiyi ise Topluluk Yöneticisine bırakıyor. Entegrasyon taahhütleri, katılımcılara MDK sürümleri üzerinde kendiliğinden kontrol hakkı vermiyor; aynı şekilde, yukarı akıştaki birleştirme yetkisi de bir madende ekipmana komut verme izni sağlamıyor. v0.11 güvenlik politikası, en güncel main commit'i için mümkün olan en iyi çabayla düzeltmeler sunuyor ve daha eski commit'lerin veya etiketli sürümlerin düzeltme almayabileceği uyarısında bulunuyor. Sürüm seçimi, bir sahanın kod tabanını belirliyor; yapılandırma uygulama biçimini düzenliyor ve sonraki güncellemeler ayrıca incelenmeyi gerektiriyor. Güç modu komutu gönderme yetkisi, cihazın istenen moda gerçekten geçtiğinin doğrulanmasından farklı.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.