август 27, 14:40
Пользователи криптовалют потеряли не менее $5,69 млн из-за предсказуемых сид-фраз кошельков
Crypto users lost at least $5.69 million because their wallet seeds were too predictable

CryptoSlate
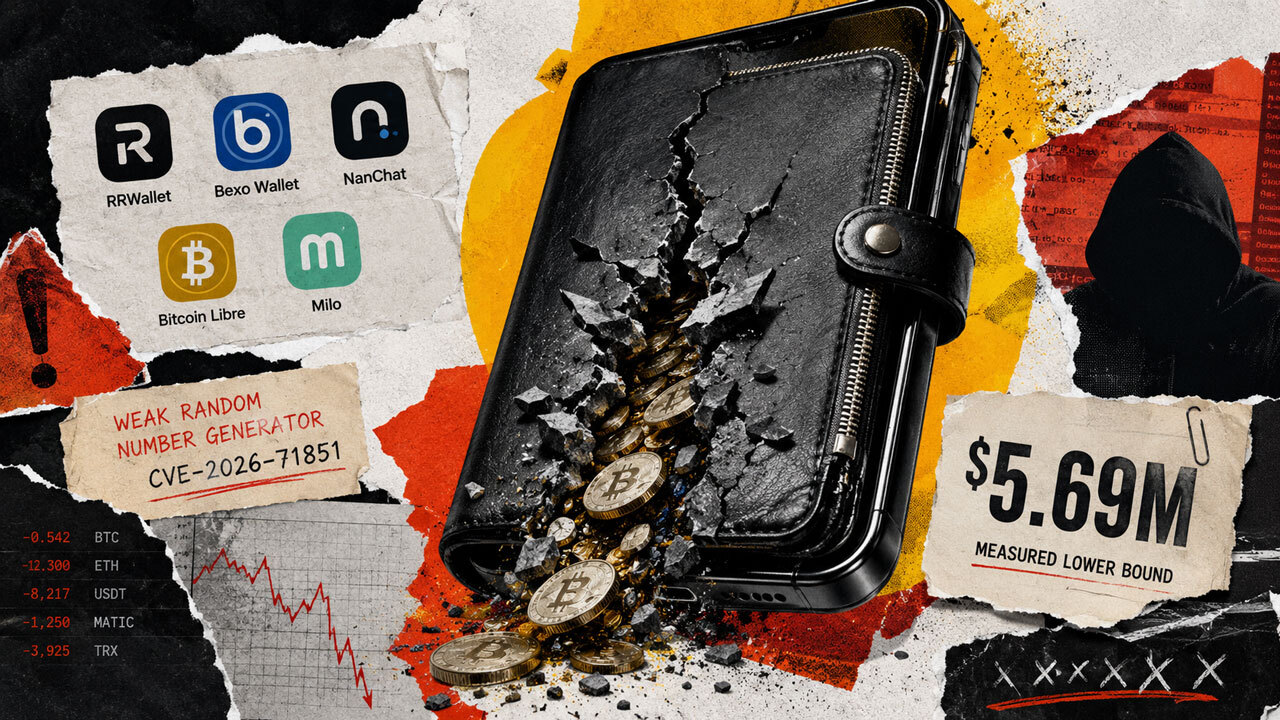
Пользователи криптовалют потеряли не менее $5,69 млн в отслеженных кражах после того, как злоумышленники восстановили предсказуемые фразы восстановления кошельков. Coinspect выявила уязвимость в RRWallet, Bexo Wallet, NanChat, Bitcoin Libre и Milo. Перечень затронутых кошельков может быть неполным. Подверженность зависит от версии программного обеспечения, сгенерировавшего фразу, а не только от бренда кошелька. Coinspect отследила вывод около $3,14 млн 27 мая. В период с 30 мая по 13 июля злоумышленники вывели еще $2,55 млн. В ходе третьей волны атак с 20 по 21 июля из кошельков, использовавших подмножество китайских мнемоник, было выведено около $40 000. Анализ Coinspect охватил более 2 000 сид-фраз. Активность затронула Bitcoin, Ethereum, Tron, Rootstock и Polygon. Сумма $5,69 млн является нижней оценкой общих потерь. Кошельки использовали слабый генератор случайных чисел из библиотеки CryptoJS. Уязвимая реализация была внедрена в июне 2014 года. Уязвимость сократила пространства поиска, которые, как ожидалось, должны были содержать 2^128 или 2^256 вариантов, примерно до 2^39 и 2^47. Злоумышленники могли перебрать затронутые фразы, получить адреса блокчейна и проверить наличие средств на этих адресах. Одной лишь устаревшей зависимости CryptoJS недостаточно, чтобы установить факт подверженности. Уязвимая функция также должна была генерировать секрет кошелька. Обновление приложения не может исправить фразу восстановления, созданную при недостаточной случайности. Импорт той же фразы в другой программный или аппаратный кошелек не устраняет уязвимость. Bexo исправила путь генерации в версии 20.1.0. NanChat исправила его в версии 1.3.0. Bitcoin Libre исправил его в версии 4. RRWallet и Milo прекращены. NanChat рекомендовала пользователям, создавшим кошельки до версии 1.3.0, считать их скомпрометированными и перевести средства на недавно сгенерированную фразу. Coinspect выпустила Unlukey для проверки публичных адресов блокчейна по известным наборам скомпрометированных данных без передачи личной информации. Совпадение адреса указывает на возможную подверженность. Отрицательный результат означает лишь, что адрес не был найден в опубликованных данных. Пользователям кошельков, подверженность которых подтверждена, следует безопасно сгенерировать новую фразу восстановления и перевести контролируемые ею средства.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.