сентябрь 22, 22:50
Приложение FomoPeek использует песочницу iOS для кражи почти 580 000 долларов в USDT
Rogue iPhone app escapes iOS sandbox to hijack $580,000 in USDT

CryptoSlate
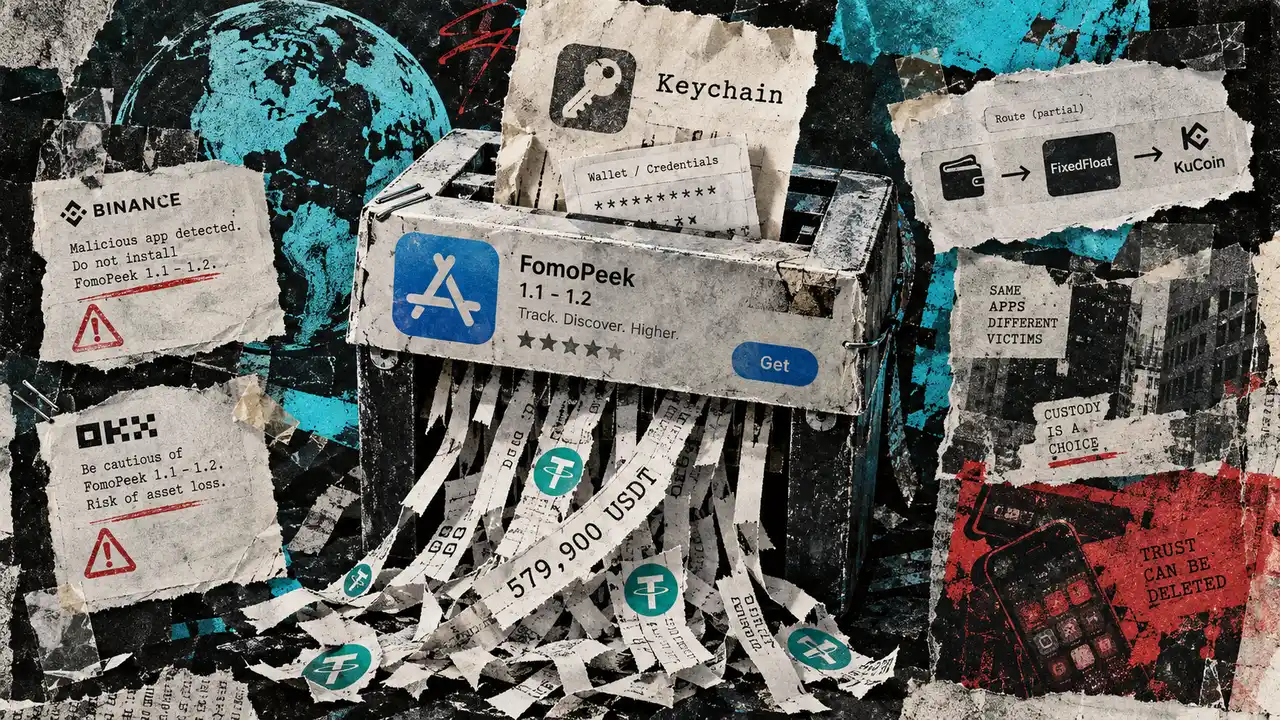
FomoPeek было вредоносным приложением для iPhone, распространявшимся через App Store компании Apple. Приложение продвигалось как инструмент только для чтения, предназначенный для отслеживания крупных транзакций с криптовалютами в сетях Ethereum, Solana и Tron. SlowMist начала расследование после получения сообщений о краже активов, связанной с раскрытыми закрытыми ключами. При содействии исследователей безопасности из OKX SlowMist обнаружила в версиях 1.1 и 1.2 два несвязанных модуля. Один модуль связывался с внешней командно-контрольной инфраструктурой. Другой содержал фреймворк для эксплуатации уязвимостей ядра с восемью методами атаки. Фреймворк мог адаптироваться к модели iPhone жертвы и версии операционной системы. Успешная эксплуатация позволяла выйти за пределы песочницы приложений Apple и получить доступ к информации из «Связки ключей» Apple (Keychain), а также к файлам, принадлежащим другим приложениям. Это создавало путь к хранящимся на устройстве закрытым ключам, сид-фразам и учетным данным для входа без необходимости подключать кошелек или вводить эти сведения в FomoPeek. Основатель SlowMist Юй Сянь заявил, что риск также распространялся на пароли, сохраненные в «Связке ключей» Apple, и зашифрованные файлы, которыми владели другие приложения. Вредоносные компоненты присутствовали в версии 1.1, выпущенной 9 сентября, и версии 1.2, выпущенной 12 сентября. FomoPeek удалило компоненты в версии 1.3 17 сентября. Фреймворк мог получать удаленные инструкции, определявшие, будет ли включена эксплуатация и как часто она будет запускаться. Salus оценила доход от инцидента примерно в 579 900 USDT. Salus проследила перемещение 401 028 USDT через три промежуточных адреса до FixedFloat. Еще 20 000 USDT прошли через адреса для депозитов, после чего поступили на горячий кошелек KuCoin. Еще 111 458 USDT прошли через адрес, который Salus связала с эскроу-платформой. Еще 10 000 USDT прошли через сервис-миксер CCE, а затем поступили на адреса, связанные с эскроу-сервисом. По словам Salus, группа, стоявшая за инцидентом, также была причастна к отдельной краже закрытых ключей в июне. Следователи все еще устанавливают, использовался ли в той атаке тот же метод. Binance, OKX, Gate, Bitget Wallet и Rabby предупредили пользователей о приложении. Компании призвали пользователей удалить FomoPeek и обновить iOS. Они также призвали пользователей перевести активы в недавно созданные кошельки на устройствах, где приложение никогда не устанавливалось. Удаление приложения или обновление операционной системы не может сделать недействительным закрытый ключ, который уже мог быть скопирован. Binance и другие платформы отслеживают депозиты, связанные с украденными USDT.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.