сентябрь 21, 01:42
Северокорейская группировка WaterPlum похитила не менее $10,7 млн в криптовалюте
North Korean Fake Recruiters Steal $10.7M in Crypto
Cointelegraph
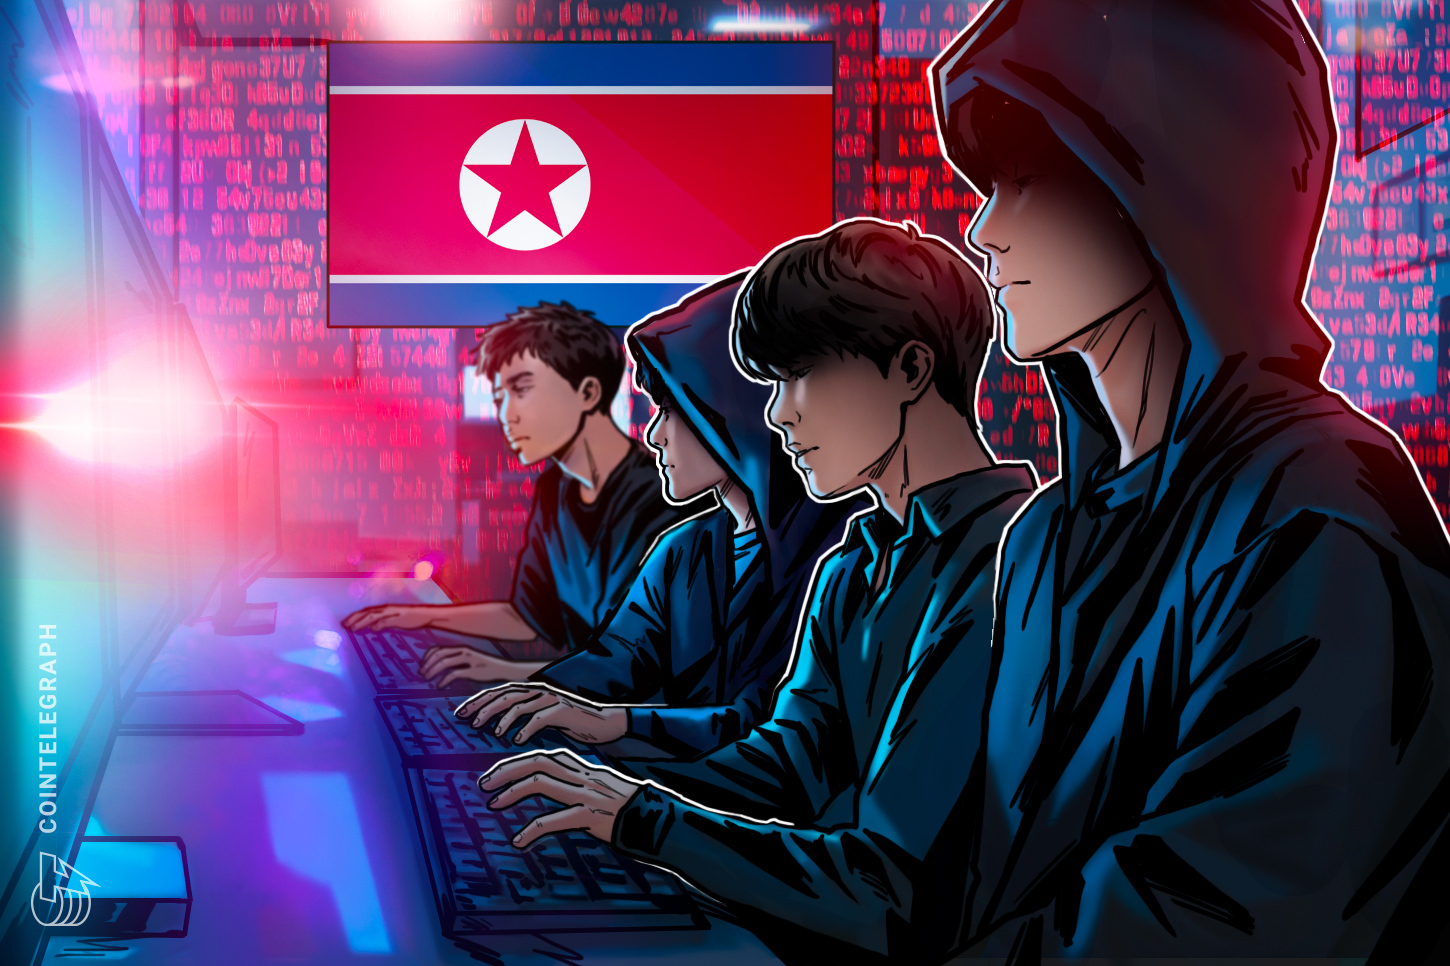
Северокорейская кибергруппировка WaterPlum, также известная как Contagious Interview, похитила не менее $10,7 млн, выдавая себя за рекрутеров легальных компаний в сфере криптовалют, ИИ и NFT. Согласно совместному предупреждению Японии, Германии, Австралии и США, группировка по всему миру нацеливалась на разработчиков программного обеспечения, IT-специалистов, веб-дизайнеров, инженеров и специалистов по криптовалютам, блокчейну и технологиям Web3. Фальшивые рекрутеры использовали социальные сети, онлайн-платформы поиска работы, платформы для разовой работы, площадки для фриланса и рекрутинговые сервисы, чтобы связаться с соискателями. Жертвам предлагали скачать и запустить вредоносные файлы, замаскированные под тестовые задания по программированию или исправления ошибок в видеоконференцсвязи. Получив доступ к компьютерам через бэкдор, злоумышленники использовали трояны удаленного доступа и вредоносное ПО для кражи информации, чтобы извлекать конфиденциальные данные и криптовалюту. Заражения также создавали возможности для проникновения в организации, в которых работали атакованные разработчики. WaterPlum заразила не менее 30 000 устройств более чем в 100 странах, а средства или учетные данные были извлечены более чем из 7 000 криптовалютных кошельков в период с декабря 2025 года по июль 2026 года. В предупреждении говорится, что украденные документы, удостоверяющие личность, могли позволить северокорейским IT-работникам выдавать себя за жертв и получать доход, а конфиденциальная информация могла использоваться для вымогательства. В документе WaterPlum связывается с более широкими усилиями КНДР по размещению IT-работников в иностранных компаниях; власти Японии и США считают, что участники WaterPlum и некоторые северокорейские IT-работники действуют в рамках Департамента военной промышленности КНДР. В одном случае предположительно северокорейский IT-работник подал заявку на инженерную должность в японской криптовалютной бирже, используя поддельное резюме. Биржа отклонила кандидата после обнаружения расхождений во время собеседования, в том числе его неспособности подробно объяснить указанные навыки. В другом случае в июле Consensys, не подозревая об этом, привлекла связанного с КНДР разработчика в качестве консультанта. Consensys заявила, что прекратила доступ разработчика после обнаружения угрозы, а расследование не выявило кражи активов или данных, внедрения вредоносного кода либо влияния на безопасность пользователей. Кампания была названа последним примером использования КНДР кражи криптовалюты для получения средств, несмотря на многолетние предупреждения и меры правоприменения. ФБР возложило на КНДР ответственность за кражу у Bybit $1,5 млрд в феврале 2025 года, а власти США предупреждают о действующих под прикрытием IT-работниках КНДР как минимум с 2018 года.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.