сентябрь 28, 14:30
Bitget заявила, что обнаружила переводы примерно за 30 минут до перемещения 290 млн долларов
Bitget had 30 minutes to contain its hack before $290 million started moving

CryptoSlate
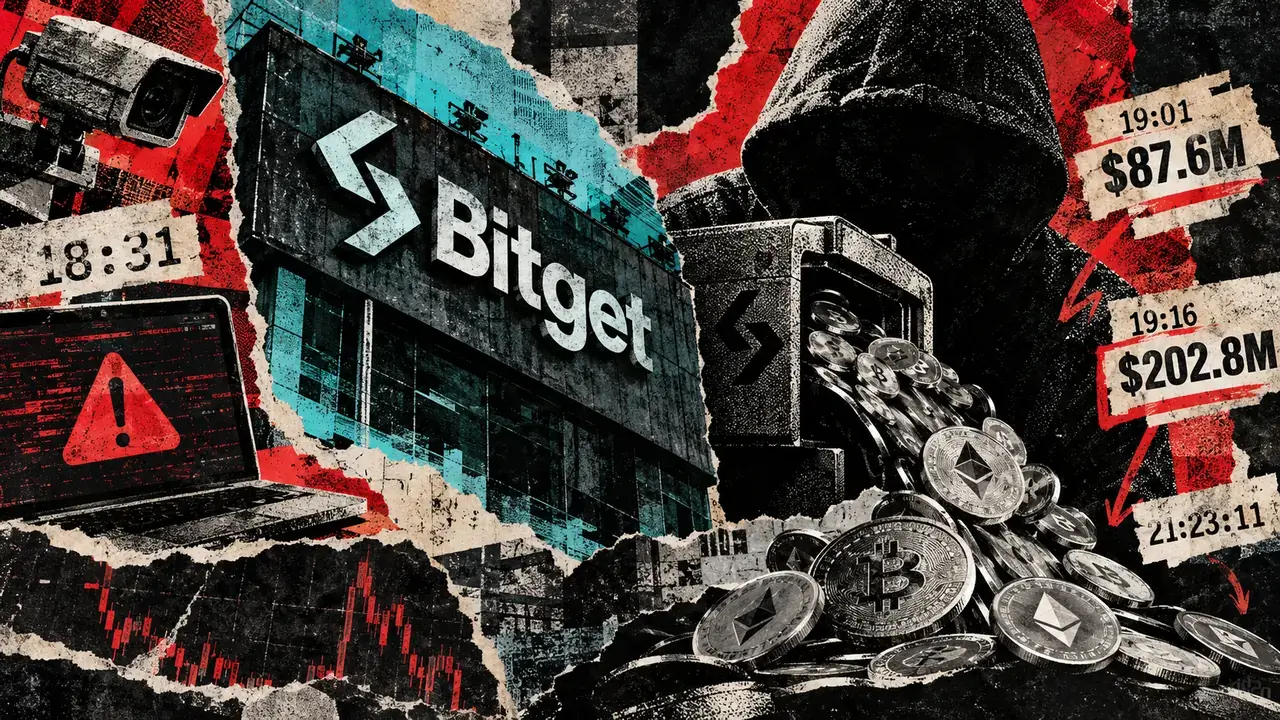
Bitget заявила, что ее системы выявили несанкционированные переводы с кошельков 24 сентября в 18:31 UTC — примерно за 30 минут до начала крупных оттоков средств злоумышленниками. По словам Bitget, ее служба безопасности немедленно задействовала протоколы экстренного реагирования. Согласно реконструкции Hypernative, в 19:01 из горячих кошельков вывели 87,6 млн долларов. Еще 202,8 млн долларов, как показала реконструкция, вывели из теплых кошельков в 19:16. Два всплеска переводов в совокупности заняли 24 секунды. На них пришлось около трех четвертей из 387,5 млн долларов, которые, по итогам расследования Bitget, были переведены на адреса под контролем злоумышленников. Последовательность событий указывает на то, что после получения оповещения у Bitget было примерно полчаса, чтобы предотвратить первую крупную волну. Она также указывает, что до самого крупного всплеска переводов оставалось около 45 минут. Hypernative сообщила, что в 18:31 злоумышленник проверил скомпрометированный маршрут, переведя 0,84 ETH и 93 TRX на новые адреса. По данным Hypernative, злоумышленник выждал около 28 минут, прежде чем в 18:58 перевести 34,75 млн USDT. Затем он ускорил вывод средств через несколько блокчейнов. Bitget заявила, что в ходе расследования установила: злоумышленник скомпрометировал внутреннюю систему в инфраструктуре кошельков компании. По словам Bitget, злоумышленник подделал данные о выводе средств и обманом заставил процедуру авторизации биржи одобрить переводы. Bitget заявила, что приватные ключи не были скомпрометированы. Hypernative сообщила, что транзакции подписали собственные кошельки Bitget. По данным Hypernative, транзакции достаточно походили на обычные выводы средств клиентов, чтобы пройти через инфраструктуру Bitget. Проверка могла бы требовать, чтобы каждый подписанный перевод соответствовал независимо хранящейся записи о выводе средств клиента или одобренной казначейской операции. Такая проверка могла бы не позволить скомпрометированной серверной системе самостоятельно создавать операции для авторизации. Hypernative обнаружила в запросах злоумышленника необычные параметры транзакций. По ее данным, запросы содержали лимиты газа, отличавшиеся от тех, что обычно использовались в системе вывода средств Bitget. Сопоставление предложенных транзакций с параметрами, которые обычно формирует Bitget, могло бы выявить тестовую транзакцию в 18:31 до начала крупных выводов. Hypernative сообщила, что в 19:16 теплые кошельки перевели 202,8 млн долларов через пять сетей за девять секунд. По данным компании, лимиты на переводы для отдельных уровней кошельков в течение коротких периодов могли бы задержать или заблокировать значительную часть этой волны. Аналогичный эффект могли бы дать требования о дополнительном одобрении. Hypernative также заявила, что оповещения об аномальных переводах могли автоматически приостановить работу затронутого подписывающего модуля, а не полагаться на ручное вмешательство. Переводы, связанные со злоумышленником, продолжались до 21:23 UTC — почти три часа после указанного Bitget времени обнаружения инцидента. Bitget заявила, что с тех пор устранила уязвимость. По словам компании, после локализации инцидента новых несанкционированных переводов не было. Mandiant и SlowMist продолжают участвовать в техническом расследовании. Неясно, как системы безопасности Bitget обработали оповещение в 18:31 и почему скомпрометированный маршрут для подписания транзакций оставался активным достаточно долго, чтобы в ходе двух крупных волн было переведено около 290 млн долларов.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.