сентябрь 18, 17:50
Трёхлетняя ошибка Radix привела к краже на $1,3 млн и остановке сети на 10 дней
3-year-old bug triggers $1.3 million drain and forces 10-day blockchain halt

CryptoSlate
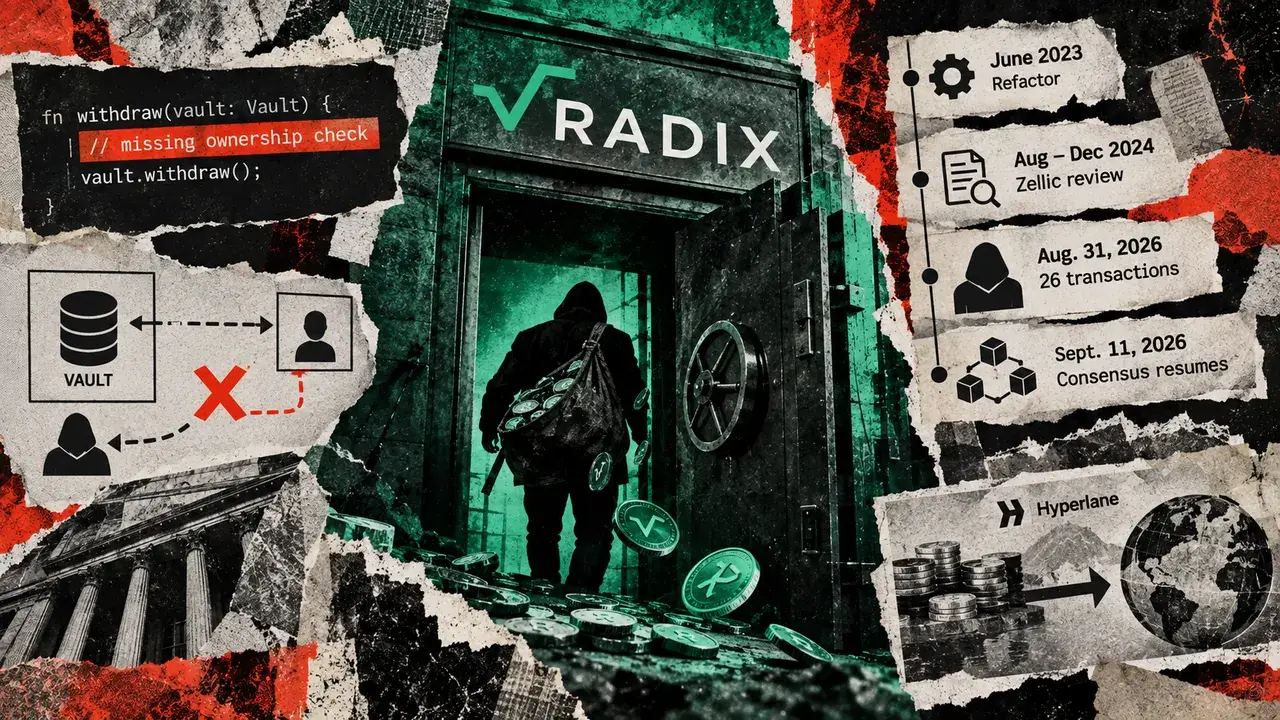
Уязвимость Radix Engine позволила украсть около $1,3 млн и вынудила валидаторов остановить блокчейн. Radix Foundation сообщила, что команда разработчиков RDX Works внесла дефект во время очистки Radix Engine в июне 2023 года. Уязвимость оставалась незамеченной более трёх лет. Злоумышленник воспользовался ею 31 августа. Согласно реконструкции реестра сообществом, было зафиксировано 26 транзакций, связанных с эксплойтом. Злоумышленник вывел около 458 915 USDC. Злоумышленник вывел 72 420 USDT. Злоумышленник вывел 61,08 ETH. Злоумышленник вывел 6,35 обёрнутого биткоина. Злоумышленник вывел 536,16 SOL. Злоумышленник вывел 32,91 BNB. По рыночным ценам на 31 августа стоимость активов составляла около $1,26 млн. Кроме того, злоумышленник вывел 13 000 XRD для оплаты комиссий за транзакции. На два стейблкоина приходилось около $531 335. Злоумышленник перевёл активы через Hyperlane в Ethereum, BNB Chain и Solana. В Radix заявили, что затем злоумышленник продал активы за ETH. Hyperlane работал в соответствии с назначением. Приватные ключи не были скомпрометированы. Расследование показало, что уязвимость могла быть использована против любого хранилища в сети. Потенциальная зона риска включала токены и другие активы, помимо хранимых в мостах активов, на которые нацелился злоумышленник. Валидаторы вывели из сети достаточный объём стейка, чтобы не допустить достижения сетью консенсуса. Это остановило дополнительные транзакции, пока разработчики работали над исправлением. Остановка продолжалась более 10 дней. Исправление протокола заблокировало использование ссылок на ограниченные хранилища для обычного вывода средств. Согласно реконструкции реестра сообществом, пользовательские транзакции возобновились 11 сентября. В 2024 году Zellic провела аудит протокола Radix. Проверка включала ядро движка, содержащее дефект. В ходе проверки уязвимость авторизации обнаружена не была. Ошибка позволяла транзакции идентифицировать хранилище другого пользователя по его внутреннему адресу. После этого код смарт-контракта мог получить такую ссылку. Движок разрешал использовать обычные функции вывода средств без надлежащего соблюдения границы владения. Злоумышленник получил доступ к активам, хранившимся на пользовательских счетах, в приложениях и пулах ликвидности, не получив подписей владельцев. Инцидент привёл к вторичным потерям в пулах ликвидности после удаления активов, переведённых через мост, с одной стороны торговых пар. Искажённые цены позволили другому аккаунту вывести из затронутых пулов миллионы XRD. В Radix заявили, что добавляют регрессионные тесты. Radix усиливает процесс проверки безопасности. Radix формализует экстренную процедуру, которую валидаторы использовали для нарушения живучести сети. В Foundation заявили, что в будущей работе по безопасности необходимо учитывать всё более мощные инструменты анализа кода с применением ИИ. В Foundation считают, что такие инструменты могли помочь злоумышленнику обнаружить дефект, существовавший несколько лет.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.