сентябрь 01, 17:40
Хакер провёл 1 490 успешных повторных атак в ходе эксплойта ICON
How a hacker reused the same authorization message 1,490 times to trigger massive crypto payout loops
CryptoSlate
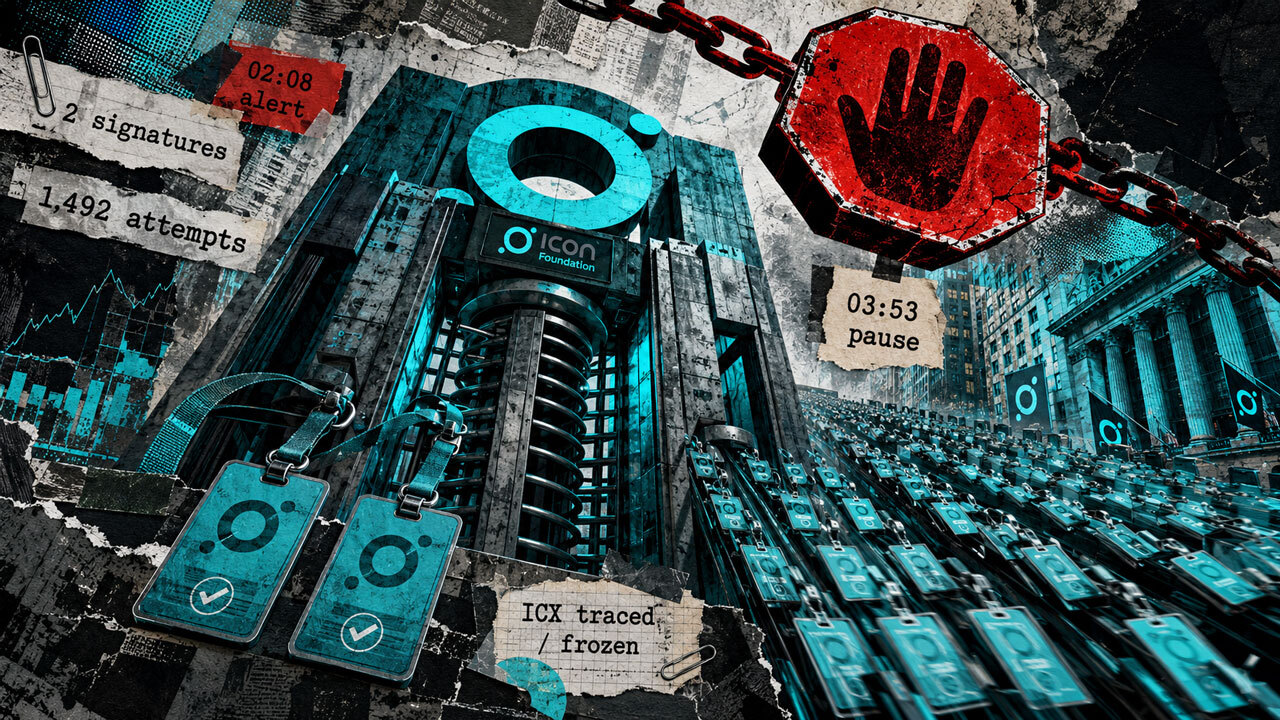
Хакер провёл 1 490 успешных повторных атак в ходе эксплойта ICON, повторно используя два легитимных сообщения о выводе средств. Эти два сообщения были повторно использованы 1 492 раза. Эксплойт привёл к выводу 119 866 000 ICX и 531 600 bnUSD из активов, находившихся у фонда. ICON заявила, что доступ к депозитам, балансам или позициям пользователей не осуществлялся. На текущий момент ICON оценивает чистый убыток примерно в 150,2 ETH и 31 204 USDC. Подавляющая часть ICX была отслежена и заморожена, и сейчас ведётся активное возвращение средств. ICON сообщила, что bnUSD и SODA были полностью возвращены. Суммы, находившиеся на биржах, могут быть пересмотрены, поскольку ICON ещё не получила точных данных о том, сколько ICX биржи хранили, конвертировали или вывели. Уязвимость позволила хакеру изменить часть идентификатора вывода, не меняя подписанную полезную нагрузку. ICON связала несоответствие с изменением, стандартизировавшим сообщения о выводе до 32 байт. В результате часть серийного номера обрабатывалась через логику диапазона float64, а не посредством точной целочисленной арифметики. Проверка уникальности в контракте анализировала старшие биты, которые хакер мог менять. Криптографическая проверка охватывала неизменённые младшие 256 бит. Подписанная полезная нагрузка и подпись оставались идентичными в каждой группе повторных атак. Изменённая неподписанная часть создавала видимость уникальности вызовов. Два вызова были отменены. Каждый успешный вызов зачислял средства на один и тот же кошелёк релеера. ICON заявила, что уязвимость была специфична для её реализации. В других поддерживаемых сетях использовались целочисленные типы фиксированной разрядности, которые не могли создать такое же несоответствие. Система мониторинга ICON подала сигнал в 02:08 UTC, через семь минут после начала эксплойта. Технические специалисты начали расследование примерно в 03:40. Затронутый контракт был приостановлен в 03:53, через 105 минут после сигнала. В 02:44 хакер начал распределять ICX по адресам депозитов на биржах. Распределение продолжалось примерно до 05:20. ICON заявила, что приостановка не могла остановить средства, уже переведённые под хранение бирж. Работа сети была остановлена в 06:18:54. Она возобновилась примерно в 07:51 на следующий день, примерно через 25 часов. Bitvavo, Bitget и KuCoin публично подтвердили приостановку депозитов и выводов ICX в связи с инцидентом. Ни одна из них не заявила, что хранит средства хакера, и не подтвердила замороженную сумму. Аудит релеера в ноябре 2025 года охватил отдельные участки кода релеера и верификатора, включая файлы верификатора ICON. В опубликованном объёме аудита исходный код затронутого миграционного контракта не значился. Ни один из девяти раскрытых выводов не указал на несоответствие серийного номера. ICON заявила, что связанная с инцидентом логика релеера проходила аудит. Однако ICON отметила, что этот пробел не входил в выявленные замечания.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.