há 4 horas
Carteira Solana envia 30.749,80 USDT para endereço falso após teste de US$ 10, diz Bitquery
A Solana wallet tested a fake address with $10, then sent it $30,750
CryptoSlate
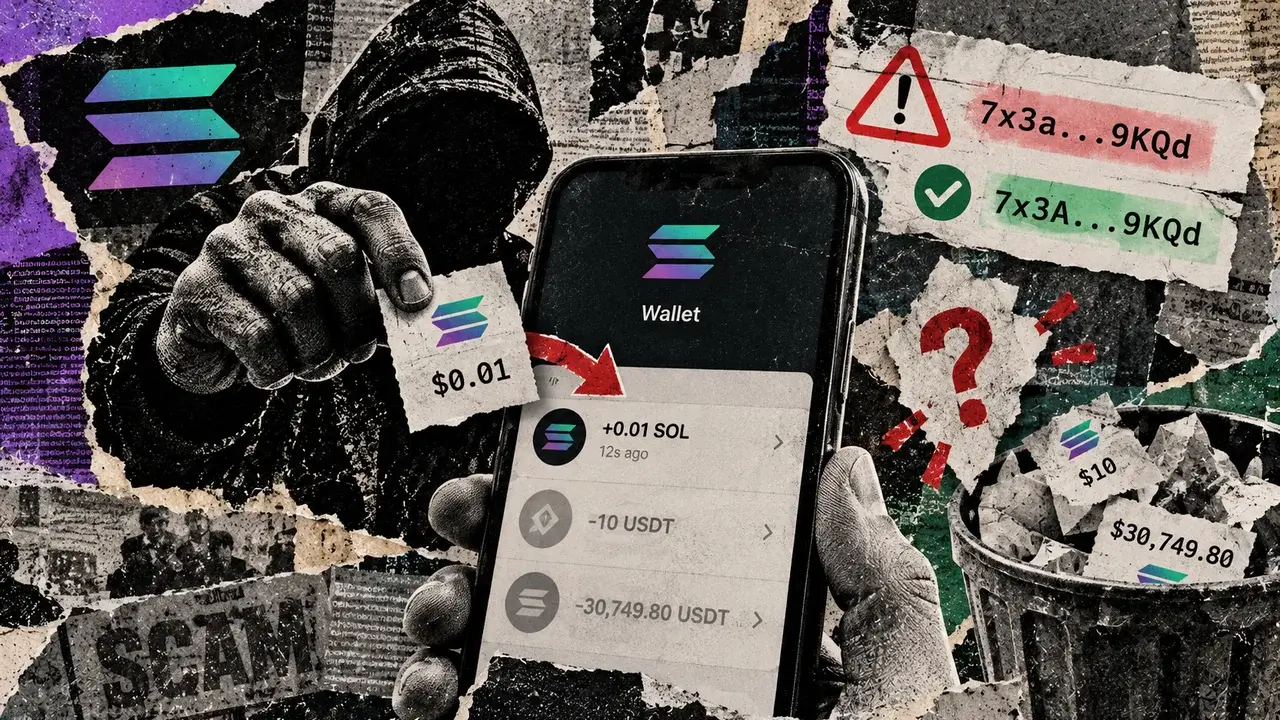
A empresa de dados de blockchain Bitquery descreveu um caso de 17 de novembro de 2025 em que uma carteira Solana primeiro enviou US$ 10 em USDT ao endereço de depósito da Gate.io da carteira. Doze segundos depois, um endereço semelhante enviou uma transferência de valor muito baixo. Em seguida, a carteira enviou um segundo teste de US$ 10 ao endereço falso. Posteriormente, a carteira enviou 30.749,80 USDT ao mesmo endereço falso.
O envenenamento de endereços insere um registro enganoso no histórico de pagamentos de uma carteira. Uma transferência recebida de valor muito baixo coloca o endereço semelhante do remetente perto de um pagamento legítimo. Se depois copiar esse endereço semelhante, o usuário pode enviar dinheiro ao destinatário errado. Um teste bem-sucedido confirma que a transferência chegou ao endereço selecionado, mas não permite determinar quem controla esse endereço. Repetir o pagamento repete o erro se o destino tiver sido copiado incorretamente. Receber uma transferência de valor muito baixo não drena, por si só, uma carteira por esse mecanismo. A perda ocorre quando o dono da carteira autoriza posteriormente um pagamento para o endereço semelhante.
As conclusões da Bitquery, divulgadas em 9 de outubro de 2026, contabilizaram 4.497.798 carteiras Solana visadas entre 30 de outubro de 2025 e 7 de outubro de 2026, um período de 11 meses. O critério de identificação da Bitquery exigia um pagamento de pelo menos US$ 1 em SOL, USDC ou USDT no mesmo dia, seguido por uma transferência de valor muito baixo ou um token de stablecoin falso. A transferência posterior precisava vir de um endereço diferente que correspondesse a pelo menos três caracteres em cada extremidade do endereço do beneficiário. A contagem de carteiras visadas não significa que 4,5 milhões de carteiras perderam dinheiro.
A análise de perdas da Bitquery abrangeu um subconjunto menor, de aproximadamente 3,0 milhões de carteiras envenenadas até 9 de julho de 2026. Dessas carteiras, 1.104 fizeram pagamentos que atendiam aos critérios, totalizando US$ 940.106. O total das perdas é um limite inferior. A análise contabilizou pagamentos de pelo menos US$ 1 feitos até 90 dias após a primeira transferência de valor muito baixo. Um pagamento fora desse prazo poderia ser incluído se mais transferências de valor muito baixo chegassem naquele dia. A análise excluiu carteiras envenenadas depois de 9 de julho e pagamentos fora desses critérios. A Bitquery também removeu relações provavelmente existentes, incluindo pares de endereços com pagamentos ou reembolsos anteriores. Essas exclusões podem ter eliminado alguns casos reais de roubo.
As orientações da Phantom sobre envenenamento de endereços recomendam que os usuários evitem endereços copiados do histórico de transações e confiram o endereço antes de enviar. As instruções da Phantom para receber pagamentos dizem que os usuários devem primeiro confirmar o endereço exato do destinatário e a rede. Em seguida, devem verificar o status da transação em um explorador. A Phantom afirma que não pode recuperar tokens enviados ao endereço errado.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.