8月 21, 07:00
調査:イーサリアムの初期EIP-7702利用の63%が攻撃者管理のコントラクトに関連
Attackers drove 63% of early use of Ethereum’s new smart wallet feature

CryptoSlate
重要ポイント
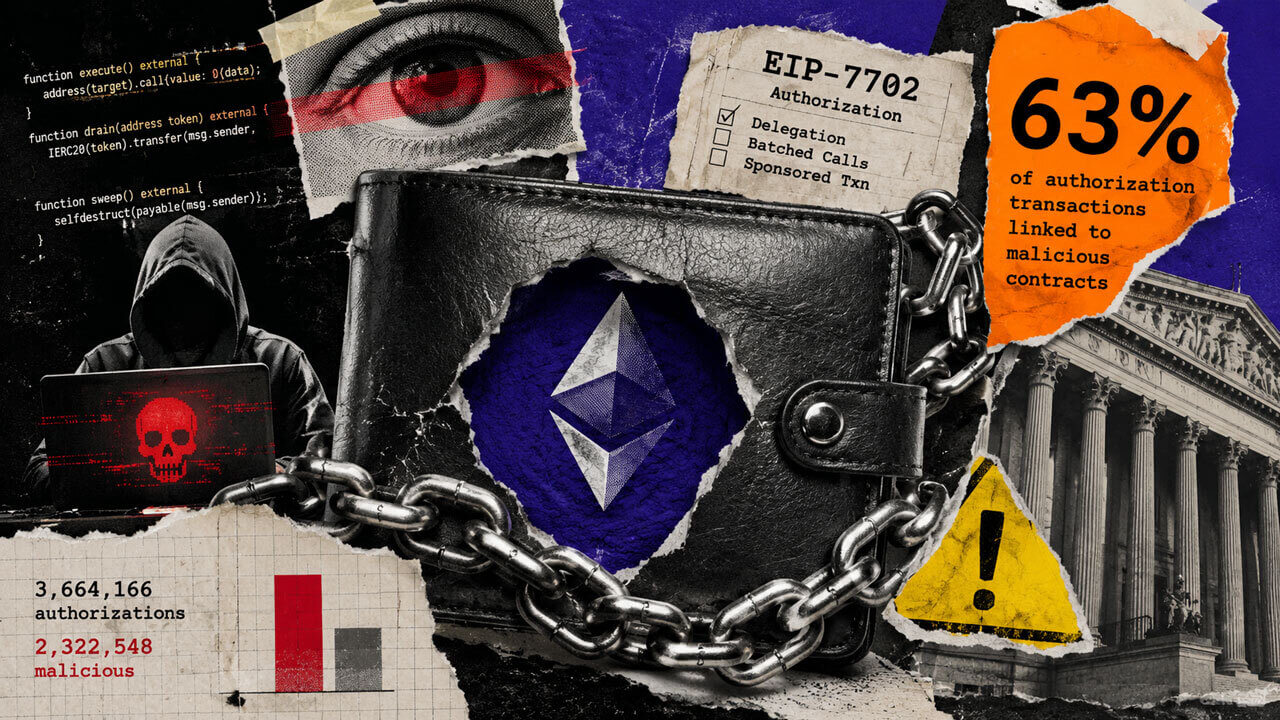
査読済みでUSENIX Security '26に掲載された研究は、7つのチェーンで2025年7月15日までに観測された3,664,166件のEIP-7702認可トランザクションのうち、2,322,548件を攻撃者が管理するコントラクトに関連付けた。イーサリアムは2025年5月7日に、EIP-7702を含むPectraを有効化した。EIP-7702により、外部所有アカウントは資産を移動させずに、デプロイ済みのコントラクトコードへ権限を委任できる。研究者は2,362,848.76ドルの実現損失を検出し、古いアカウントチェックに依存する旧来のコントラクトについて、約1,014万ドルの潜在的なエクスポージャーがあると推計した。著者らは、この調査結果が異なるウォレットの普及状況や、現在の2026年の攻撃率を測定するものではないと述べた。
市場センチメント
慎重ながら弱気, テック主導。
理由: 研究者は、観測された初期のEIP-7702認可トランザクションの63%を、攻撃者が管理するコントラクトに関連付けた。
類似の過去事例
新しいウォレット権限システムは通常、ウォレットのインターフェースがユーザーの付与する権限を明確に表示するようになるまで、悪用リスクが高くなりやすい。今回の問題にはアカウントレベルの権限を持つ委任コードが関わっているため、現在は無害に見える設定でも、過去または将来のリスクを十分に示さない可能性がある。
波及効果
ウォレットが委任先を制限しなければ、悪意あるコードは委任された権限を利用し、欺瞞的な署名から承認、送金、アプリケーション呼び出しへと攻撃範囲を拡大する可能性がある。
機会とリスク
機会: ウォレットが委任先、初期化の詳細、認可履歴を明確に表示しているかを監視する。より強固なウォレット管理により、安全でない委任リクエストが減少する可能性がある。
リスク: ウォレットが任意の委任を許可しているか、または未デプロイの委任先を無害なものとして扱っているかを監視する。影響を受けたユーザー数が依然として不明確でも、攻撃者のコントラクトが再利用されれば、トランザクション数が高止まりする可能性がある。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.