2時間前
約2億9000万ドルの移動の約30分前に送金を検知とBitget
Bitget had 30 minutes to contain its hack before $290 million started moving
CryptoSlate
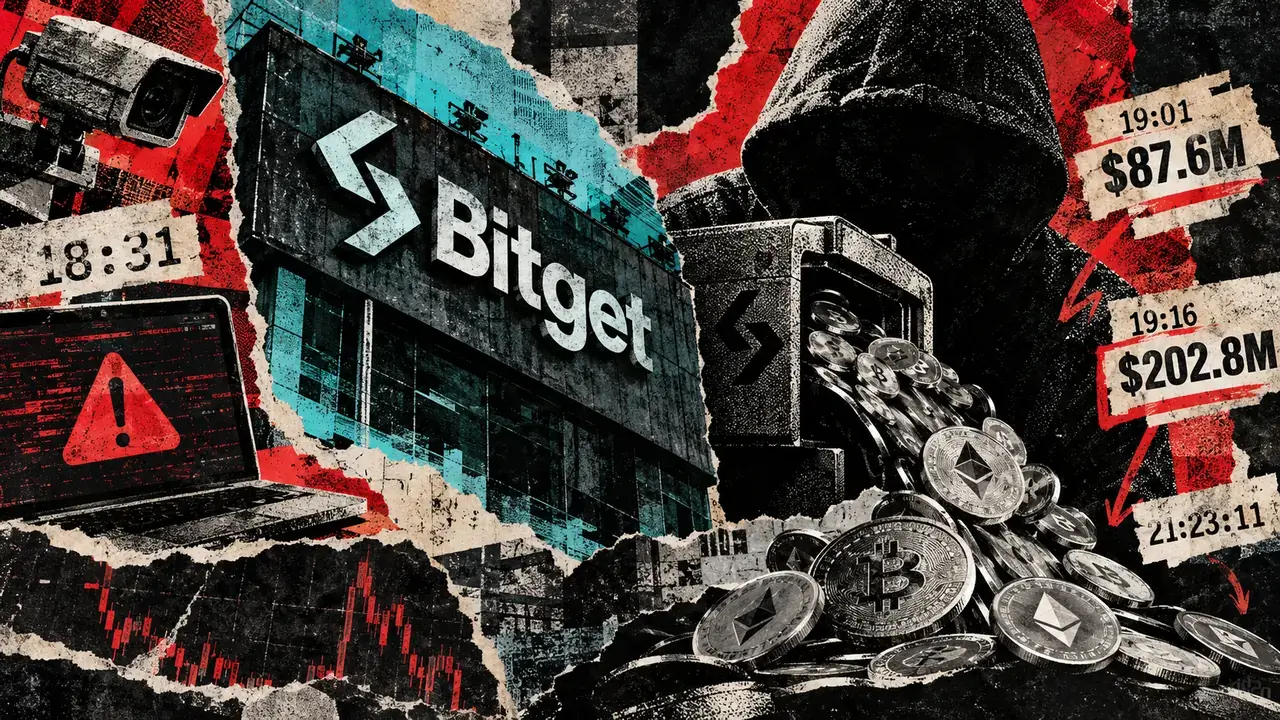
Bitgetは、9月24日18時31分(UTC)に不正なウォレット送金をシステムが検知したと述べた。攻撃者が大規模な流出を始める約30分前だった。Bitgetによると、セキュリティーチームは直ちに緊急手順を発動した。Hypernativeの再構成によると、19時01分にホットウォレットから8760万ドルが流出し、19時16分にはウォームウォレットからさらに2億280万ドルが流出した。この2回の送金は合わせて24秒間に行われ、Bitgetが最終的に攻撃者管理下のアドレスに移動したと述べた3億8750万ドルの約4分の3を占めた。この経緯からは、Bitgetには警報後、最初の大規模な流出を防ぐまでに約30分、最大の送金が集中するまでに約45分あったことがうかがえる。Hypernativeによると、攻撃者は18時31分、新たなアドレスに0.84 ETHと93 TRXを送金し、侵害した経路をテストした。攻撃者は約28分待った後、18時58分に3475万USDTを移動させたという。その後、複数のブロックチェーンにわたって資金流出を加速させた。Bitgetによると、調査で、攻撃者が同社のウォレット基盤のバックエンドシステムを侵害していたことが判明した。攻撃者は出金データを偽装し、取引所の承認プロセスをだまして送金を承認させたという。秘密鍵は侵害されていなかったとBitgetは述べた。Hypernativeによると、取引にはBitget自身のウォレットが署名していた。取引は通常の顧客による出金に十分似ていたため、Bitgetのシステムを通過したという。Hypernativeは、署名された各送金が、独立して保管された顧客の出金記録、または承認済みの財務取引と一致することを求める確認手順があれば、侵害されたバックエンドサービスが独自に承認を作り出すのを防げた可能性があると述べた。Hypernativeは、攻撃者のリクエストに通常と異なる取引パラメーターが含まれていたことを確認した。リクエストには、Bitgetの通常の出金処理とは異なるガス上限が含まれていたという。提案された取引をBitgetが通常生成するパラメーターと比較していれば、大規模な出金が始まる前に18時31分のテスト取引を検知できた可能性があるとHypernativeは述べた。Hypernativeによると、19時16分にウォームウォレットは9秒以内に5つのネットワークを通じて2億280万ドルを移動させた。短時間に各ウォレット階層が送金できる上限や、複数人による追加承認の要件があれば、この送金の多くを遅らせるか阻止できた可能性があるという。また、異常な送金を検知する警報によって、手動対応に頼らず、影響を受けた署名者を自動的に停止できた可能性があるとHypernativeは述べた。攻撃者に関連する送金は、Bitgetが示した検知時刻からほぼ3時間後の21時23分(UTC)まで続いた。Bitgetはその後、脆弱性を修正したと発表した。封じ込め後に不正送金は発生していないとBitgetは述べた。MandiantとSlowMistは引き続きフォレンジック調査に関与している。未解明なのは、Bitgetのセキュリティーシステムが18時31分の警報にどう対応したのか、そして侵害された署名経路が、2回の大規模な送金で約2億9000万ドルが流出するまで、なぜ稼働し続けたのかという点である。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.