8月 28, 20:10
Cosmos、ハッカーが6チェーンで約600万ドルを盗むまで4カ月にわたりバグを誤判定
Cosmos misjudged a critical bug for 4 months before hackers stole nearly $6 million across 6 chains

CryptoSlate
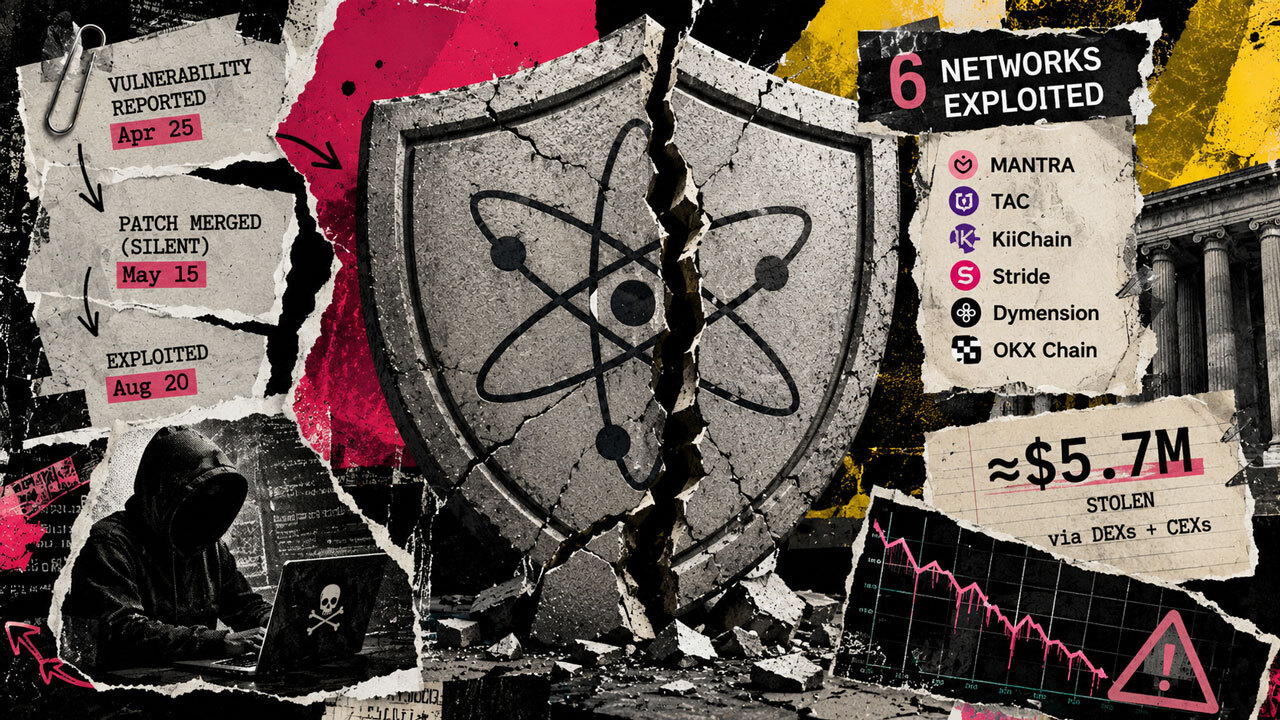
ハッカーは6つのネットワークでCosmos EVMの脆弱性を悪用し、約600万ドルを盗んだ。Cosmos Labsは攻撃前の4カ月間、当初この欠陥を誤判定していた。攻撃者は分散型取引所を通じて約287万ドルを交換した。中央集権型の取引プラットフォームを通じて、推定285万ドルを交換した。中央集権型取引所での活動に関連するアカウントは凍結された。Cosmos Labsは4月25日に最初の脆弱性報告を受け取った。エンジニアは、この欠陥が6桁の小数ネットワークに影響すると結論付けた一方、既知の本番環境のCosmos EVMチェーンは18桁を使用していた。Cosmos Labsは5月15日に修正をメインコードベースへ統合した。この修正は公に告知しないパッチとして処理され、調整を伴うアップグレードが必要だったため、旧ブランチには直ちにはバックポートされなかった。8月初旬の追加調査で、Cosmos EVMの展開環境は小数設定にかかわらず脆弱であることが判明した。修正済みのv0.6.2とv0.7.2は8月19日遅くにリリースされた。脆弱性と悪用経路を説明する公開プルリクエストが翌朝に現れた。MANTRAで最初に知られている不正取引は、その12時間未満後に続いた。攻撃開始後、Cosmos Labsは40ネットワークに連絡した。同社によると、その他の潜在的な影響を受ける13チェーンは、悪用される前にパッチ適用、停止、または緩和策の実施を行った。対応により、Cosmos Labsがセキュリティー連絡網を通じてそれまで把握していなかった11のCosmos EVM展開環境も特定された。この脆弱性は、Cosmos SDKチェーンにイーサリアム互換機能を提供する共有ソフトウエア層に影響した。このCosmosエコシステム全体の価値は70億ドルを超えていたが、その数字には脆弱なソフトウエアを使用していなかった可能性のあるプロジェクトも含まれており、直接さらされた金額を示すものではなかった。この欠陥は、符号なし整数のアンダーフローと、別のアカウントでのオーバーフローを組み合わせたものだった。攻撃者は異常に大きな残高を作成し、それを使ってトークン総供給量を増やすことなく、別のアカウントの正当な残高を引き出すことができた。公に詳述された損失ではMANTRAが最大だった。権限のないウォレットが、8月20日の取引を承認していなかった2つのアドレスから約7億2090万トークンを移動させた。この移動によって、バリデーター、管理者、ガバナンス、マルチシグの鍵が侵害されることはなかった。攻撃者はバーンアドレスから約6億トークンを移動させた。さらに、ジェネシス期のレガシーなマルチシグから1億2090万トークンを移動させた。それまで動かなかった残高が移転可能になり、流通供給量は約7億2090万MANTRA増加した。MANTRAは事件前の価格を用い、この移動額を約360万ドルと評価した。8月28日時点でトークンは回収されていなかった。攻撃者のアカウントには約3800万トークンが移動不能な状態で残っていた。MANTRAは、取引所経由の移動を追跡した後、残りのトークンをプラットフォームと法執行機関に照会した。MANTRAの監視システムは、バーンアドレスを資金移動不能と扱ったため、最初の取引をほぼ4時間にわたり検知できなかった。チェーンは2回目の不正引き落としから14分後に停止した。停止は約30時間続いた。TACはMANTRAの約45時間後に悪用を報告した。KiiChainもそのすぐ後に続いた。Cosmos Labsは、より広範な対応を調整する間、Cosmos EVMチェーンに停止とアップグレードを推奨した。Cosmos Labsは、この欠陥が6ネットワークに到達し、さらに数十のネットワークで緊急対応を促したことを受け、脆弱性のトリアージと開示手順を見直している。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.