9月 01, 17:40
ハッカー、ICONの暗号資産エクスプロイトで1,490件のリプレイを成功させる
How a hacker reused the same authorization message 1,490 times to trigger massive crypto payout loops
CryptoSlate
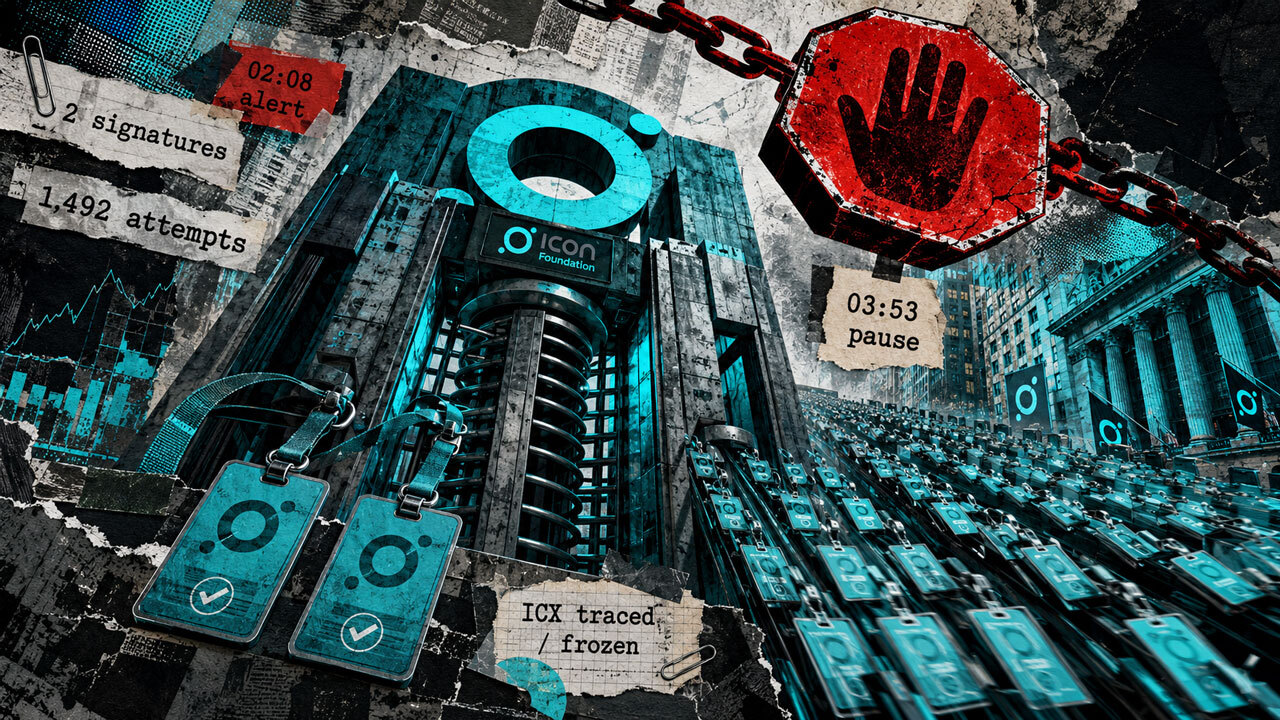
ハッカーは2つの正規の出金メッセージを再利用し、ICONのエクスプロイトで1,490件のリプレイを成功させた。この2つのメッセージは1,492回再利用された。エクスプロイトにより、財団保有資産から119,866,000 ICXと531,600 bnUSDが放出された。ICONによると、ユーザーの預金、残高、ポジションにはアクセスされなかった。ICONは現時点の純損失を約150.2 ETHに加え31,204 USDCとした。ICXの大部分は追跡・凍結され、現在積極的な回収が進められている。ICONによると、bnUSDとSODAは全額回収された。取引所が保有するICXの正確な金額、換金額、出金額をICONが受け取っていなかったため、取引所保有分は修正される可能性がある。脆弱性により、ハッカーは署名済みペイロードを変更せずに出金識別子の一部を変更できた。ICONは、この不一致を出金メッセージを32バイトに標準化した変更に起因すると追跡した。その変更により、シリアル番号の一部が、正確な整数演算ではなくfloat64の範囲に基づく処理へ送られた。コントラクトの一意性チェックは、ハッカーが変更できる上位ビットを調べていた。暗号学的検証が対象としたのは変更されていない下位256ビットだった。署名済みペイロードと署名は、各リプレイ集合内で同一のままだった。署名されていない部分が変更されたことで、呼び出しは一意に見えた。2件の呼び出しはリバートした。成功したすべての呼び出しは、同じリレイヤーウォレットに入金を反映した。ICONは、この脆弱性は自社の実装に固有のものだと述べた。他のサポート対象チェーンでは、同じ不一致を生じさせることができない固定幅整数が使われていた。ICONの監視システムは協定世界時02:08に警告を発し、これはエクスプロイト開始から7分後だった。技術スタッフは約03:40に調査を開始した。影響を受けたコントラクトは03:53に停止され、警告から105分後だった。ハッカーは02:44に、取引所の入金アドレスへICXを分割して送り始めた。分配は約05:20まで続いた。ICONによると、すでに取引所のカストディに移された資金を、その停止措置で止めることはできなかった。ネットワークは06:18:54に停止され、翌日の約07:51、約25時間後に再開した。Bitvavo、Bitget、KuCoinは、事件前後にICXの入出金を停止したことを公に確認した。いずれも、ハッカーの資金を保有しているとは明らかにせず、凍結額も検証しなかった。2025年11月のリレー監査では、ICONの検証ファイルを含む、選定されたリレーおよび検証機のコードが調査された。公表された監査範囲には、影響を受けた移行コントラクトのソースは記載されていなかった。開示された9件の指摘のいずれも、シリアル番号の不一致を指摘しなかった。ICONは、事件に関連するリレーのロジックは監査を受けていたと述べた。ただしICONは、このギャップは指摘事項の範囲外だったと述べた。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.