8月 21, 21:31
Coldcard、1億3000万ドル相当のビットコイン流出を受けシードセキュリティを刷新
Coldcard Adds New Security Measures After $130 Million Bitcoin Exploit
Decrypt
重要ポイント
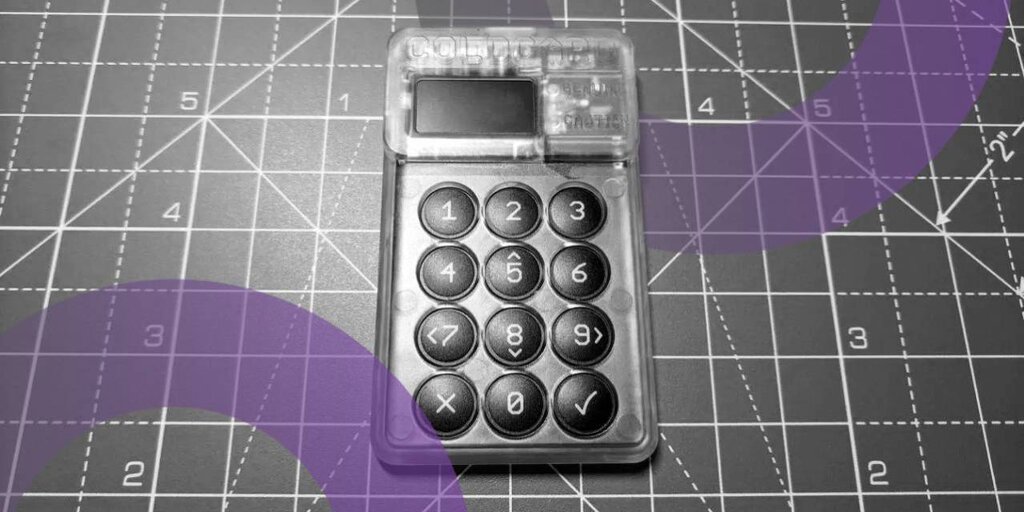
Coinkiteは、シード生成の欠陥によって約1億3000万ドル相当のビットコインが盗まれたことを受け、新しいColdcardファームウェアをリリースした。現在、ユーザーが新しいウォレットシードを生成する際、Coldcardはキーを少なくとも65回押す、サイコロを50回振る、またはコインを128回投げることを求めている。Coinkiteは、2021年から2026年7月までの間に影響を受けたバージョンでシードを作成したユーザーに対し、更新済みファームウェアで新しいシードを作成し、ビットコインを移動することを必須としている。ファームウェアには、署名前のトランザクションチェックと、トランザクションが変更された場合の警告機能も追加された。Coinkiteは、トランザクション署名の問題は理論上のものだと説明しており、実際に悪用されたとは述べていない。
なぜ重要か: より強固なシード生成により、攻撃者がウォレットの秘密鍵を推測し、影響を受けたビットコインウォレットから資金を抜き取るリスクが低下する可能性がある。
市場センチメント
中立, ストレス局面, テック主導。
理由: シード生成の欠陥によって約1億3000万ドル相当のビットコインが盗まれたことで、ウォレットのセキュリティリスクが今回の事象の中心となっている。
類似の過去事例
2022年3月、侵害されたバリデーター鍵によって、攻撃者はRoninブリッジから約6億2500万ドルを流出させた。Sky Mavisはその後、影響を受けたユーザーへの補償と侵害されたバリデーターの交換のため、1億5000万ドルを調達した。相違点は、Roninの侵害がプールされたブリッジ資金に影響したのに対し、Coldcardの事案は個人用ハードウェアウォレットにおける弱いシード生成に関係していたことだ。(The Block) (theblock.co)
波及効果
新しいシードへの移行が必要となることで、影響を受けたColdcardユーザーの間では、短期的にセキュリティ対応とサポートへの需要が高まる可能性がある。ユーザーが移行を完了し、盗難が止まれば、影響は影響を受けたColdcardウォレットに集中したままとなる可能性がある。
機会とリスク
機会: 更新済みのColdcardファームウェアをインストールすれば、ユーザーはビットコインを移動する前に、追加のユーザー由来の乱数性を用いて新しいシードを作成できる。
リスク: ウォレットが2021年から2026年7月までの間に影響を受けたバージョンを使用していた場合、ユーザーは新しいシードを作成した後にビットコインを移動し、既知の欠陥へのエクスポージャーを抑えることができる。
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.