6 ore fa
Hoskinson: l'avvertimento di Buterin sull'IA potrebbe ritardare le difese quantistiche di Internet
Hoskinson says Vitalik's AI warning could delay the internet's quantum defenses
CryptoSlate
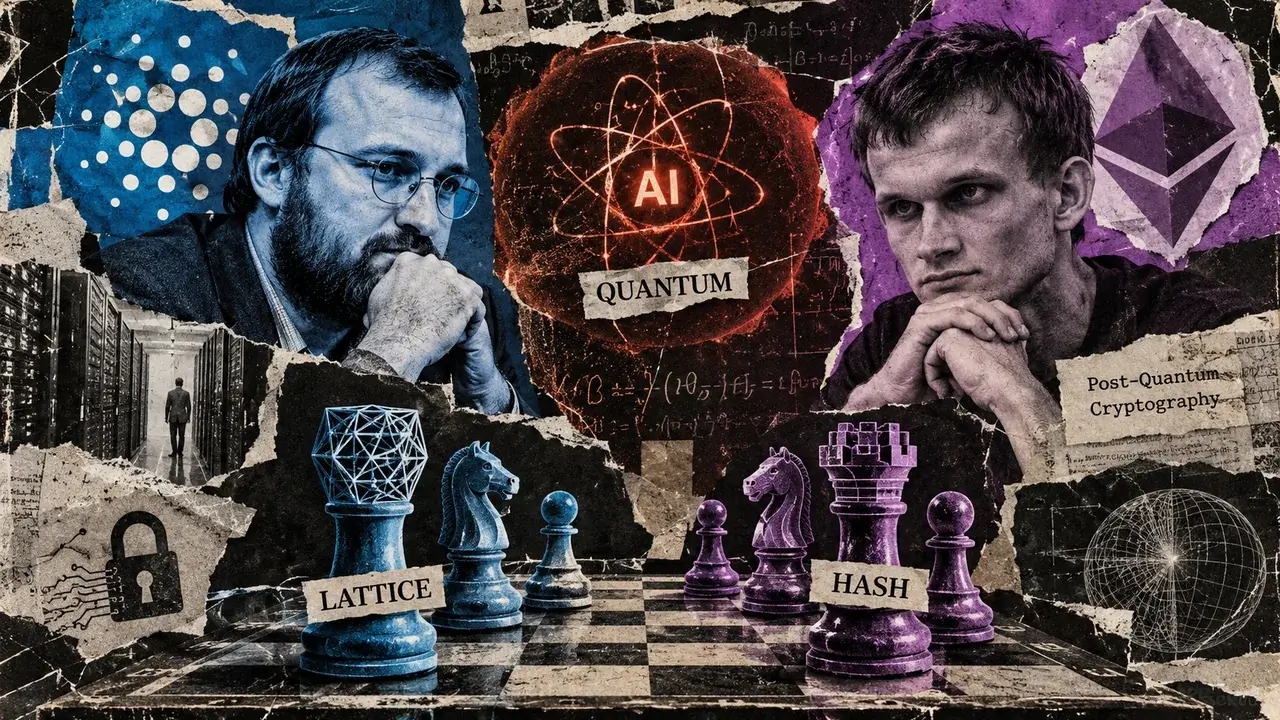
Il fondatore di Cardano Charles Hoskinson ha accusato il cofondatore di Ethereum Vitalik Buterin di indebolire la crittografia resistente ai computer quantistici con avvertimenti speculativi su scoperte matematiche favorite dall'IA. In un post del 9 ottobre, Hoskinson ha contestato lo scetticismo di Buterin verso la crittografia basata su reticoli. Hoskinson ha sostenuto che decenni di ricerca sulla sicurezza hanno già tenuto conto delle debolezze note di questa tecnologia. Hoskinson ha avvertito che incoraggiare gli sviluppatori ad abbandonare gli approcci consolidati potrebbe rallentare le protezioni già in fase di implementazione nelle infrastrutture di Internet, lasciando i sistemi esposti a futuri attacchi quantistici.
Buterin ha avvertito che scoperte matematiche assistite dall'IA potrebbero indebolire la crittografia progettata per resistere ai computer quantistici. Buterin ha detto che la roadmap «snella» di lungo periodo di Ethereum si è orientata verso firme e prove basate su funzioni hash, evitando soluzioni basate su reticoli. Hoskinson ha respinto questo ragionamento e ha accusato Buterin di essere troppo legato alla direzione di ricerca già intrapresa da Ethereum per riconsiderare l'approccio. La disputa riguarda le alternative post-quantistiche alle firme a curva ellittica usate da Bitcoin ed Ethereum.
La preoccupazione di Buterin deriva in parte dalla fattorizzazione degli interi, ambito in cui progressi matematici come il crivello generale dei campi di numeri hanno migliorato notevolmente le tecniche per attaccare la crittografia RSA. Buterin ha ipotizzato che l'IA possa condensare in un periodo molto più breve decenni di progressi matematici comparabili, rivelando potenzialmente scorciatoie impreviste contro i sistemi basati su reticoli. Hoskinson ha descritto le ragioni contrarie ai reticoli come un'intuizione sulla struttura matematica fondata sulla storia del crivello generale dei campi di numeri. Hoskinson ha detto che il crivello è emerso da tecniche basate su relazioni aritmetiche e numeri lisci. Hoskinson ha affermato che non è stato dimostrato alcun meccanismo comparabile contro i problemi reticolari alla base dei moderni standard post-quantistici.
Hoskinson ha citato oltre quattro decenni di ricerca, compresi i progressi nella riduzione dei reticoli e negli algoritmi di crivello. Hoskinson ha detto che tali progressi hanno migliorato gradualmente gli attacchi senza produrre una svolta generale in grado di sconfiggere sistemi configurati correttamente. Nel 2024 l'Istituto nazionale statunitense per gli standard e la tecnologia ha standardizzato ML-KEM per l'incapsulamento delle chiavi e ML-DSA per le firme digitali. Hoskinson ha detto che i parametri di sicurezza degli standard tengono conto degli attacchi noti.
Hoskinson ha inoltre respinto l'esempio proposto da Buterin, secondo cui moltiplicare per 10 le dimensioni delle chiavi potrebbe proteggere la crittografia a chiave pubblica dai progressi matematici favoriti dall'IA. Hoskinson ha definito quel moltiplicatore «numerologia» e ha sostenuto che i parametri di sicurezza vadano modificati in base ai miglioramenti misurabili degli algoritmi di attacco. Un cambiamento nell'efficienza degli attacchi potrebbe giustificare parametri moderatamente più grandi. Una svolta matematica fondamentale potrebbe invece richiedere la sostituzione completa di un algoritmo.
Hoskinson ha contestato l'ipotesi che la crittografia basata su funzioni hash offra una maggiore protezione contro scoperte matematiche impreviste. Hoskinson ha citato le debolezze storiche di MD5 e SHA-1 come prova del fatto che le funzioni hash possono contenere strutture sfruttabili. Tuttavia, tali fallimenti non dimostrano la presenza di vulnerabilità in costruzioni moderne come SHA-256. Hoskinson ha inoltre criticato Poseidon e Poseidon2, funzioni hash progettate per un uso efficiente nelle prove a conoscenza zero e rilevanti per la ricerca crittografica di più lungo periodo di Ethereum. La Ethereum Foundation ha finanziato ricerche sulla resistenza di Poseidon agli attacchi algebrici, comprese indagini che utilizzano basi di Gröbner e altri metodi di crittoanalisi. Hoskinson ha sostenuto che anche questi progetti potrebbero essere bersaglio di scoperte matematiche assistite dall'IA e si è chiesto perché i sistemi basati su reticoli debbano essere guardati con maggiore scetticismo.
Le firme basate su funzioni hash possono consentire l'autorizzazione di transazioni resistente ai computer quantistici. Le tecniche basate su reticoli supportano anche l'incapsulamento delle chiavi per la crittografia e altre costruzioni crittografiche avanzate. Abbandonare la ricerca sui reticoli potrebbe quindi limitare le opzioni degli sviluppatori per sistemi di privacy, comunicazioni sicure e altre applicazioni che richiedono queste capacità.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.