2 ore fa
Bitquery: wallet Solana invia 30.749,80 USDT a un indirizzo falso dopo un test da 10 dollari
A Solana wallet tested a fake address with $10, then sent it $30,750
CryptoSlate
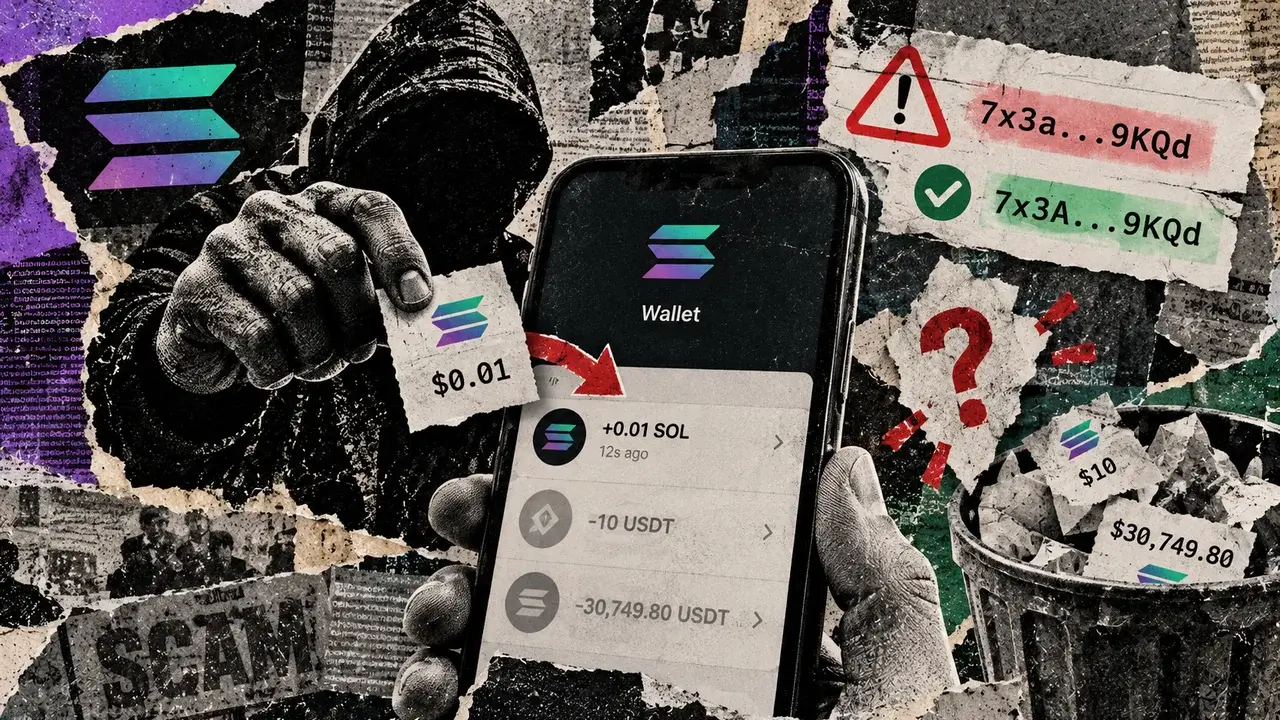
La società di dati blockchain Bitquery ha descritto un caso del 17 novembre 2025 in cui un wallet Solana ha prima inviato 10 dollari in USDT all'indirizzo di deposito Gate.io del wallet. Dodici secondi dopo, un indirizzo simile ha inviato un trasferimento di importo minimo. Il wallet ha quindi inviato un secondo test da 10 dollari all'indirizzo falso. In seguito, il wallet ha inviato 30.749,80 USDT allo stesso indirizzo falso.
Il cosiddetto address poisoning inserisce nella cronologia dei pagamenti di un wallet una voce ingannevole. Un piccolo trasferimento in entrata fa comparire l'indirizzo del mittente, simile a quello legittimo, accanto a un pagamento autentico. In seguito, un utente che copia l'indirizzo simile può inviare denaro al destinatario sbagliato. Un test riuscito conferma che il trasferimento è arrivato all'indirizzo selezionato, ma non può stabilire chi controlli quell'indirizzo. Ripetere il pagamento ripete l'errore se la destinazione è stata copiata in modo scorretto. La ricezione di un piccolo trasferimento non svuota di per sé un wallet tramite questo meccanismo. La perdita si verifica quando il titolare del wallet autorizza in seguito un pagamento all'indirizzo simile.
I risultati di Bitquery del 9 ottobre 2026 hanno contato 4.497.798 wallet Solana presi di mira tra il 30 ottobre 2025 e il 7 ottobre 2026, un periodo di 11 mesi. Secondo i criteri di Bitquery, per essere conteggiato un wallet doveva effettuare nello stesso giorno un pagamento di almeno 1 dollaro in SOL, USDC o USDT, seguito da un trasferimento di importo minimo o da un token di stablecoin falso. Il trasferimento successivo doveva provenire da un indirizzo diverso che corrispondesse ad almeno tre caratteri all'inizio e alla fine dell'indirizzo del beneficiario. Il numero dei wallet presi di mira non significa che 4,5 milioni di wallet abbiano perso denaro.
L'analisi delle perdite di Bitquery ha riguardato un gruppo più ristretto, di circa 3,0 milioni di wallet avvelenati entro il 9 luglio 2026. Di questi, 1.104 hanno effettuato pagamenti conformi ai criteri, per un totale di 940.106 dollari. Il totale delle perdite è una stima al ribasso. L'analisi ha conteggiato i pagamenti di almeno 1 dollaro effettuati entro 90 giorni dal primo trasferimento di importo minimo. Un pagamento oltre tale periodo poteva essere incluso se quel giorno erano arrivati altri trasferimenti di importo minimo. L'analisi ha escluso i wallet avvelenati dopo il 9 luglio e i pagamenti non conformi a queste regole. Bitquery ha inoltre rimosso i rapporti preesistenti ritenuti probabili, comprese le coppie di indirizzi con pagamenti o rimborsi precedenti. Queste esclusioni potrebbero aver rimosso alcuni casi di furto autentici.
Le indicazioni di Phantom sull'address poisoning consigliano agli utenti di evitare gli indirizzi copiati dalla cronologia delle transazioni e di verificare l'indirizzo prima di inviare. Le istruzioni di Phantom per ricevere pagamenti dicono agli utenti di verificare innanzitutto l'indirizzo esatto del destinatario e la rete. Invitano poi a controllare lo stato della transazione su un explorer. Phantom afferma di non poter recuperare i token inviati all'indirizzo sbagliato.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.