il y a 3 heures
Hoskinson estime que l'avertissement de Buterin sur l'IA pourrait retarder les défenses d'Internet contre les attaques quantiques
Hoskinson says Vitalik's AI warning could delay the internet's quantum defenses
CryptoSlate
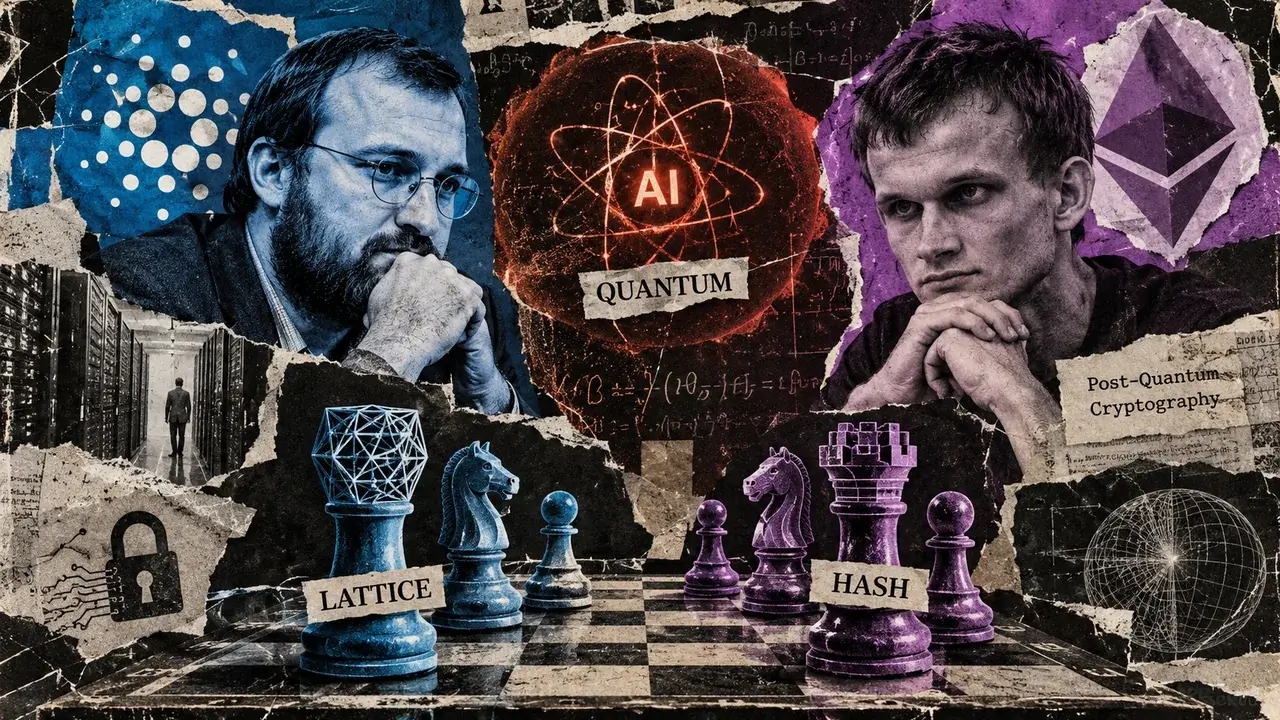
Le fondateur de Cardano, Charles Hoskinson, a accusé le cofondateur d'Ethereum, Vitalik Buterin, de fragiliser la cryptographie résistante au quantique par des mises en garde spéculatives sur des percées mathématiques rendues possibles par l'IA. Dans une publication du 9 octobre, Hoskinson a contesté le scepticisme de Buterin à l'égard de la cryptographie fondée sur les réseaux euclidiens. Hoskinson a estimé que des décennies de recherche en sécurité avaient déjà pris en compte les faiblesses connues de cette technologie. Il a averti qu'encourager les développeurs à abandonner des approches établies pourrait ralentir les protections déjà déployées dans les infrastructures d'Internet, laissant les systèmes exposés à de futures attaques quantiques.
Buterin a averti que des découvertes mathématiques assistées par l'IA pourraient affaiblir la cryptographie conçue pour résister aux ordinateurs quantiques. Il a déclaré que la feuille de route « lean » à long terme d'Ethereum privilégie désormais les signatures et les preuves à base de hachage, écartant les conceptions fondées sur les réseaux euclidiens. Hoskinson a rejeté ce raisonnement et accusé Buterin d'être trop attaché à l'orientation actuelle des recherches d'Ethereum pour réexaminer cette approche. Le différend porte sur les solutions post-quantiques qui pourraient remplacer les signatures à courbe elliptique utilisées par Bitcoin et Ethereum.
Les inquiétudes de Buterin tiennent en partie à la factorisation des entiers, pour laquelle des avancées mathématiques telles que le crible général du corps de nombres ont considérablement amélioré les techniques d'attaque du chiffrement RSA. Buterin a avancé que l'IA pourrait condenser en une période bien plus courte des décennies de progrès mathématiques comparables, révélant potentiellement des raccourcis inattendus pour attaquer les systèmes fondés sur les réseaux euclidiens. Hoskinson a décrit les arguments contre ces réseaux comme une intuition sur les structures mathématiques, inspirée de l'histoire du crible général du corps de nombres. Il a indiqué que cette méthode était issue de techniques faisant intervenir des relations arithmétiques et des nombres friables. Selon lui, aucun mécanisme comparable n'a été démontré contre les problèmes de réseaux euclidiens sur lesquels reposent les normes post-quantiques modernes.
Hoskinson a cité plus de quatre décennies de recherche, notamment les progrès de la réduction de réseaux et des algorithmes de criblage. Il a déclaré que ces avancées avaient progressivement amélioré les attaques sans produire de percée générale capable de vaincre des systèmes correctement configurés. En 2024, l'Institut national américain des normes et de la technologie a normalisé ML-KEM pour l'encapsulation de clés et ML-DSA pour les signatures numériques. Hoskinson a affirmé que les paramètres de sécurité de ces normes tenaient compte des attaques connues.
Hoskinson a également rejeté l'exemple avancé par Buterin, selon lequel multiplier par dix la taille des clés pourrait protéger le chiffrement à clé publique contre les progrès mathématiques dus à l'IA. Hoskinson a qualifié ce multiplicateur de « numérologie » et soutenu que les paramètres de sécurité devaient être ajustés en fonction des améliorations mesurables des algorithmes d'attaque. Une évolution de l'efficacité des attaques pourrait justifier des paramètres modérément plus élevés. Une percée mathématique fondamentale pourrait imposer de remplacer entièrement un algorithme.
Hoskinson a contesté l'hypothèse selon laquelle la cryptographie à base de hachage offrirait une meilleure protection contre des découvertes mathématiques imprévues. Il a cité les faiblesses historiques de MD5 et SHA-1 pour montrer que les fonctions de hachage peuvent présenter des structures exploitables. Ces défaillances ne démontrent toutefois pas l'existence de vulnérabilités dans des constructions modernes telles que SHA-256. Hoskinson a également critiqué Poseidon et Poseidon2, des fonctions de hachage conçues pour être utilisées efficacement dans les preuves à divulgation nulle de connaissance et qui intéressent les recherches cryptographiques à plus long terme d'Ethereum. La Fondation Ethereum a financé des recherches sur la résistance de Poseidon aux attaques algébriques, notamment des études utilisant les bases de Gröbner et d'autres méthodes de cryptanalyse. Hoskinson a soutenu que ces conceptions pouvaient elles aussi être ciblées par des découvertes mathématiques assistées par l'IA et s'est demandé pourquoi les systèmes fondés sur les réseaux euclidiens devaient susciter davantage de scepticisme.
Les signatures à base de hachage peuvent permettre l'autorisation de transactions résistante aux attaques quantiques. Les techniques fondées sur les réseaux euclidiens servent également à l'encapsulation de clés pour le chiffrement et à d'autres constructions cryptographiques avancées. Abandonner la recherche sur ces réseaux pourrait donc limiter les options des développeurs pour les systèmes de confidentialité, les communications sécurisées et les autres applications nécessitant ces capacités.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.