il y a 2 heures
Un portefeuille Solana envoie 30 749,80 USDT à une fausse adresse après un test de 10 dollars, selon Bitquery
A Solana wallet tested a fake address with $10, then sent it $30,750
CryptoSlate
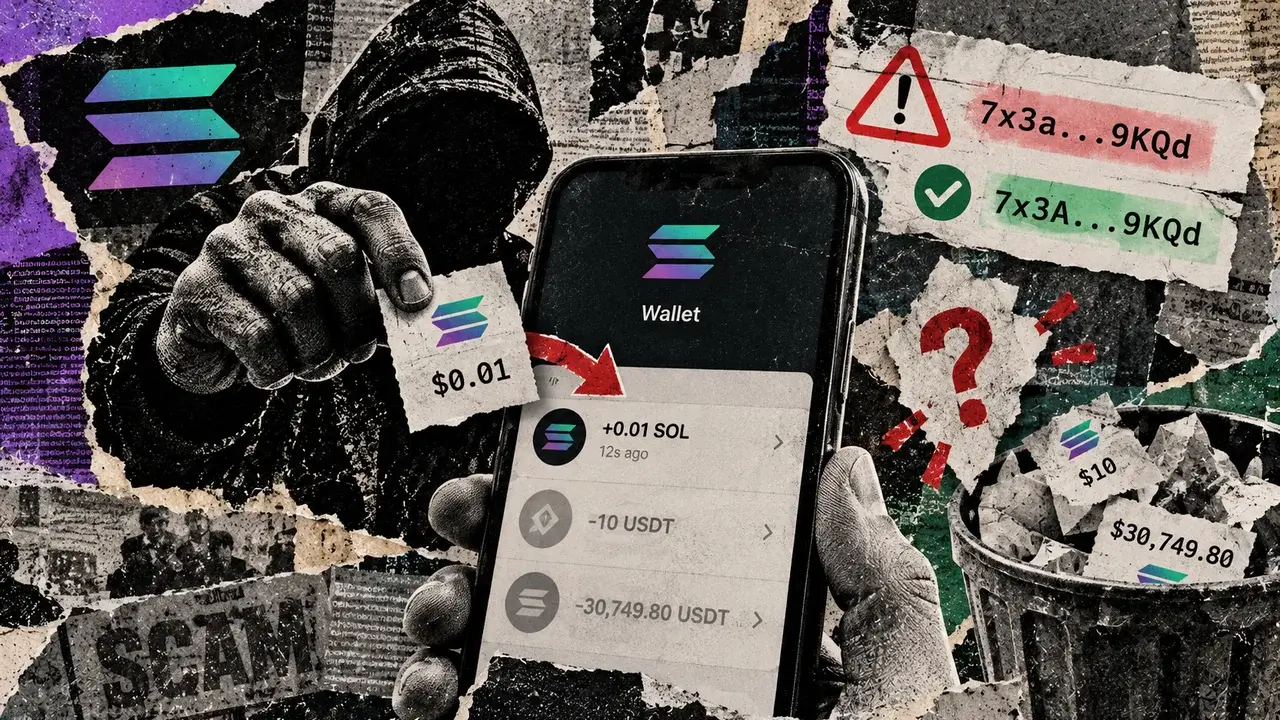
La société d'analyse de données blockchain Bitquery a décrit un cas survenu le 17 novembre 2025, dans lequel un portefeuille Solana a d'abord envoyé 10 dollars en USDT à l'adresse de dépôt Gate.io du portefeuille. Une adresse similaire a envoyé un transfert minime 12 secondes plus tard. Le portefeuille a ensuite envoyé un deuxième montant test de 10 dollars à la fausse adresse. Il a par la suite envoyé 30 749,80 USDT à cette même fausse adresse.
L'empoisonnement d'adresse consiste à introduire une entrée trompeuse dans l'historique des paiements d'un portefeuille. Un minuscule transfert entrant fait apparaître l'adresse de l'expéditeur, qui ressemble à la bonne, près d'un paiement légitime. Un utilisateur qui copie ensuite cette adresse similaire peut envoyer de l'argent au mauvais destinataire. La réussite d'un test confirme que les fonds ont été envoyés à l'adresse choisie, mais ne permet pas d'établir qui contrôle cette adresse. Répéter un paiement reproduit l'erreur si la destination a été copiée incorrectement. La réception d'un minuscule transfert ne vide pas à elle seule un portefeuille par ce mécanisme. La perte survient lorsque le propriétaire du portefeuille autorise ensuite un paiement à l'adresse similaire.
Les conclusions publiées par Bitquery le 9 octobre 2026 recensent 4 497 798 portefeuilles Solana ciblés entre le 30 octobre 2025 et le 7 octobre 2026, soit une période de 11 mois. Selon les critères de ciblage de Bitquery, il fallait qu'un paiement d'au moins 1 dollar en SOL, USDC ou USDT ait été effectué le même jour, puis qu'un transfert minime ou un faux jeton stablecoin ait suivi. Ce transfert devait provenir d'une adresse différente correspondant à au moins trois caractères au début et à la fin de l'adresse du bénéficiaire. Le nombre de portefeuilles ciblés ne signifie pas que 4,5 millions d'entre eux ont perdu de l'argent.
L'analyse des pertes de Bitquery porte sur un sous-ensemble plus restreint d'environ 3,0 millions de portefeuilles empoisonnés jusqu'au 9 juillet 2026. Parmi eux, 1 104 ont effectué des paiements répondant aux critères, pour un total de 940 106 dollars. Ce total des pertes constitue une estimation basse. L'analyse a comptabilisé les paiements d'au moins 1 dollar effectués dans les 90 jours suivant le premier transfert minime. Un paiement effectué au-delà de cette période pouvait être retenu si d'autres transferts minimes étaient arrivés ce jour-là. L'analyse excluait les portefeuilles empoisonnés après le 9 juillet et les paiements ne répondant pas à ces règles. Bitquery a également écarté les relations probablement préexistantes, notamment les paires d'adresses ayant déjà fait l'objet de paiements ou de remboursements. Ces exclusions ont pu écarter certains vols avérés.
Les recommandations de Phantom contre l'empoisonnement d'adresses conseillent aux utilisateurs d'éviter les adresses copiées depuis l'historique des transactions et de vérifier l'adresse avant d'envoyer des fonds. Les instructions de Phantom pour recevoir un paiement indiquent aux utilisateurs de commencer par confirmer l'adresse exacte du destinataire et le réseau. Elles leur conseillent ensuite de vérifier le statut de la transaction sur un explorateur. Phantom précise que la plateforme ne peut pas récupérer les jetons envoyés à la mauvaise adresse.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.