hace 13 horas
Investigadores estiman que los presuntos robos de wallets Ledger se acercan a 90 millones de dólares
Ledger hack scare nears $90 million as Tether moves to freeze stolen USDT
CryptoSlate
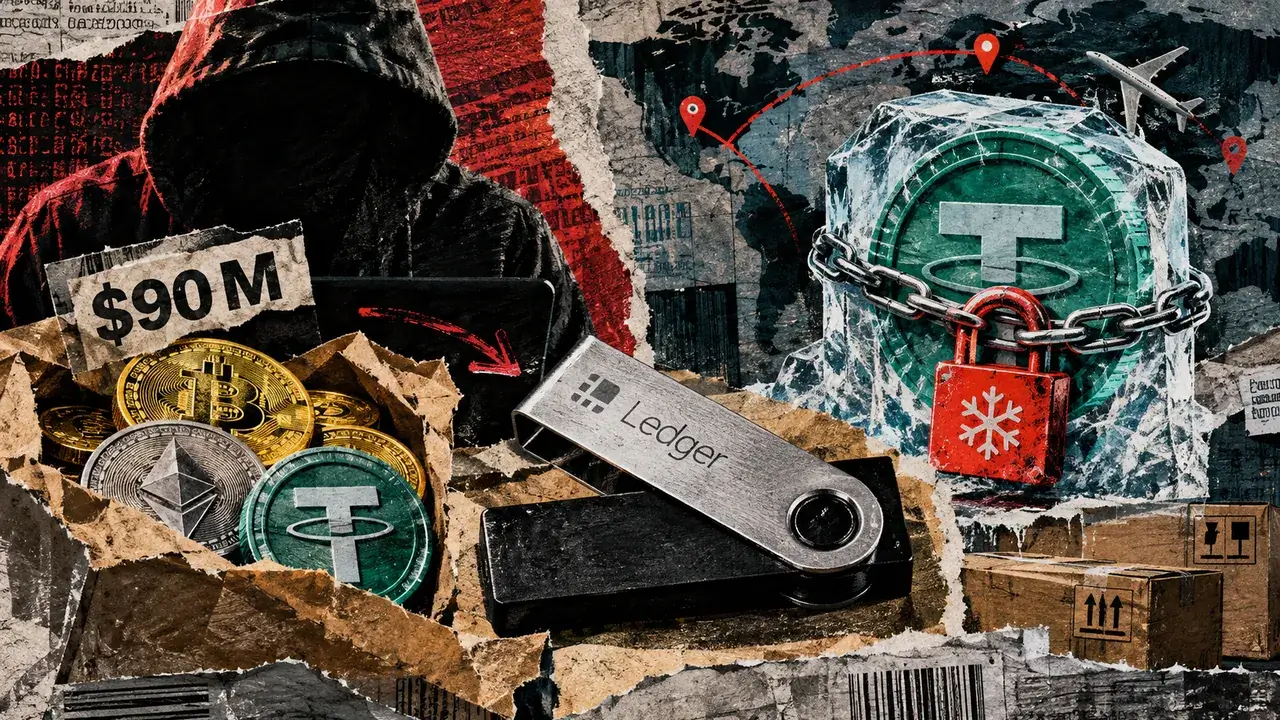
Investigadores de blockchain estiman que los presuntos robos de wallets Ledger se acercan a 90 millones de dólares. El investigador de blockchain Specter estimó inicialmente que los presuntos robos superaban los 86 millones de dólares. La firma de seguridad blockchain MistTrack situó posteriormente las pérdidas reportadas en cerca de 90 millones de dólares. Las estimaciones no han sido verificadas de forma independiente. Los investigadores no han establecido si todas las wallets incluidas en los cálculos fueron vulneradas en una misma operación.
Ledger dijo en un comunicado del 9 de octubre que el fabricante de wallets de hardware investigaba pérdidas reportadas por clientes tras la compra de dispositivos a CryptoBilis. CryptoBilis es un distribuidor autorizado que opera en el Sudeste Asiático y figura en el directorio oficial de distribuidores de Ledger para Malasia, Indonesia y Filipinas. Como medida de precaución, Ledger pidió a CryptoBilis que suspendiera de inmediato las ventas y los envíos de wallets de hardware Ledger mientras continúa la investigación. Ledger recomendó a los clientes que compraron dispositivos a CryptoBilis en los últimos 90 días que no inicializaran los dispositivos cuya configuración no se hubiera completado. Ledger aconsejó a los clientes con wallets configuradas que consideraran transferir sus criptomonedas a un nuevo dispositivo Ledger inicializado con una frase de recuperación nueva. En general, los clientes confían en las relaciones de distribución autorizada para reducir el riesgo de recibir hardware falsificado o manipulado.
El fundador de Binance, Changpeng Zhao, advirtió a los usuarios que actuaran con cautela, en particular a quienes hubieran comprado recientemente un dispositivo Ledger. Zhao dijo que la información disponible apuntaba a un ataque a la cadena de suministro localizado en un proveedor. Zhao planteó que un número limitado de clientes podría haber recibido dispositivos falsificados o manipulados, al tiempo que destacó la larga trayectoria de seguridad de Ledger. Zhao pidió la cooperación del sector para identificar a los presuntos atacantes y recuperar los activos robados. Dijo que esperaba que todos los participantes del ecosistema BNB y el sector en general ayudaran a rastrear y recuperar los fondos.
El exdirector ejecutivo de Mt. Gox, Mark Karpelès, investiga si se insertaron componentes de hardware maliciosos en dispositivos distribuidos a clientes. Karpelès pidió a CryptoBilis que abriera algunas wallets Ledger no vendidas para inspeccionar las placas de circuito internas en busca de implantes de espionaje o modificaciones no autorizadas. La documentación de seguridad de Ledger reconoce que Genuine Check verifica el Secure Element de un dispositivo, pero no necesariamente puede detectar modificaciones físicas en otras partes si el chip de seguridad original permanece intacto. Por tanto, un dispositivo alterado físicamente podría superar la autenticación pese a contener componentes no autorizados. No hay pruebas confirmadas de que implantes de hardware maliciosos causaran los robos reportados. Ledger no ha revelado cuántos dispositivos podrían haberse visto comprometidos ni establecido si el incidente se debió a hardware falsificado, manipulación física u otro método de ataque.
Investigadores de blockchain intentan rastrear y restringir el movimiento de las criptomonedas robadas mientras Ledger examina el posible origen de las vulneraciones. Specter dijo que el análisis de transacciones identificó entradas de cientos de wallets de presuntas víctimas a direcciones de Bitcoin, Ethereum y Tron. MistTrack dijo que observó a Tether congelar USDT vinculados al incidente. MistTrack señaló que varios usuarios afectados se pusieron en contacto con su equipo para pedir ayuda.
USDT incluye controles administrativos que permiten a Tether restringir las transferencias desde direcciones designadas, lo que ofrece una posible vía de recuperación. Los usuarios no pueden mover los USDT afectados mediante transacciones ordinarias de blockchain desde una dirección congelada, salvo que se levante la restricción. Estos controles pueden ayudar a impedir que los fondos robados se transfieran a otras wallets o se conviertan en otras criptomonedas mientras los investigadores establecen quiénes son sus propietarios. Sin embargo, los presuntos robos abarcan varias redes blockchain e incluyen activos distintos de USDT. Tether no puede congelar directamente bitcoin ni ether nativos. Por tanto, los investigadores dependen de la cooperación de exchanges, custodios y fuerzas del orden si esos activos llegan a servicios identificables.
Congelar USDT no devuelve automáticamente los tokens a sus propietarios originales. Cualquier restitución requeriría verificaciones adicionales y coordinación con las autoridades o las contrapartes pertinentes. MistTrack no ha revelado el valor en dólares de los tokens restringidos. Por tanto, no puede determinarse qué proporción de los casi 90 millones de dólares en pérdidas reportadas es recuperable. Los investigadores aún no han determinado cómo se vulneraron las wallets ni qué cantidad de los presuntos fondos robados puede recuperarse. La incertidumbre aumenta la presión sobre los investigadores para localizar los fondos restantes antes de que nuevas transacciones los dispersen.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.