agosto 21, 12:10
Coldcard lanza firmware tras el robo de más de 114 millones de dólares en Bitcoin y cita una revisión con IA
Coldcard ships firmware after $114 million bitcoin theft; says AI helped catch more bugs
CoinDesk
Puntos clave
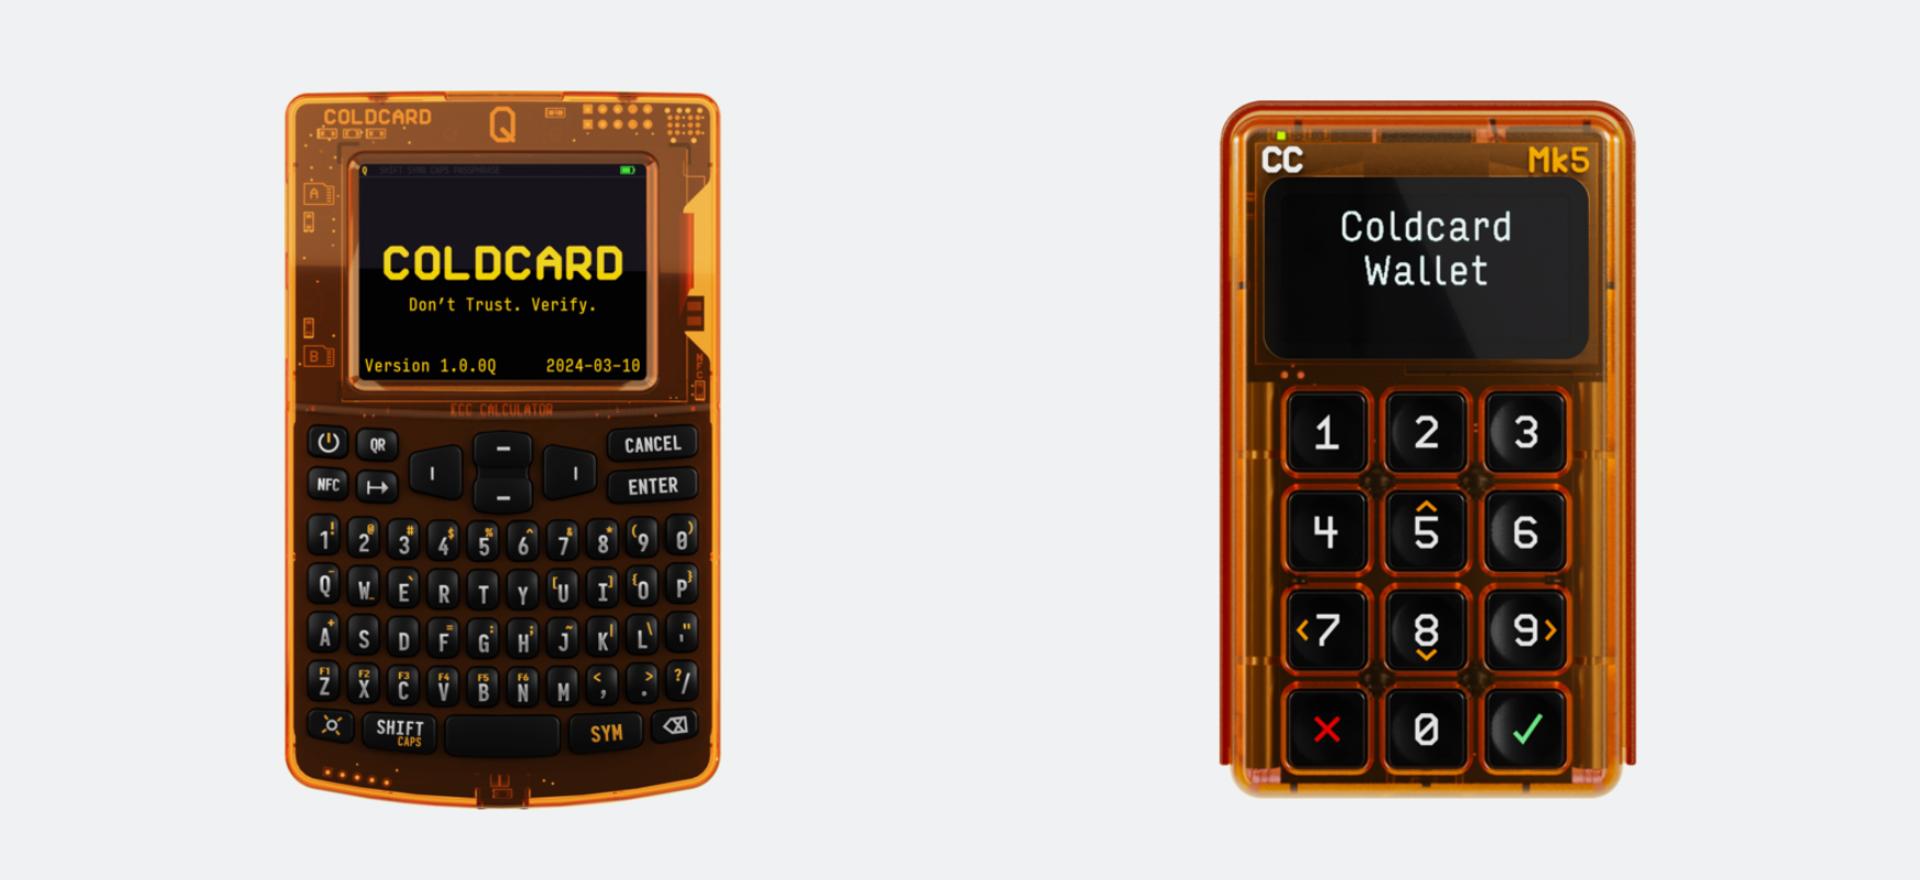
Coinkite lanzó firmware para las wallets de hardware Coldcard después de que un fallo en la generación de aleatoriedad permitiera a los atacantes robar más de 114 millones de dólares en Bitcoin. Coinkite afirmó que una revisión del sistema asistida por IA detectó problemas adicionales en la aprobación de transacciones, el manejo de datos USB y la validación del firmware. Los seeds creados con el firmware afectado entre 2021 y julio de 2026 deben reemplazarse y requieren migrar los fondos incluso después de la instalación. Los nuevos seeds de Coldcard requieren aleatoriedad física mediante 65 pulsaciones de teclas impredecibles, 50 lanzamientos de un dado de seis caras o 128 lanzamientos de moneda.
Sentimiento del mercado
cautelosamente alcista, impulsado por tecnología.
Motivo: Coinkite lanzó firmware después de que una revisión asistida por IA identificara problemas de seguridad adicionales.
Casos históricos similares
Los fallos de seguridad de las wallets de hardware suelen aumentar la demanda de reemplazo de seeds y de una migración prudente de fondos, en lugar de generar un efecto duradero sobre el precio de todo el mercado. El caso actual se diferencia porque Coinkite aplicó una revisión asistida por IA al sistema Coldcard en su conjunto.
Efecto dominó
La migración obligatoria de los seeds podría centrar la atención de los tenedores de Bitcoin afectados en las prácticas de configuración de wallets y la verificación de transacciones. Si los tenedores completan la migración con rapidez, el impacto sobre la seguridad podría mantenerse limitado a las wallets Coldcard afectadas.
Oportunidades y riesgos
Oportunidades: Los usuarios pueden observar si Coldcard proporciona más detalles de validación sobre el firmware actualizado y el proceso de generación de seeds.
Riesgos: El principal riesgo es que los seeds creados con el firmware afectado sigan expuestos hasta que los tenedores generen nuevos seeds y migren los fondos.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.