agosto 20, 21:00
El ataque al reloj de Solana probablemente quedó fuera del concurso de Alpenglow dotado con 50.000 SOL
Solana’s 50,000 SOL security contest did not cover a clock attack disclosed months earlier

CryptoSlate
Puntos clave
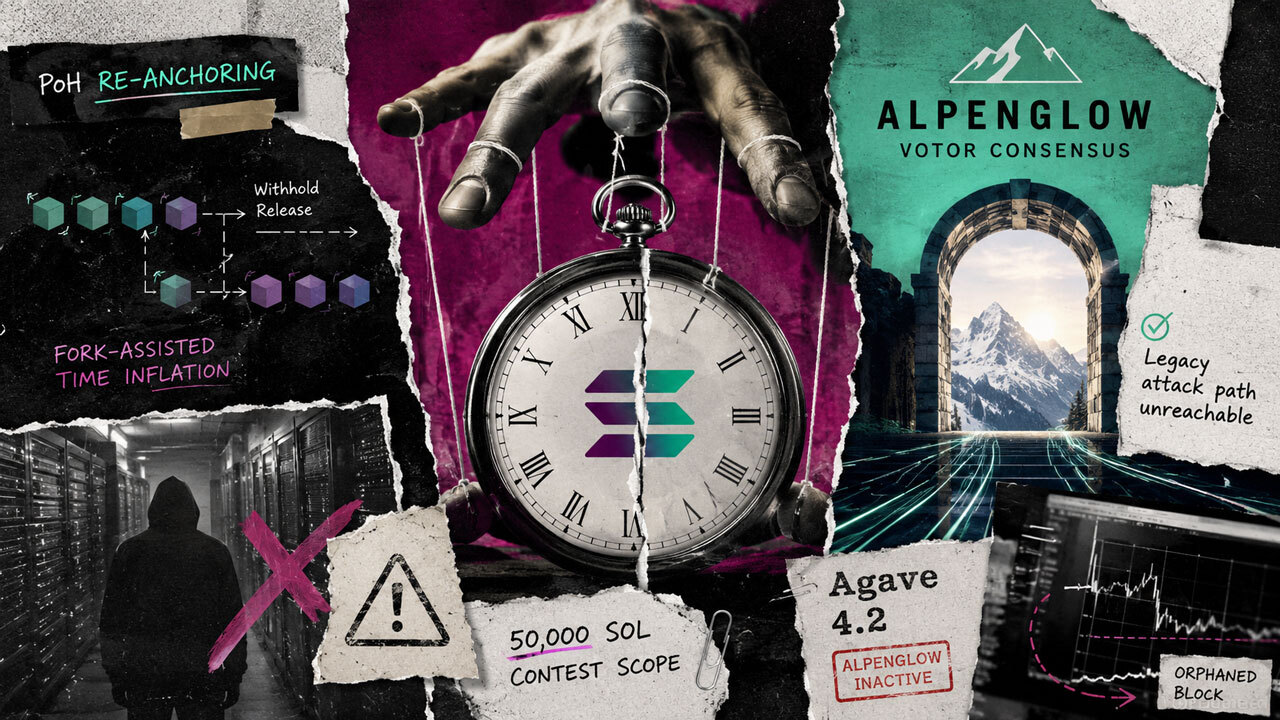
Unos investigadores presentaron el 12 de agosto, en USENIX Security, un ataque contra el reloj de Proof-of-History de Solana, después de informar de forma privada a los desarrolladores de Solana en diciembre de 2025. El ataque puede permitir que un líder designado amplíe su ventana efectiva de bloques mediante un nuevo anclaje de Proof-of-History y la elección de bifurcación heredada de TowerBFT. Las reglas del concurso de Anza probablemente excluyeron el hallazgo porque el comportamiento que solo podía alcanzarse cuando Alpenglow estaba inactivo quedaba fuera del alcance del concurso. Los investigadores no identificaron una versión concreta de Agave afectada ni demostraron un exploit activo, un robo, una manipulación de la red principal o una ruptura de la seguridad del consenso.
Sentimiento del mercado
neutro, impulsado por tecnología.
Motivo: La investigación describe una vía de ataque controlada en el consenso heredado sin demostrar un exploit activo ni una ruptura de la seguridad del consenso.
Casos históricos similares
La investigación sobre el consenso sin un exploit activo demostrado suele tener un efecto inmediato limitado en el mercado. La reacción del mercado puede cambiar si los mantenedores confirman la exposición o publican detalles sobre la solución. Este caso se diferencia porque una transición de consenso pendiente está diseñada para eliminar los requisitos previos del ataque informado.
Efecto dominó
El efecto inmediato parece limitado a la vía de consenso heredada de Solana, ya que el mecanismo descrito depende de componentes que Alpenglow está diseñado para sustituir. Si el consenso heredado permanece activo hasta la transición, una revisión de la implementación específica del estudio podría determinar si la preocupación se convierte en un riesgo operativo.
Oportunidades y riesgos
Oportunidades: El principal punto constructivo que conviene vigilar es si Alpenglow se activa en la red principal y si se publica una revisión de la implementación específica del estudio.
Riesgos: El riesgo principal es que el consenso heredado permanezca activo sin una correspondencia pública entre los pasos del ataque y el código de migración.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.