agosto 21, 07:00
Un estudio vincula el 63 % del uso inicial de EIP-7702 de Ethereum con contratos controlados por atacantes
Attackers drove 63% of early use of Ethereum’s new smart wallet feature
CryptoSlate
Puntos clave
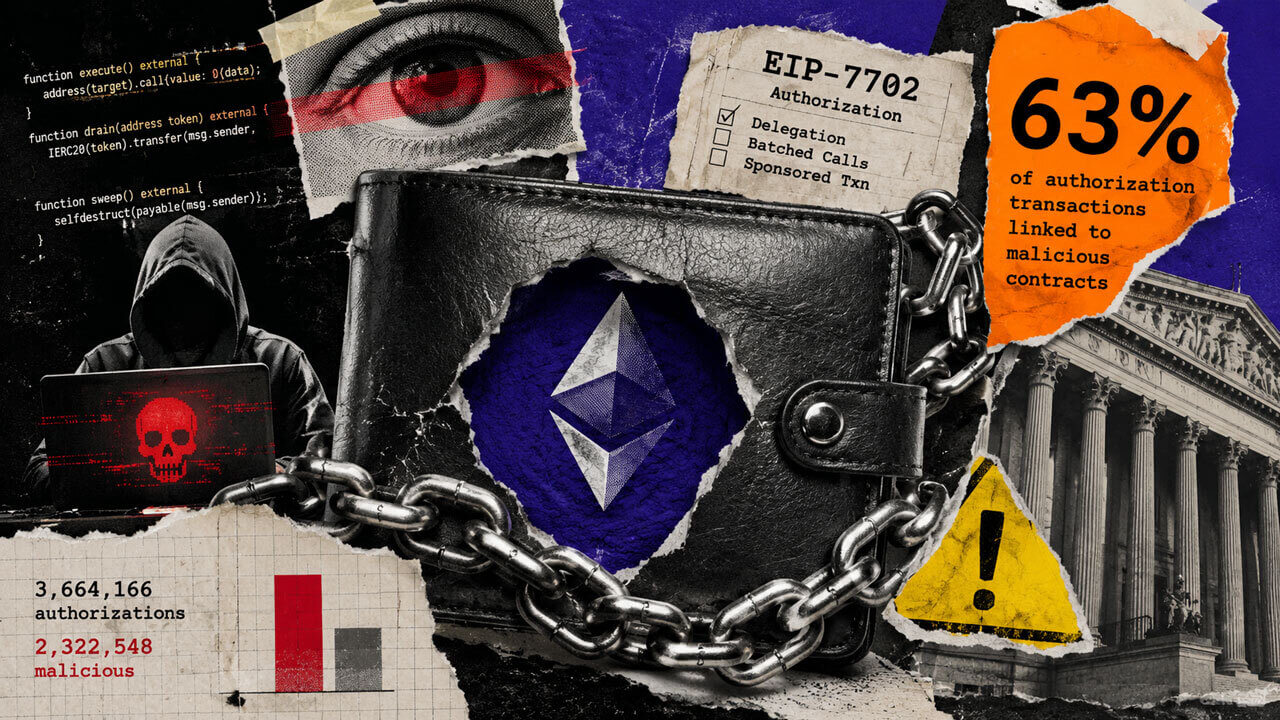
Un estudio revisado por pares para USENIX Security '26 vinculó contratos controlados por atacantes con 2.322.548 de las 3.664.166 transacciones de autorización EIP-7702 realizadas en siete cadenas hasta el 15 de julio de 2025. Ethereum activó Pectra, incluido EIP-7702, el 7 de mayo de 2025. EIP-7702 permite que una cuenta de propiedad externa delegue su autoridad al código de un contrato desplegado sin mover activos. Los investigadores detectaron pérdidas realizadas por valor de 2.362.848,76 dólares y estimaron una exposición potencial de aproximadamente 10,14 millones de dólares procedente de contratos antiguos que dependían de comprobaciones de cuenta obsoletas. Los autores señalaron que los resultados no miden la prevalencia entre monederos individuales ni la tasa actual de ataques en 2026.
Sentimiento del mercado
cautelosamente bajista, impulsado por tecnología.
Motivo: Los investigadores vincularon el 63 % de las transacciones de autorización EIP-7702 observadas con contratos controlados por atacantes.
Casos históricos similares
Los nuevos sistemas de permisos para monederos suelen afrontar un riesgo elevado de abuso antes de que las interfaces de los monederos muestren claramente la autoridad que conceden los usuarios. El problema actual implica código delegado con autoridad a nivel de cuenta, por lo que una configuración actual aparentemente benigna puede no mostrar por completo el riesgo anterior o futuro.
Efecto dominó
Si los monederos no restringen los objetivos de delegación, el código malicioso podría utilizar la autoridad delegada para pasar de firmas engañosas a aprobaciones, transferencias y llamadas a aplicaciones.
Oportunidades y riesgos
Oportunidades: Vigilar si los monederos muestran claramente los objetivos de delegación, los detalles de inicialización y el historial de autorizaciones. Unos controles más sólidos en los monederos podrían reducir las solicitudes de delegación inseguras.
Riesgos: Vigilar si los monederos permiten delegaciones arbitrarias o consideran inofensivos los objetivos aún no desplegados. Los contratos reutilizados de los atacantes podrían mantener elevada la cifra de transacciones incluso cuando el número de usuarios afectados siga sin estar claro.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.