agosto 28, 20:10
Cosmos evalúa erróneamente una vulnerabilidad durante 4 meses antes de que hackers roben casi 6 millones de dólares en 6 cadenas
Cosmos misjudged a critical bug for 4 months before hackers stole nearly $6 million across 6 chains

CryptoSlate
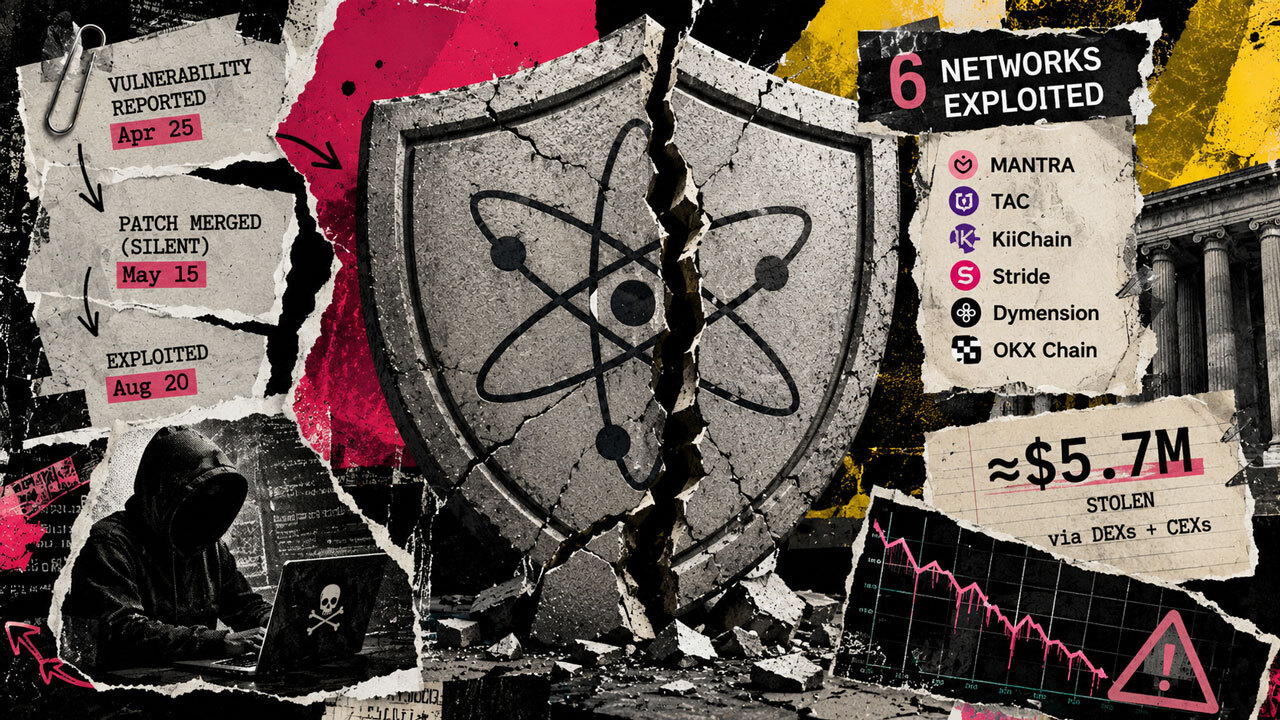
Los hackers explotaron una vulnerabilidad de Cosmos EVM en seis redes y robaron casi 6 millones de dólares. Cosmos Labs evaluó inicialmente de forma errónea el fallo durante cuatro meses antes de los ataques. Los atacantes convirtieron unos 2,87 millones de dólares a través de exchanges descentralizados. Convirtieron un estimado de 2,85 millones de dólares a través de plataformas centralizadas. Las cuentas vinculadas a la actividad en exchanges centralizados fueron congeladas. Cosmos Labs recibió el informe inicial sobre la vulnerabilidad el 25 de abril. Los ingenieros concluyeron que el fallo afectaba a las redes de seis decimales, mientras que las cadenas de Cosmos EVM conocidas en producción utilizaban 18 decimales. Cosmos Labs incorporó una corrección a la base de código principal el 15 de mayo. La corrección se gestionó como un parche público silencioso y no se trasladó de inmediato a las ramas antiguas porque requería actualizaciones coordinadas. Investigaciones posteriores a principios de agosto mostraron que las implementaciones de Cosmos EVM eran vulnerables independientemente de su configuración decimal. Las versiones corregidas v0.6.2 y v0.7.2 llegaron a última hora del 19 de agosto. A la mañana siguiente apareció una solicitud de incorporación pública que describía la vulnerabilidad y la vía de explotación. La primera transacción no autorizada conocida de MANTRA se produjo menos de 12 horas después. Cosmos Labs contactó con 40 redes después de que comenzaran los ataques. La empresa dijo que otras 13 cadenas potencialmente expuestas aplicaron parches, detuvieron sus operaciones o implementaron mitigaciones antes de la explotación. La respuesta también identificó 11 implementaciones de Cosmos EVM que Cosmos Labs no conocía previamente a través de sus canales de comunicación de seguridad. La vulnerabilidad afectaba a una capa de software compartida que proporciona funcionalidad compatible con Ethereum a las cadenas de Cosmos SDK. El ecosistema más amplio de Cosmos estaba valorado en más de 7.000 millones de dólares, pero esa cifra incluía proyectos que podrían no haber utilizado el software vulnerable y no representaba el importe directamente expuesto. El fallo combinaba un subdesbordamiento de enteros sin signo con un desbordamiento en otra cuenta. Un atacante podía crear un saldo anormalmente grande y utilizarlo para extraer el saldo legítimo de otra cuenta sin aumentar la oferta total de tokens. MANTRA sufrió la mayor pérdida detallada públicamente. Una billetera sin privilegios movió unos 720,9 millones de tokens desde dos direcciones que no habían autorizado las transacciones del 20 de agosto. El movimiento no comprometió las claves de validadores, administradores, gobernanza ni multifirma. El atacante movió aproximadamente 600 millones de tokens desde una dirección de quema. Movió otros 120,9 millones de tokens desde una multifirma heredada de la era génesis. Los saldos previamente inactivos pasaron a ser transferibles y aumentaron la oferta circulante en unos 720,9 millones de MANTRA. MANTRA valoró el movimiento en unos 3,6 millones de dólares utilizando el precio previo al incidente. A 28 de agosto no se había recuperado ningún token. Unos 38 millones de tokens permanecían inmovilizados en la cuenta del atacante. MANTRA remitió los tokens restantes a plataformas y a las fuerzas del orden después de rastrearlos a través de rutas de exchanges. El sistema de monitoreo de MANTRA no detectó la primera transacción durante casi cuatro horas porque trató la dirección de quema como incapaz de mover fondos. La cadena se detuvo 14 minutos después de un segundo débito no autorizado. La interrupción duró unas 30 horas. TAC informó de la explotación aproximadamente 45 horas después que MANTRA. KiiChain le siguió poco después. Cosmos Labs recomendó que las cadenas de Cosmos EVM detuvieran sus operaciones y se actualizaran mientras coordinaba la respuesta más amplia. Cosmos Labs está revisando sus procedimientos de triaje y divulgación de vulnerabilidades después de que el fallo alcanzara seis redes y provocara medidas de emergencia en varias decenas más.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.