septiembre 01, 17:40
Un hacker provoca 1.490 repeticiones exitosas en un exploit de criptomonedas de ICON
How a hacker reused the same authorization message 1,490 times to trigger massive crypto payout loops
CryptoSlate
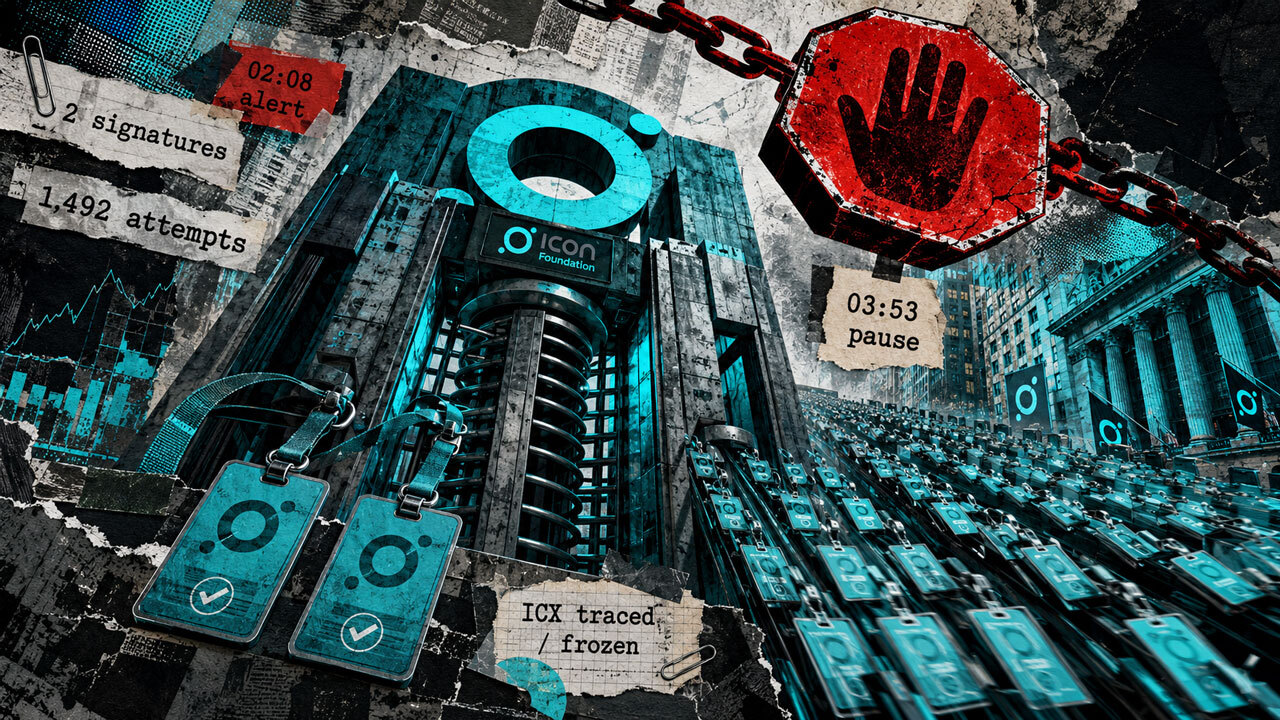
Un hacker provocó 1.490 repeticiones exitosas en un exploit de ICON al reutilizar dos mensajes legítimos de retirada. Los dos mensajes se reutilizaron 1.492 veces. El exploit liberó 119.866.000 ICX y 531.600 bnUSD de activos en poder de la fundación. ICON afirmó que no se accedió a depósitos, saldos ni posiciones de usuarios. ICON situó la pérdida neta hasta la fecha en unos 150,2 ETH más 31.204 USDC. La inmensa mayoría de los ICX fue rastreada y congelada, y está siendo objeto de una recuperación activa. ICON afirmó que bnUSD y SODA fueron recuperados por completo. Las cantidades en poder de los exchanges siguen sujetas a revisión porque ICON no había recibido cifras exactas sobre cuánto ICX tenían, convertían o retiraban los exchanges. El fallo permitió al hacker cambiar parte de un identificador de retirada sin modificar el payload firmado. ICON atribuyó la discrepancia a un cambio que estandarizó los mensajes de retirada en 32 bytes. Ese cambio hizo que parte del número de serie pasara por una lógica de rango float64 en lugar de por una aritmética entera exacta. La comprobación de unicidad del contrato examinaba bits altos que el hacker podía modificar. La verificación criptográfica cubría los 256 bits bajos, que no habían cambiado. El payload firmado y la firma permanecieron idénticos dentro de cada conjunto de repeticiones. La parte no firmada que había sido modificada hizo que las llamadas parecieran únicas. Dos llamadas revirtieron. Cada llamada exitosa abonó fondos en la misma wallet de relayer. ICON afirmó que el fallo era específico de su implementación. Otras cadenas compatibles utilizaban enteros de ancho fijo que no podían producir la misma discrepancia. El sistema de monitorización de ICON emitió una alerta a las 02:08 UTC, siete minutos después de que comenzara el exploit. El personal técnico comenzó a investigar hacia las 03:40. El contrato afectado fue pausado a las 03:53, 105 minutos después de la alerta. El hacker comenzó a dividir los ICX entre direcciones de depósito de exchanges a las 02:44. La distribución continuó hasta aproximadamente las 05:20. ICON afirmó que su pausa no podía detener los fondos que ya habían sido transferidos a la custodia de los exchanges. La red se detuvo a las 06:18:54. Reanudó su actividad hacia las 07:51 del día siguiente, unas 25 horas después. Bitvavo, Bitget y KuCoin confirmaron públicamente la suspensión de los depósitos y retiros de ICX en torno al incidente. Ninguno se identificó como custodio de los fondos del hacker ni verificó la cantidad congelada. Una auditoría del relay realizada en noviembre de 2025 revisó código seleccionado del relay y del verificador, incluidos archivos del verificador de ICON. El alcance publicado no incluía el código fuente del contrato de migración afectado. Ninguno de los nueve hallazgos divulgados señaló la discrepancia del número de serie. ICON afirmó que la lógica del relay relacionada con el incidente había sido auditada. Sin embargo, ICON dijo que la brecha quedaba fuera de los hallazgos.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.