August 27, 14:40
Krypto-Nutzer verlieren durch vorhersehbare Wallet-Seeds mindestens 5,69 Millionen US-Dollar
Crypto users lost at least $5.69 million because their wallet seeds were too predictable
CryptoSlate
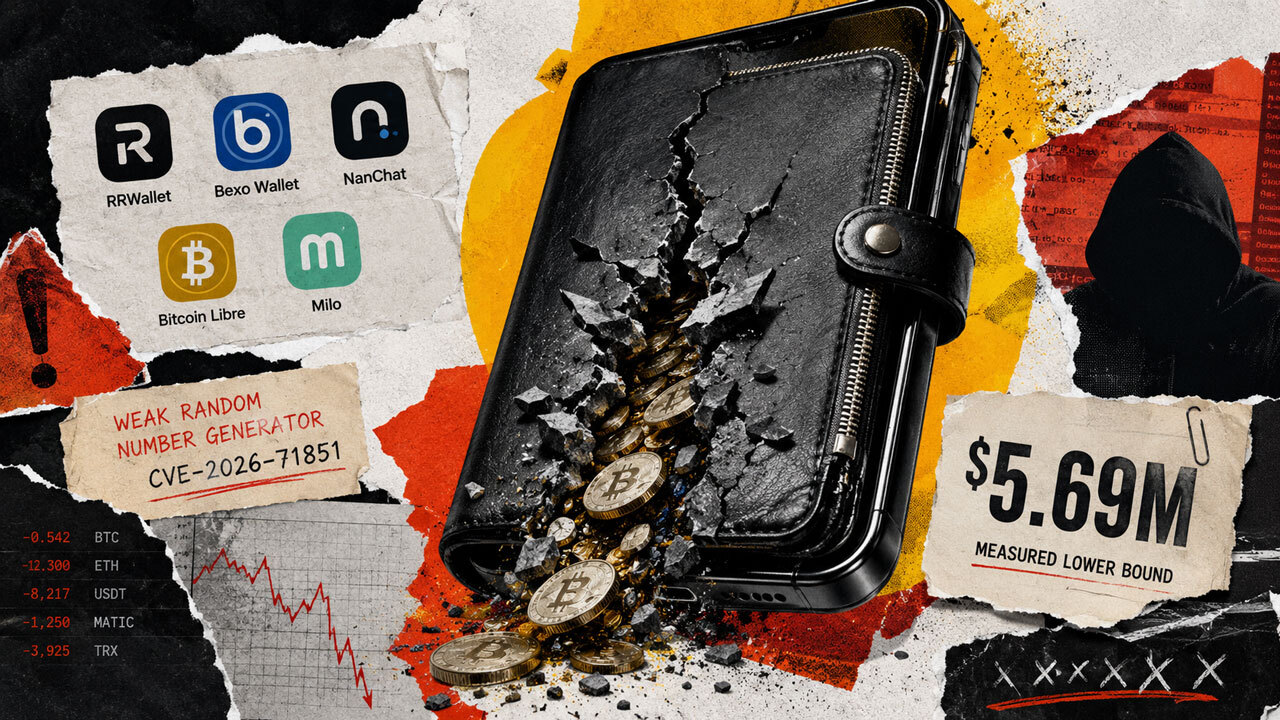
Krypto-Nutzer verloren bei nachverfolgten Diebstählen mindestens 5,69 Millionen US-Dollar, nachdem Angreifer vorhersehbare Wiederherstellungsphrasen von Wallets rekonstruiert hatten. Coinspect identifizierte den Fehler in RRWallet, Bexo Wallet, NanChat, Bitcoin Libre und Milo. Die Liste der betroffenen Wallets ist möglicherweise nicht vollständig. Die Gefährdung hängt von der Softwareversion ab, mit der die Phrase erzeugt wurde, und nicht allein von der Wallet-Marke. Coinspect verfolgte ab, dass am 27. Mai rund 3,14 Millionen US-Dollar abgezogen wurden. Angreifer zogen zwischen dem 30. Mai und dem 13. Juli weitere 2,55 Millionen US-Dollar ab. Eine dritte Angriffswelle zog zwischen dem 20. und 21. Juli rund 40.000 US-Dollar aus Wallets ab, die das chinesische Mnemonik-Subset verwendeten. Die Analyse von Coinspect umfasste mehr als 2.000 Seeds. Die Aktivitäten betrafen Bitcoin, Ethereum, Tron, Rootstock und Polygon. Die Summe von 5,69 Millionen US-Dollar ist eine Untergrenze der Gesamtverluste. Die Wallets verwendeten einen schwachen Zufallszahlengenerator aus der CryptoJS-Bibliothek. Die anfällige Implementierung wurde im Juni 2014 eingeführt. Die Schwachstelle verkleinerte Suchräume, in denen 2^128 oder 2^256 Möglichkeiten erwartet wurden, auf etwa 2^39 beziehungsweise 2^47. Angreifer konnten die betroffenen Phrasen systematisch durchsuchen, daraus Blockchain-Adressen ableiten und diese Adressen auf Guthaben prüfen. Eine ältere CryptoJS-Abhängigkeit allein belegt keine Gefährdung. Die anfällige Funktion musste zudem das Wallet-Geheimnis erzeugen. Ein App-Update kann eine mit unzureichender Zufälligkeit erstellte Wiederherstellungsphrase nicht reparieren. Der Import derselben Phrase in eine andere Software- oder Hardware-Wallet beseitigt die Schwachstelle nicht. Bexo behob den Erzeugungspfad in Version 20.1.0. NanChat behob ihn in Version 1.3.0. Bitcoin Libre behob ihn in Version 4. RRWallet und Milo wurden eingestellt. NanChat riet Nutzern, die Wallets vor Version 1.3.0 erstellt hatten, diese als kompromittiert zu behandeln und auf eine neu erzeugte Phrase umzusteigen. Coinspect veröffentlichte Unlukey, um öffentliche Blockchain-Adressen mit bekannten Datensätzen offengelegter Adressen abzugleichen, ohne private Informationen zu übermitteln. Eine übereinstimmende Adresse weist auf eine mögliche Gefährdung hin. Ein negatives Ergebnis bedeutet lediglich, dass die Adresse in den veröffentlichten Daten nicht gefunden wurde. Nutzer mit bestätigten betroffenen Wallets sollten sicher eine neue Wiederherstellungsphrase erzeugen und die von ihr kontrollierten Mittel übertragen.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.