August 20, 21:00
Solana-Uhrenangriff lag wahrscheinlich außerhalb des 50.000-SOL-Alpenglow-Wettbewerbs
Solana’s 50,000 SOL security contest did not cover a clock attack disclosed months earlier

CryptoSlate
Kernaussagen
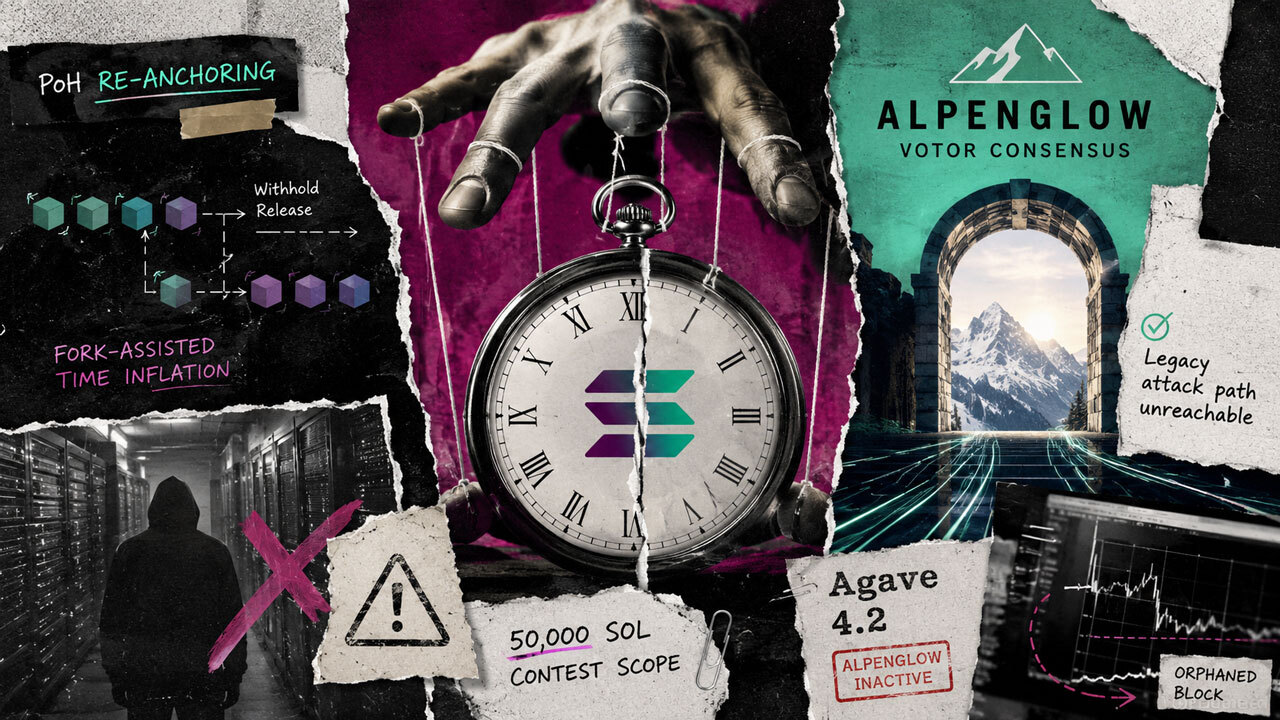
Forscher stellten am 12. Aug. auf der USENIX Security einen Angriff auf die Proof-of-History-Uhr von Solana vor, nachdem sie ihn im Dezember 2025 vertraulich an Solana-Entwickler gemeldet hatten. Der Angriff kann es einem vorgesehenen Leader ermöglichen, sein effektives Blockfenster durch eine erneute Verankerung von Proof-of-History und die Fork-Auswahl des veralteten TowerBFT zu verlängern. Die Wettbewerbsregeln von Anza schlossen den Fund wahrscheinlich aus, weil ein Verhalten, das nur bei nicht aktiviertem Alpenglow erreichbar war, außerhalb des Wettbewerbsumfangs lag. Die Forscher identifizierten keine konkrete betroffene Agave-Version und demonstrierten weder einen laufenden Exploit noch einen Diebstahl, eine Manipulation des Hauptnetzes oder einen Bruch der Konsenssicherheit.
Marktstimmung
neutral, technologiegetrieben.
Begründung: Die Untersuchung beschreibt einen kontrollierten Angriffspfad im veralteten Konsens, ohne einen laufenden Exploit oder einen Bruch der Konsenssicherheit zu demonstrieren.
Vergleichbare historische Fälle
Konsensforschung ohne nachgewiesenen laufenden Exploit hat typischerweise nur begrenzte unmittelbare Marktauswirkungen. Die Marktreaktion kann sich ändern, wenn die Maintainer eine Betroffenheit bestätigen oder Einzelheiten zur Behebung veröffentlichen. Dieser Fall unterscheidet sich dadurch, dass ein bevorstehender Konsenswechsel die gemeldeten Voraussetzungen des Angriffs beseitigen soll.
Folgewirkungen
Die unmittelbare Wirkung scheint auf Solanas veralteten Konsenspfad begrenzt zu sein, da der gemeldete Mechanismus von Komponenten abhängt, die Alpenglow ersetzen soll. Falls der veraltete Konsens bis zum Übergang aktiv bleibt, könnte eine implementationsspezifische Prüfung des Papers klären, ob die Sorge zu einem operativen Risiko wird.
Chancen & Risiken
Chancen: Der wichtigste konstruktive Beobachtungspunkt ist, ob Alpenglow im Hauptnetz aktiviert wird und ob eine implementationsspezifische Prüfung des Papers veröffentlicht wird.
Risiken: Das Hauptrisiko besteht darin, dass der veraltete Konsens aktiv bleibt, ohne dass eine öffentliche Zuordnung der Angriffsschritte zum Migrationscode vorliegt.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.