August 28, 20:10
Cosmos schätzt Bug vier Monate lang falsch ein, bevor Hacker über 6 Chains fast 6 Millionen Dollar stehlen
Cosmos misjudged a critical bug for 4 months before hackers stole nearly $6 million across 6 chains

CryptoSlate
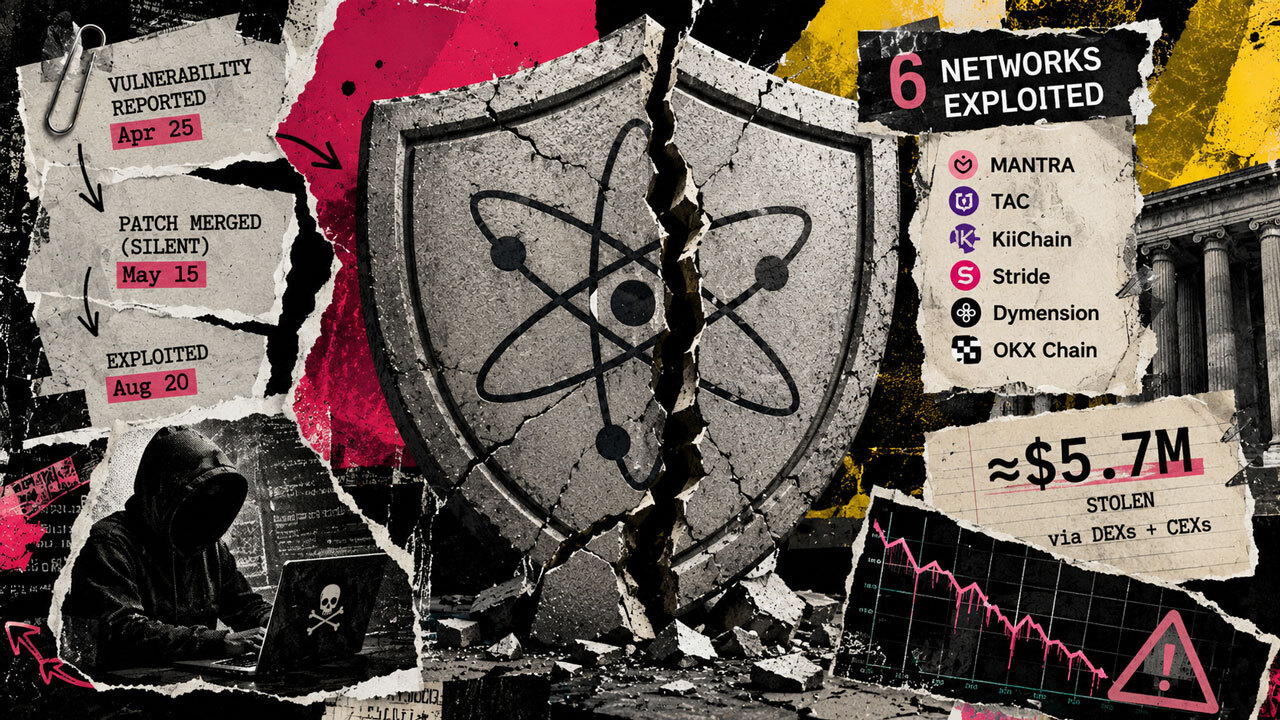
Hacker nutzten eine Schwachstelle in Cosmos EVM über sechs Netzwerke hinweg aus und stahlen fast 6 Millionen Dollar. Cosmos Labs hatte den Fehler vor den Angriffen zunächst vier Monate lang falsch eingeschätzt. Die Angreifer tauschten rund 2,87 Millionen Dollar über dezentrale Börsen. Über zentralisierte Handelsplätze tauschten sie schätzungsweise 2,85 Millionen Dollar. Mit den Aktivitäten an zentralisierten Börsen verbundene Konten wurden eingefroren. Cosmos Labs erhielt den ersten Schwachstellenbericht am 25. April. Ingenieure kamen zu dem Schluss, dass der Fehler Netzwerke mit sechs Dezimalstellen betraf, während bekannte Cosmos-EVM-Chains im Produktivbetrieb 18 Dezimalstellen nutzten. Cosmos Labs integrierte am 15. Mai einen Fix in die Haupt-Codebasis. Der Fix wurde als stiller öffentlicher Patch behandelt und wegen der erforderlichen koordinierten Upgrades nicht umgehend auf ältere Branches zurückportiert. Weitere Untersuchungen Anfang August zeigten, dass Cosmos-EVM-Deployments unabhängig von ihrer Dezimalkonfiguration anfällig waren. Die gepatchten Versionen v0.6.2 und v0.7.2 wurden am späten 19. August veröffentlicht. Am folgenden Morgen erschien ein öffentlicher Pull Request, der die Schwachstelle und den Ausnutzungspfad beschrieb. Weniger als 12 Stunden später folgte die erste bekannte nicht autorisierte Transaktion bei MANTRA. Nach Beginn der Angriffe kontaktierte Cosmos Labs 40 Netzwerke. Das Unternehmen erklärte, 13 weitere potenziell exponierte Chains hätten vor der Ausnutzung Patches eingespielt, den Betrieb angehalten oder Gegenmaßnahmen ergriffen. Die Reaktion identifizierte außerdem 11 Cosmos-EVM-Deployments, von denen Cosmos Labs zuvor über seine Kanäle für Sicherheitskommunikation nichts gewusst hatte. Die Schwachstelle betraf eine gemeinsame Softwareschicht, die Cosmos-SDK-Chains Ethereum-kompatible Funktionen verleiht. Das breitere Cosmos-Ökosystem wurde mit mehr als 7 Milliarden Dollar bewertet, doch diese Zahl umfasste Projekte, die möglicherweise nicht die anfällige Software genutzt hatten, und stellte nicht den direkt exponierten Betrag dar. Der Fehler kombinierte einen Unterlauf bei einer vorzeichenlosen Ganzzahl mit einem Überlauf in einem anderen Konto. Ein Angreifer konnte ein ungewöhnlich hohes Guthaben erzeugen und damit das legitime Guthaben eines anderen Kontos abschöpfen, ohne das Gesamtangebot an Token zu erhöhen. MANTRA erlitt den größten öffentlich detailliert beschriebenen Verlust. Ein nicht privilegiertes Wallet bewegte rund 720,9 Millionen Token von zwei Adressen, die die Transaktionen vom 20. August nicht autorisiert hatten. Durch die Bewegung wurden keine Validator-, Administrator-, Governance- oder Multisig-Schlüssel kompromittiert. Der Angreifer bewegte rund 600 Millionen Token von einer Burn-Adresse. Weitere 120,9 Millionen Token bewegte er aus einem älteren Multisig aus der Genesis-Ära. Die zuvor inaktiven Guthaben wurden übertragbar und erhöhten das umlaufende Angebot um rund 720,9 Millionen MANTRA. MANTRA bewertete die Bewegung anhand des Preises vor dem Vorfall mit rund 3,6 Millionen Dollar. Bis zum 28. August waren keine Token wiedererlangt worden. Rund 38 Millionen Token verblieben im Konto des Angreifers und waren immobilisiert. MANTRA leitete die verbleibenden Token an Plattformen und Strafverfolgungsbehörden weiter, nachdem das Unternehmen sie über Börsenwege verfolgt hatte. Die Überwachung von MANTRA schlug bei der ersten Transaktion fast vier Stunden lang nicht an, weil sie die Burn-Adresse als unfähig zur Übertragung von Geldern behandelte. Die Chain wurde 14 Minuten nach einer zweiten nicht autorisierten Abbuchung angehalten. Der Ausfall dauerte rund 30 Stunden. TAC meldete die Ausnutzung etwa 45 Stunden nach MANTRA. KiiChain folgte kurz darauf. Cosmos Labs empfahl Cosmos-EVM-Chains, den Betrieb anzuhalten und Upgrades durchzuführen, während das Unternehmen die umfassendere Reaktion koordinierte. Cosmos Labs überarbeitet seine Verfahren zur Triage und Offenlegung von Schwachstellen, nachdem der Fehler sechs Netzwerke erreicht und bei Dutzenden weiteren Notfallmaßnahmen ausgelöst hatte.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.