September 01, 17:40
Hacker löst bei ICON-Krypto-Exploit 1.490 erfolgreiche Replay-Angriffe aus
How a hacker reused the same authorization message 1,490 times to trigger massive crypto payout loops

CryptoSlate
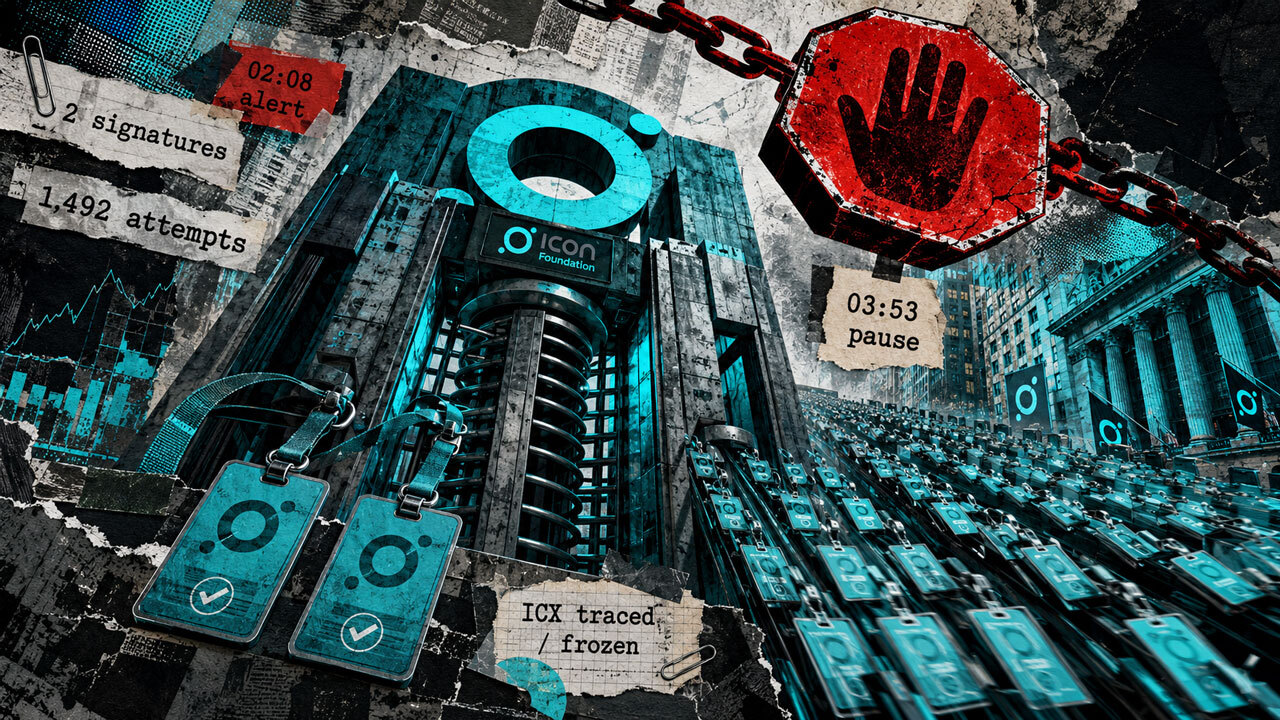
Ein Hacker löste bei einem ICON-Exploit 1.490 erfolgreiche Replay-Angriffe aus, indem er zwei legitime Abhebungsnachrichten wiederverwendete. Die beiden Nachrichten wurden 1.492-mal wiederverwendet. Der Exploit setzte 119.866.000 ICX und 531.600 bnUSD aus von der Foundation gehaltenen Vermögenswerten frei. ICON erklärte, dass auf keine Nutzereinlagen, Guthaben oder Positionen zugegriffen wurde. ICON bezifferte den bisherigen Nettoverlust auf etwa 150,2 ETH plus 31.204 USDC. Die überwiegende Mehrheit der ICX wurde zurückverfolgt und eingefroren und wird aktiv zurückgeholt. ICON zufolge wurden bnUSD und SODA vollständig zurückgeholt. Die von Börsen gehaltenen Beträge können noch angepasst werden, da ICON keine genauen Angaben dazu erhalten hatte, wie viel ICX die Börsen hielten, umtauschten oder abheben ließen. Die Schwachstelle ermöglichte es dem Hacker, einen Teil einer Abhebungskennung zu ändern, ohne das signierte Payload zu verändern. ICON führte die Abweichung auf eine Änderung zurück, mit der Abhebungsnachrichten auf 32 Byte standardisiert wurden. Dadurch wurde ein Teil der Seriennummer über eine Logik im Bereich von float64 statt über exakte Ganzzahlarithmetik verarbeitet. Die Eindeutigkeitsprüfung des Smart Contracts untersuchte die höherwertigen Bits, die der Hacker variieren konnte. Die kryptografische Prüfung erstreckte sich auf die unveränderten unteren 256 Bits. Das signierte Payload und die Signatur blieben innerhalb jeder Replay-Gruppe identisch. Der veränderte unsignierte Teil ließ die Aufrufe eindeutig erscheinen. Zwei Aufrufe wurden zurückgesetzt. Jeder erfolgreiche Aufruf schrieb dem gleichen Relayer-Wallet den Betrag gut. ICON erklärte, die Schwachstelle sei spezifisch für die eigene Implementierung gewesen. Andere unterstützte Chains verwendeten Ganzzahlen fester Breite, die eine solche Abweichung nicht zuließen. Das Überwachungssystem von ICON schlug um 02:08 UTC Alarm, sieben Minuten nach Beginn des Exploits. Das technische Personal begann gegen 03:40 mit der Untersuchung. Der betroffene Contract wurde um 03:53 pausiert, 105 Minuten nach dem Alarm. Der Hacker begann um 02:44, ICX auf Einzahlungsadressen von Börsen aufzuteilen. Die Verteilung dauerte bis etwa 05:20. ICON erklärte, dass die Pause keine Mittel stoppen konnte, die bereits in die Verwahrung von Börsen transferiert worden waren. Das Netzwerk wurde um 06:18:54 angehalten. Es nahm am folgenden Tag gegen 07:51, rund 25 Stunden später, den Betrieb wieder auf. Bitvavo, Bitget und KuCoin bestätigten öffentlich, dass sie rund um den Vorfall ICX-Einzahlungen und -Abhebungen ausgesetzt hatten. Keine der Börsen erklärte, die Gelder des Hackers zu halten, oder verifizierte den eingefrorenen Betrag. Ein Relay-Audit vom November 2025 prüfte ausgewählten Relay- und Verifier-Code, darunter ICON-Verifier-Dateien. Der veröffentlichte Prüfungsumfang führte den Quellcode des betroffenen Migrations-Contracts nicht auf. Keine der neun offengelegten Feststellungen wies auf die Abweichung bei der Seriennummer hin. ICON erklärte, die mit dem Vorfall verbundene Relay-Logik sei geprüft worden. Zugleich erklärte ICON, dass diese Lücke außerhalb der Feststellungen lag.
This content is an AI-generated summary/analysis for informational purposes only and does not constitute investment advice.